Sự trở lại của Retadup: Worm USB phát tán CoffeeLoader trên Windows
Sau 7 năm bị triệt phá, worm USB Retadup đã tái xuất với hạ tầng mới, sử dụng CoffeeLoader để phát tán mã độc trên các hệ thống Windows toàn cầu.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Malware.
Sau 7 năm bị triệt phá, worm USB Retadup đã tái xuất với hạ tầng mới, sử dụng CoffeeLoader để phát tán mã độc trên các hệ thống Windows toàn cầu.
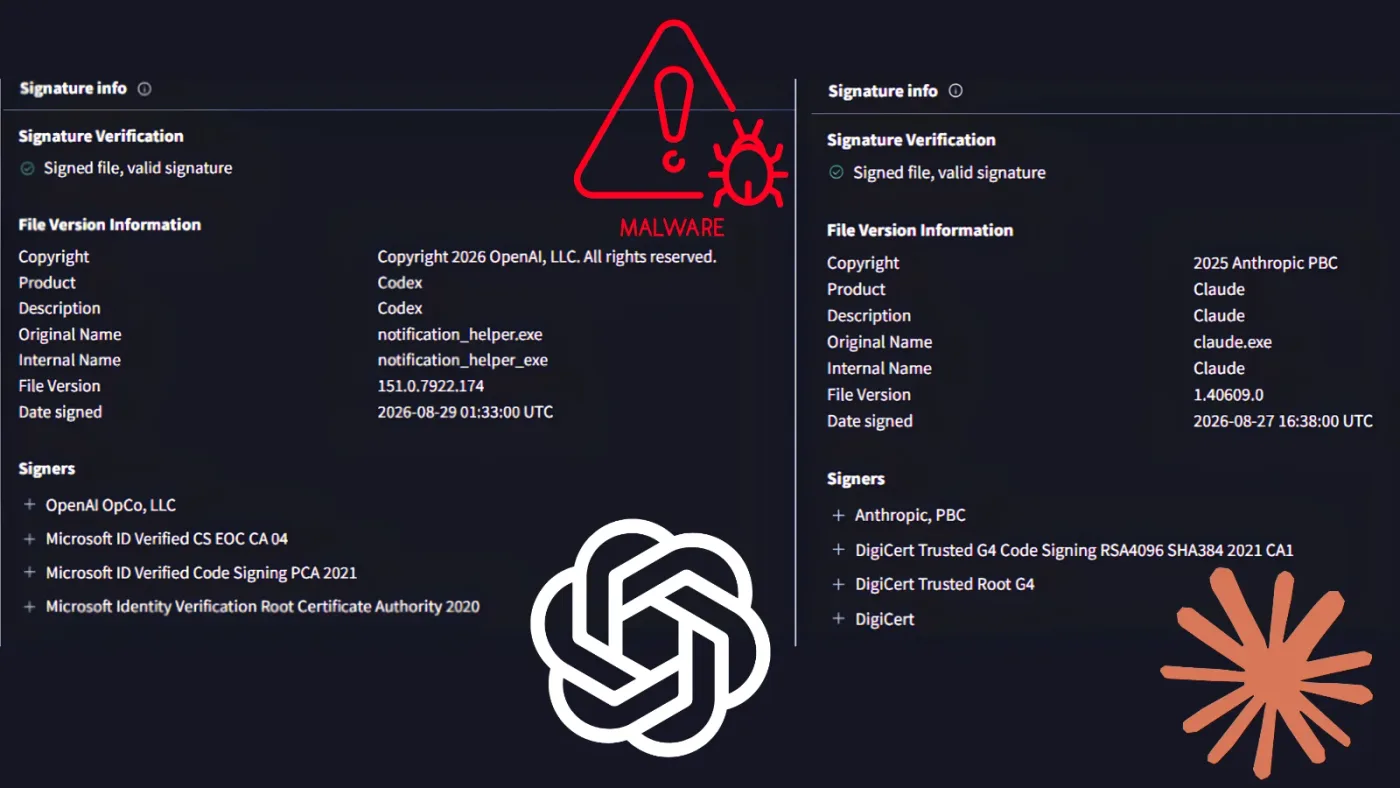
Kẻ tấn công đang lợi dụng các ứng dụng ChatGPT và Claude giả mạo để phát tán mã độc Yoba, thực hiện khai thác DLL sideloading và triển khai công cụ đào tiền ảo trên Windows.
NetamLoader là một framework mã độc tinh vi nhắm vào các phiên bản Windows 10 tùy chỉnh của chính phủ châu Á, sử dụng kỹ thuật supply-chain và né tránh EDR.
Các nhà nghiên cứu an ninh mạng vừa phát hiện chiến dịch ClickFix mới sử dụng trang xác thực Cloudflare giả mạo để lừa người dùng thực thi mã độc hại trên máy tính cá nhân.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch INJ3CTOR3 nâng cấp mã độc nhằm đánh cắp thông tin xác thực SIP, đe dọa an ninh hệ thống VoIP ngay cả khi đã khôi phục.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công sử dụng thông báo tòa án giả mạo tại Colombia để phát tán mã độc XWorm, một công cụ truy cập từ xa (RAT) nguy hiểm.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch phát tán tiện ích mở rộng Firefox giả mạo Phantom, Jupiter và Bitget nhằm đánh cắp khóa cá nhân và cụm từ khôi phục ví tiền điện tử.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Yoba lợi dụng sự phổ biến của ChatGPT và Claude để phát tán mã độc thông qua các dự án GitHub giả mạo.
Stadia RAT, biến thể mới kế thừa từ mã độc StealC, đang nhắm mục tiêu vào người dùng Windows với khả năng đánh cắp thông tin và kiểm soát máy tính từ xa tinh vi.
YuanKong là một Trojan truy cập từ xa (RAT) trên Android mới được phát hiện, sử dụng tính năng Accessibility để chiếm quyền điều khiển và đánh cắp thông tin tài chính nhạy cảm.