Cảnh báo: Tiện ích mở rộng Firefox giả mạo ví tiền điện tử để đánh cắp khóa cá nhân
Các nhà nghiên cứu bảo mật phát hiện chiến dịch phát tán tiện ích mở rộng Firefox giả mạo Phantom, Jupiter và Bitget nhằm đánh cắp khóa cá nhân và cụm từ khôi phục ví tiền điện tử.

- Mối đe dọa: Các tiện ích mở rộng độc hại giả mạo ví tiền điện tử phổ biến trên Firefox Add-ons store.
- Cơ chế: Sử dụng kỹ thuật tải mã độc từ xa (loader) và kỹ thuật né tránh kiểm duyệt của Mozilla.
- Tác động: Đánh cắp cụm từ khôi phục (recovery phrases) và khóa cá nhân (private keys) của người dùng.
- Khuyến nghị: Gỡ bỏ ngay lập tức các tiện ích nghi vấn và thiết lập ví mới trên thiết bị sạch.
Các nhà nghiên cứu bảo mật tại Socket.dev vừa công bố báo cáo về một chiến dịch tấn công mạng tinh vi, trong đó các đối tượng tấn công đã phát tán các tiện ích mở rộng (add-ons) độc hại trên trình duyệt Firefox. Những tiện ích này giả mạo các ví tiền điện tử uy tín như Phantom, Jupiter và Bitget nhằm mục đích đánh cắp thông tin nhạy cảm như cụm từ khôi phục và khóa cá nhân của người dùng.
Phân tích kỹ thuật chiến dịch tấn công
Kẻ tấn công đã sao chép giao diện, biểu tượng và nội dung tiếp thị của các ví tiền điện tử chính chủ để đánh lừa người dùng. Bằng cách sử dụng các ký tự Unicode tương tự, tiện ích giả mạo Phantom hiển thị tên gọi "Phantom" một cách tinh vi, khiến người dùng khó phân biệt với ứng dụng gốc. Các tiện ích này đã tồn tại trên kho ứng dụng Firefox Add-ons trước khi bị gỡ bỏ sau khi các nhà nghiên cứu phát hiện.
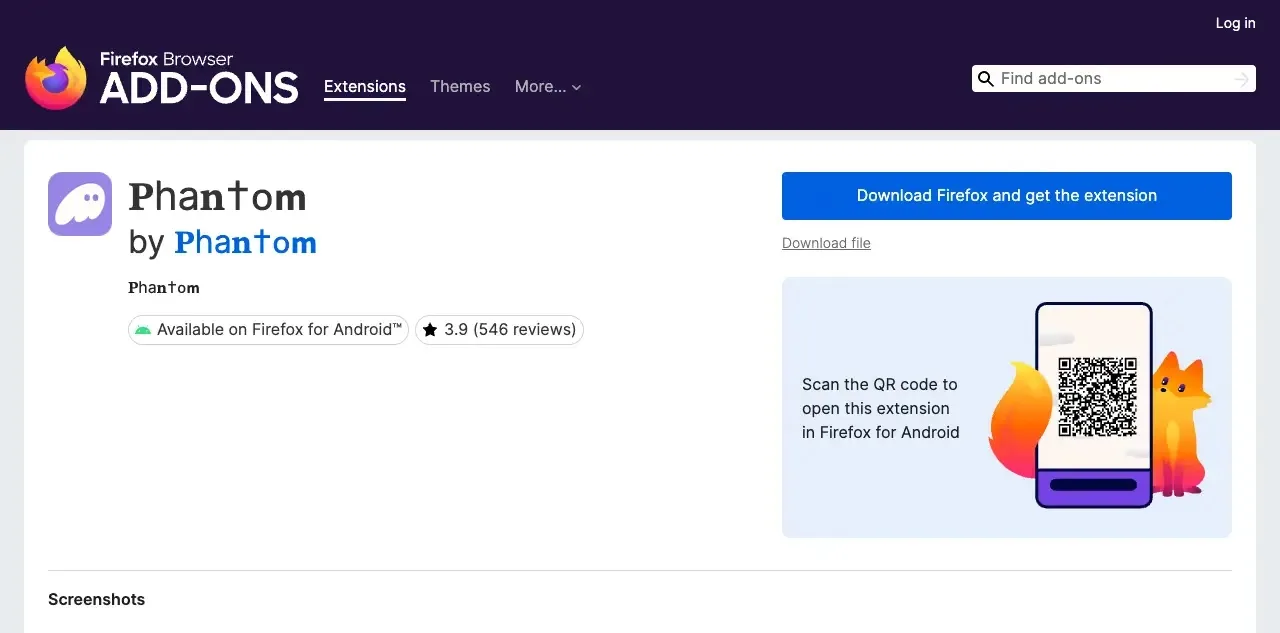
Về mặt kỹ thuật, các tiện ích này sử dụng một cơ chế tải mã độc (loader) ẩn trong tập lệnh nền (background script). Đối với phiên bản giả mạo Phantom, mã độc sẽ truy vấn tệp cấu hình từ máy chủ phantom[.]bonto[.]io. Tệp này chứa mã độc được mã hóa base64, cho phép kẻ tấn công thực thi mã trên mọi trang web mà nạn nhân truy cập, từ đó đọc được các đối tượng trang web của ví tiền điện tử.
Cơ chế né tránh và exfiltration dữ liệu
Kẻ tấn công đã thiết lập một quy trình kiểm soát linh hoạt. Trong quá trình Mozilla xem xét ứng dụng, máy chủ sẽ trả về phản hồi vô hại. Sau khi được phê duyệt, máy chủ sẽ kích hoạt mã độc thực sự. Dữ liệu đánh cắp được bao gồm cụm từ khôi phục (12, 15, 18, 24 từ) và khóa cá nhân của Ethereum hoặc Solana, sau đó được gửi về máy chủ C2 dưới định dạng JSON.
⚠️ Cảnh báo quan trọng: Việc xóa tiện ích mở rộng không đảm bảo an toàn cho cụm từ khôi phục đã bị lộ. Nếu bạn đã nhập thông tin vào các tiện ích này, hãy coi như ví đã bị xâm phạm hoàn toàn và chuyển tài sản sang một ví mới trên thiết bị sạch ngay lập tức.
Bảng tổng hợp chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Domain C2 | bonto[.]io | Máy chủ điều khiển trung tâm |
| Hash SHA-256 (Phantom) | 311c49974f28d33947b8b74d78b48f51855eacac182d519a4fe1daa6af7f30e9 | Tệp cài đặt XPI độc hại |
| Hash SHA-256 (Jupiter) | fd7b138f4fba003db332a4eee833e84491bf7ffec5a3d91f7451d7b95aabcf6a | Tệp cài đặt XPI độc hại |
| Hash SHA-256 (Bitget) | e688bff5df32f209b4ebb882985e3ad19ddee68666405c39ff523307068a8611 | Tệp cài đặt XPI độc hại |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Các đội ngũ SOC và quản trị viên hệ thống cần thực hiện các biện pháp cứng hóa (hardening) và giám sát mạng để ngăn chặn các cuộc tấn công tương tự. Việc chặn các tên miền liên quan đến bonto[.]io là ưu tiên hàng đầu. Ngoài ra, cần giám sát các tiện ích mở rộng có hành vi truy vấn cấu hình từ xa và thực thi mã động.
Để tìm hiểu thêm về các kỹ thuật tấn công này, bạn có thể tham khảo tài liệu từ Socket.dev về các chiến dịch lừa đảo tiện ích mở rộng. Người dùng cuối nên tuân thủ nguyên tắc chỉ cài đặt tiện ích thông qua liên kết chính thức từ trang web của nhà phát triển ví, tuyệt đối không tìm kiếm và cài đặt trực tiếp từ kho ứng dụng của trình duyệt.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan