
Mức đe dọaNguy hiểm44 cảnh báo lỗ hổng40 nghiêm trọng
Thống kê 7 ngày qua•Cảnh báo lúc 03:14 29-10
Tiêu Điểm Nổi Bật
Cập nhật liên tục 24/7
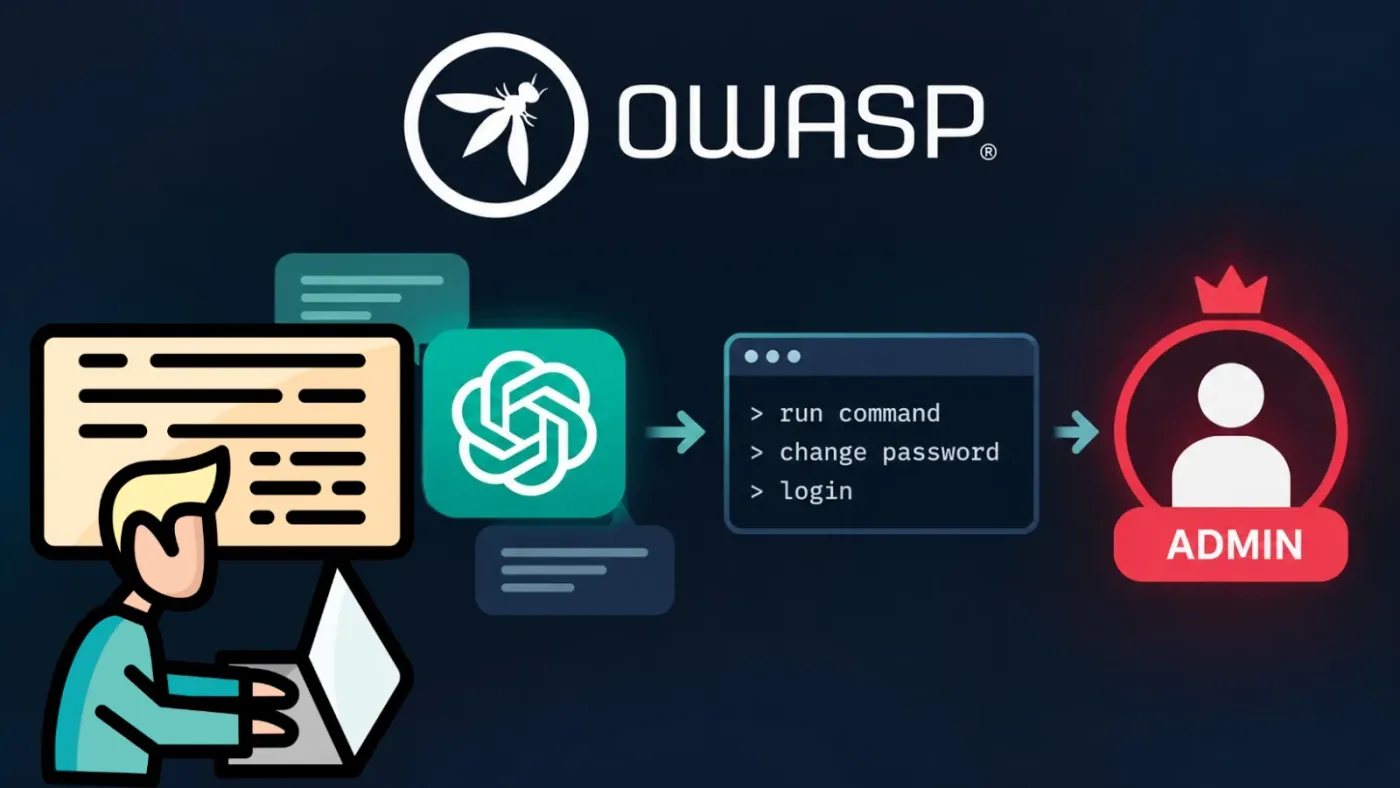
OWASP Finds ChatGPT Helped Low-Skilled User Take Over Admin Account in Hacking Test
Mối đe dọa1p đọc•29/10/2026

Phân tích kỹ thuật: AI hỗ trợ chiếm quyền quản trị trong kiểm thử xâm nhập

Báo cáo từ dự án OWASP GenAI Security cho thấy AI có thể hỗ trợ người dùng thiếu kinh nghiệm thực hiện các cuộc tấn công mạng, từ thu thập thông tin đến chiếm quyền quản trị.

Mối đe dọa29/10/2026

Phân tích kỹ thuật: Chiến lược phân phối mã độc tinh vi qua quảng cáo trực tuyến

Khám phá cách các chiến dịch mã độc hiện đại sử dụng kỹ thuật phân loại nạn nhân trước khi thực thi payload, thay đổi hoàn toàn cách tiếp cận trong phòng thủ an ninh mạng.

1 phút đọcĐọc tiếp
Lỗ hổng29/10/2026

Phân tích kỹ thuật: Chuỗi lỗ hổng Cloudflare cho phép bypass CSP và thực thi XSS

Các nhà nghiên cứu bảo mật đã phát hiện chuỗi lỗ hổng trong tính năng xử lý ảnh của Cloudflare, cho phép kẻ tấn công vượt qua CSP và thực thi mã JavaScript độc hại.

1 phút đọcĐọc tiếp

Dòng Chảy An Ninh Mạng & Công Nghệ

Hiển thị 10 bài viết
Playbook & Checklist HubThực chiến

Cẩm Nang Bảo Mật & Kỹ Năng Thực Chiến

Vào chuyên mục Cẩm nang

Bảng Kiểm An Toàn Tương Tác

Zero-Trust Checklist
Hardening Linux Server Cơ Bản (CIS / NIST)
Đã đạt: 0/6 bước (0%)
Tắt đăng nhập SSH trực tiếp bằng tài khoản Root
sed -i 's/#PermitRootLogin yes/PermitRootLogin no/' /etc/ssh/sshd_config && systemctl restart sshd
Chỉ cho phép đăng nhập SSH qua SSH Key (Disable Password Auth)
echo 'PasswordAuthentication no' >> /etc/ssh/sshd_config.d/security.conf
Kích hoạt tường lửa máy chủ UFW / Firewalld và chỉ mở cổng cần thiết
ufw default deny incoming && ufw default allow outgoing && ufw allow 22/tcp && ufw enable
Mở toàn bộ bảng kiểm & tải báo cáo →
Kho Lệnh Sao Chép 1-ClickXem tất cả
ss -tulpn | grep LISTEN
find /var/www /tmp /etc -type f -mtime -1 -ls 2>/dev/null