FBI triệt phá Virtualine: Mạng lưới Bulletproof Hosting hỗ trợ tội phạm mạng
FBI vừa thực hiện lệnh thu giữ tên miền Virtualine.net, một nhà cung cấp dịch vụ hosting 'đạn đạo' khét tiếng chuyên hỗ trợ các chiến dịch ransomware và tội phạm mạng.

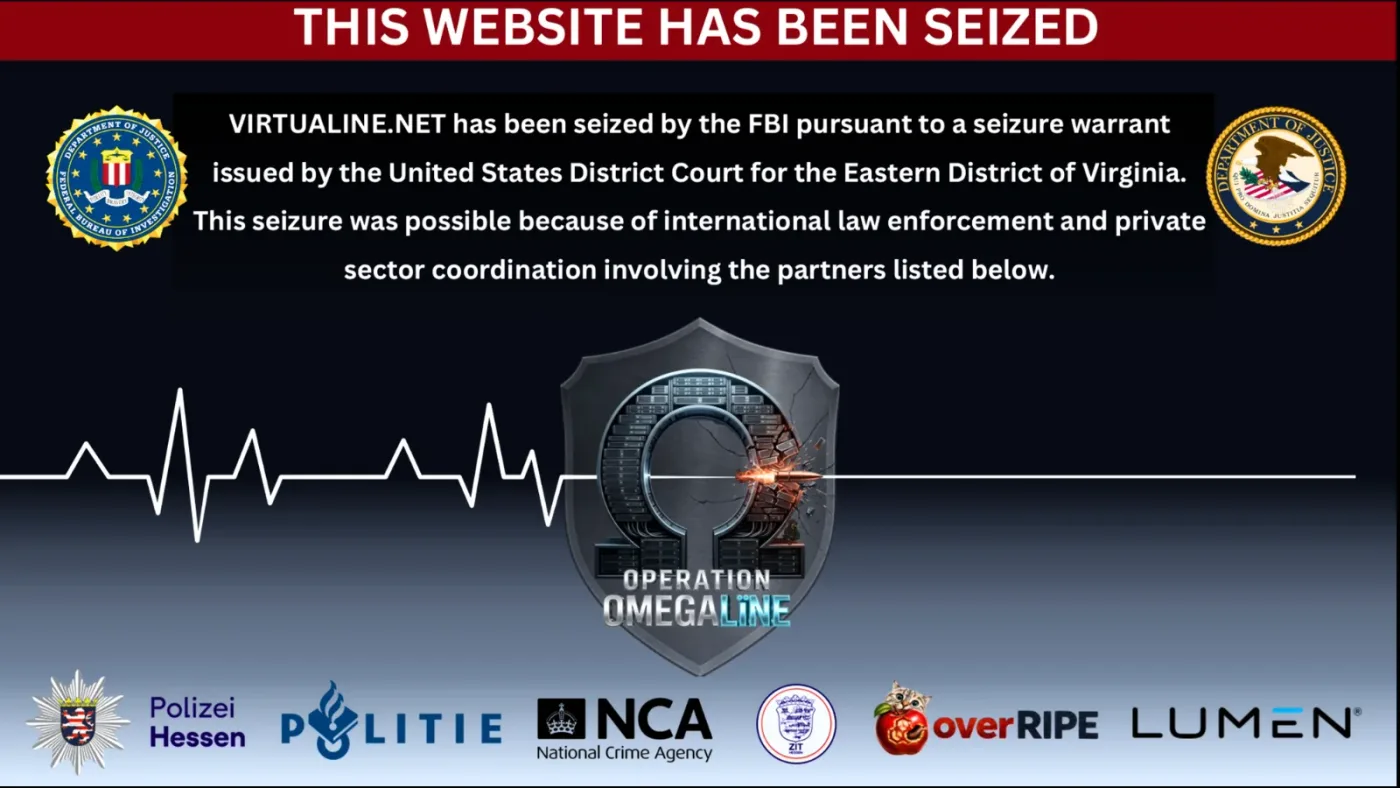
- Triệt phá hạ tầng: FBI đã chính thức thu giữ tên miền Virtualine.net, chấm dứt hoạt động của một nhà cung cấp dịch vụ hosting 'đạn đạo' (bulletproof hosting) quy mô lớn.
- Hệ sinh thái tội phạm: Virtualine được xác định là mắt xích quan trọng hỗ trợ các nhóm ransomware, thị trường dữ liệu đánh cắp và các dịch vụ rửa tiền quốc tế.
- Chiến thuật né tránh: Nhà cung cấp này công khai quảng bá dịch vụ 'bảo vệ bổ sung', cho phép tội phạm mạng di chuyển hạ tầng sang các công ty vỏ bọc khi bị cơ quan chức năng truy vết.
Vào ngày 27 tháng 10 năm 2026, Cục Điều tra Liên bang Hoa Kỳ (FBI) đã thực hiện lệnh thu giữ tên miền Virtualine.net. Đây là website chính của một nhà cung cấp dịch vụ hosting 'đạn đạo' (bulletproof hosting) nổi tiếng, vốn được biết đến với việc cung cấp hạ tầng cho các chiến dịch ransomware, các thị trường mua bán dữ liệu bị đánh cắp và nhiều dịch vụ tội phạm mạng khác.
Bản chất của dịch vụ Bulletproof Hosting Virtualine
Theo báo cáo từ Bộ Tư pháp Hoa Kỳ, Virtualine không chỉ hoạt động dưới tên miền chính mà còn vận hành thông qua nhiều thương hiệu khác nhau như Secury, Massgod, Spamhouse, Lanedo và Omegatech. Nhà cung cấp này công khai tiếp thị dịch vụ của mình trên các diễn đàn tội phạm mạng, cung cấp hosting, máy chủ và đăng ký tên miền cho những đối tượng có nhu cầu thực hiện các hành vi phi pháp.
Các nhà nghiên cứu bảo mật đã liên kết hạ tầng của Virtualine với nhiều loại hình tội phạm nghiêm trọng, bao gồm lưu trữ nội dung lạm dụng tình dục trẻ em, chia sẻ hình ảnh nhạy cảm không có sự đồng thuận và các hoạt động rửa tiền quốc tế. Điểm đáng chú ý là Virtualine coi việc hỗ trợ các hoạt động bất hợp pháp là một lợi thế cạnh tranh cốt lõi.
Chiến thuật hỗ trợ tội phạm và né tránh thực thi pháp luật
Vào tháng 9 năm 2024, Virtualine đã khẳng định với một người dùng trên diễn đàn Exploit.in rằng khách hàng có thể sử dụng dịch vụ của họ cho các mục đích như phishing, gian lận thẻ thanh toán, spam và quét cổng (port scanning). Đến tháng 3 năm 2026, nhà cung cấp này thậm chí còn tung ra gói 'bảo vệ bổ sung' dành cho những khách hàng đang nằm trong tầm ngắm của cơ quan thực thi pháp luật.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền chính | Virtualine.net | Điểm truy cập hạ tầng tội phạm |
| Thương hiệu phụ | Secury, Massgod, Omegatech | Các thực thể che giấu hoạt động |
| Phương thức thanh toán | BTC [NO-AML] | Rửa tiền qua Bitcoin không qua kiểm soát |
Cơ chế này cho phép tội phạm mạng di chuyển hạ tầng sang các công ty vỏ bọc (shell company) không liên quan và kích hoạt lại máy chủ ngay lập tức sau khi bị yêu cầu gỡ bỏ. Điều này cho thấy sự tinh vi trong việc duy trì tính liên tục của các chiến dịch tấn công mạng, tương tự như những gì đã được ghi nhận trong các vụ việc liên quan đến nhà cung cấp Aeza trước đây.
Phân tích vai trò trong chuỗi cung ứng tấn công mạng
Dữ liệu từ Chainalysis cho thấy các địa chỉ ví thanh toán của Virtualine có liên kết trực tiếp với các nhóm vận hành ransomware, hạ tầng của các loại mã độc đánh cắp thông tin (infostealer), các diễn đàn tội phạm mạng tiếng Nga và các trang web lừa đảo. Việc chấp nhận thanh toán qua tùy chọn BTC [NO-AML] (Bitcoin không qua kiểm soát chống rửa tiền) là minh chứng rõ ràng cho mục đích hỗ trợ tội phạm tài chính.
Một phần trọng tâm của cuộc điều tra nhắm vào một diễn đàn tội phạm được xác định là Vendor 1. Mặc dù đã nhận được nhiều cảnh báo từ cơ quan chức năng tại Đức, Canada, Úc và các tổ chức bảo vệ trẻ em từ tháng 1 năm 2026, Virtualine vẫn cố tình duy trì diễn đàn này và hỗ trợ xây dựng thêm các trang web mới để phát tán nội dung độc hại.
⚠️ Cảnh báo quan trọng: Việc thu giữ tên miền không đồng nghĩa với việc toàn bộ hạ tầng máy chủ của Virtualine đã ngừng hoạt động hoàn toàn. Các tổ chức cần tiếp tục giám sát các dải IP và tên miền liên quan đến Omegatech để ngăn chặn các kết nối C2 (Command & Control) tiềm ẩn.
Cuộc điều tra do Văn phòng FBI tại Washington dẫn đầu, với sự phối hợp chặt chẽ từ các cơ quan thực thi pháp luật tại Đức, Hà Lan và Anh, cùng sự hỗ trợ kỹ thuật từ OverRIPE và Lumen. Đây là một phần trong nỗ lực toàn cầu nhằm triệt phá các hạ tầng hosting 'đạn đạo' đang tiếp tay cho làn sóng tội phạm mạng gia tăng trên toàn thế giới.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan