Cảnh báo: 42 kho lưu trữ GitHub bị chiếm quyền để phát tán mã độc nhắm vào AI
Các nhà nghiên cứu bảo mật phát hiện 42 kho lưu trữ GitHub bị chiếm quyền để cài cắm mã độc nhắm vào người dùng Claude, Gemini, Cursor và VS Code.

- Chiến dịch tấn công: Kẻ tấn công đã chiếm quyền 42 kho lưu trữ GitHub hợp pháp để cài cắm mã độc thông qua các tệp tin .github/init.js có kích thước lớn.
- Đối tượng nhắm mục tiêu: Người dùng các công cụ hỗ trợ lập trình AI như Claude, Gemini, Cursor và VS Code.
- Cơ chế lây nhiễm: Lợi dụng các hook khởi động của IDE và công cụ AI để thực thi mã độc ngay khi người dùng mở dự án.
- Mối liên hệ CVE: Phát hiện các workflow quét lỗ hổng xác thực CVE-2026-41940 trên hệ thống cPanel và WHM.
Các nhà nghiên cứu bảo mật vừa công bố một chiến dịch tấn công tinh vi, trong đó kẻ xấu đã âm thầm cài cắm mã độc vào 42 kho lưu trữ GitHub hợp pháp. Các bẫy mã độc này sẽ được kích hoạt ngay khi nhà phát triển mở dự án bằng các công cụ như Claude, Gemini, Cursor hoặc VS Code. Đáng chú ý, các kho lưu trữ bị ảnh hưởng thuộc về 11 chủ sở hữu hợp pháp, bao gồm các lập trình viên cá nhân, sinh viên và một doanh nghiệp.
Mã độc được ẩn giấu trong tệp tin .github/init.js với dung lượng đáng kể, dao động từ 12.9 MB đến 13.7 MB. Các tệp cấu hình nhỏ cho mỗi công cụ sẽ gọi tập lệnh này khi phiên làm việc bắt đầu hoặc khi một thư mục được mở. Thay vì sử dụng các kỹ thuật phức tạp như prompt injection, kẻ tấn công đã lạm dụng trực tiếp các hook khởi động mà các công cụ này tin tưởng.
Phân tích cơ chế khai thác và chuỗi tấn công
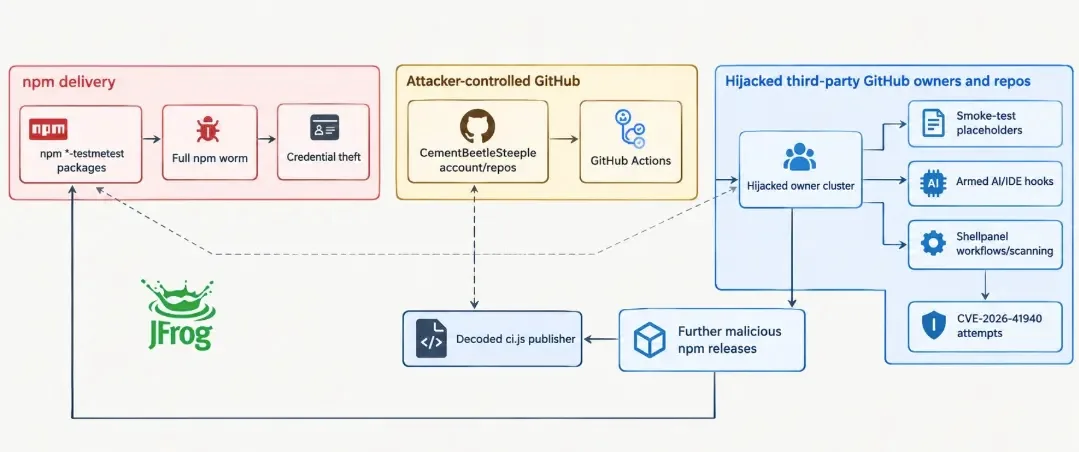
Payload của mã độc là một phiên bản được xây dựng lại của trình xuất bản CI có tên ci.js. Trình xuất bản CI là một tập lệnh chạy bên trong GitHub Actions để đẩy các gói mới lên npm. Mục tiêu của kẻ tấn công là chuyển đổi quyền truy cập GitHub và npm bị đánh cắp thành các bản phát hành độc hại mới, từ đó tạo ra một vòng lặp lây nhiễm liên tục.
Trong mỗi kho lưu trữ bị nạn, các tệp hook chờ đợi một trình kích hoạt. Ví dụ, tệp cấu hình của Claude sẽ chạy lệnh node .github/init.js || bun .github/init.js khi bắt đầu phiên làm việc. Các trình kích hoạt tương tự cũng được thiết lập cho Gemini, cấu hình MCP của Cursor và các tác vụ mở thư mục của VS Code. Một số dự án còn bị thay đổi tệp package.json, composer.json hoặc Makefile.
Kỹ thuật né tránh và che giấu
Các tệp tin độc hại được giữ ẩn nhờ kích thước lớn của chúng. Tính năng tìm kiếm mã nguồn của GitHub không lập chỉ mục các tệp tin có dung lượng lớn như vậy, và API nội dung cũng không thể trả về chúng. Ngoài ra, kẻ tấn công đã giả mạo lịch sử commit bằng cách sao chép các thông báo commit cũ và thêm skip-checks:true, khiến hoạt động này trông có vẻ đã tồn tại từ lâu.
Dấu hiệu nhận biết (IoCs) và khuyến nghị phòng thủ
Các nhà nghiên cứu đã xác định được nhiều danh tính bị chiếm quyền, bao gồm tài khoản leamasuero và Crayon-Biz-LLP. Ngoài ra, chiến dịch này còn liên quan đến việc quét các hệ thống cPanel và WHM dễ bị tổn thương bởi CVE-2026-41940, một lỗ hổng bỏ qua xác thực.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Scanner C2 | 43.228.157.68:80 | Máy chủ điều khiển cho hoạt động quét lỗ hổng |
| Lỗ hổng mục tiêu | CVE-2026-41940 | Lỗ hổng bỏ qua xác thực trên cPanel/WHM |
| Payload chính | 9d83919bfdb0e14018f1a6f2b8b6586de59b60dfdcfbdb5ae1a1556c23cc4793 | Tệp tin thực thi độc hại |
| Cấu hình Bun | 3dc40fc55302664c07c9d9182ffd95910aeb366fcd417fbdad0a90cdeb8ea69e | Tệp bootstrap độc hại |
Để bảo vệ hệ thống, các đội ngũ bảo mật nên thực hiện các bước sau:
- Loại bỏ mã độc: Xóa các phiên bản gói độc hại và xây dựng lại các hệ thống bị ảnh hưởng từ nguồn tin cậy.
- Xoay vòng thông tin xác thực: Thay đổi toàn bộ mật khẩu và token cho GitHub, npm, cloud, SSH và các nhà cung cấp AI.
- Kiểm tra thủ công: Đọc trực tiếp cây thư mục của kho lưu trữ thay vì dựa vào công cụ tìm kiếm để phát hiện các tệp hook đáng ngờ.
- Cảnh giác với AI: Theo dõi các hành vi đầu độc AI (HalluSquatting) vì các công cụ AI có thể bị điều hướng đến các tài nguyên giả mạo.
⚠️ Cảnh báo quan trọng: Cần ưu tiên loại bỏ các tiến trình net-health-checker và pkg-runtime trước khi thu hồi token GitHub bị đánh cắp, vì mã độc chứa cơ chế tự xóa token để ngăn chặn việc khắc phục.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan