Phân tích chiến dịch FortiBleed 2.0: Rò rỉ hàng chục nghìn thông tin xác thực Fortinet
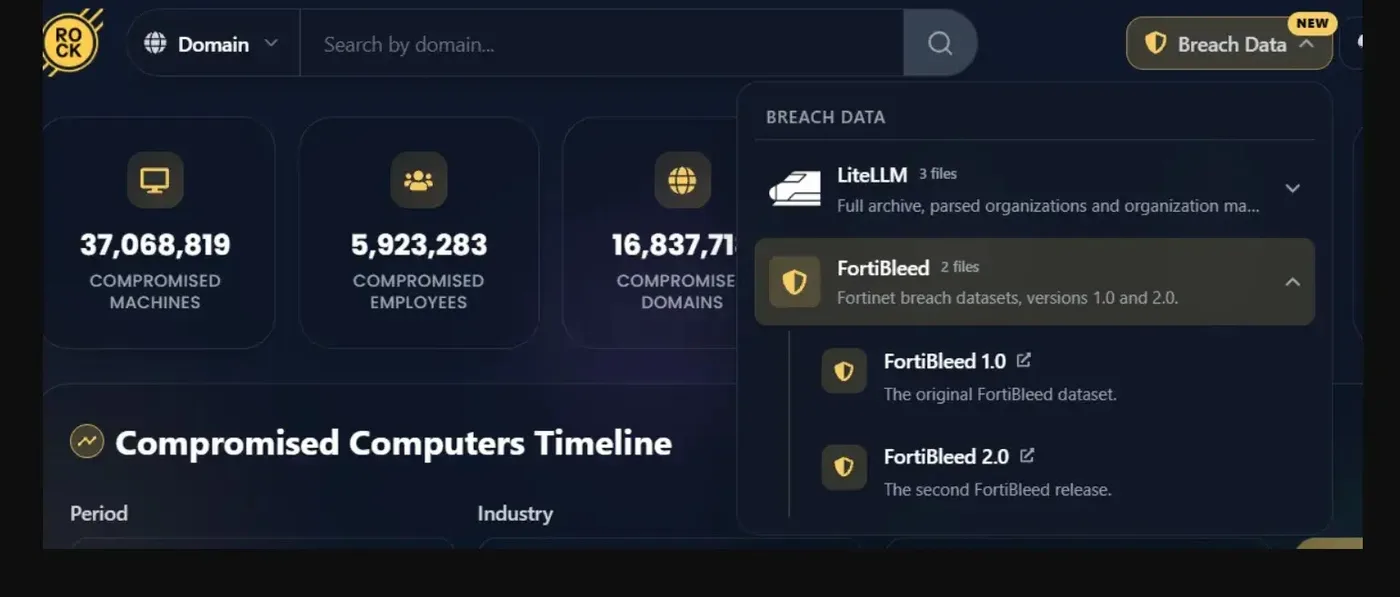
Chiến dịch FortiBleed 2.0 đã phơi bày hơn 40.000 bản ghi thông tin xác thực nhạy cảm từ các cấu hình FortiGate bị lộ, đe dọa trực tiếp đến an ninh VPN và Active Directory.


- Quy mô rò rỉ: Hơn 40.573 bản ghi thông tin xác thực ở dạng văn bản thuần (cleartext) đã bị phát hiện trong các cấu hình FortiGate bị lộ.
- Thành phần bị ảnh hưởng: Bao gồm 37.076 mật khẩu người dùng cục bộ và 1.576 bản ghi LDAP bind, đe dọa trực tiếp đến hạ tầng VPN và hệ thống định danh nội bộ.
- Bản chất sự cố: Đây là một cuộc điều tra tiếp nối dựa trên các tệp cấu hình bị đánh cắp, không phải là một lỗ hổng bảo mật mới được công bố.
- Khuyến nghị khẩn cấp: Các tổ chức cần ngay lập tức rà soát cấu hình, thay đổi mật khẩu quản trị, kích hoạt MFA và kiểm tra nhật ký hệ thống để phát hiện dấu hiệu xâm nhập.
Các nhà nghiên cứu bảo mật vừa công bố kết quả điều tra về chiến dịch mang tên FortiBleed 2.0, một sự cố nghiêm trọng liên quan đến việc rò rỉ dữ liệu cấu hình của thiết bị FortiGate. Báo cáo chỉ ra rằng có tới 40.573 bản ghi thông tin xác thực nhạy cảm đang bị phơi bày, bao gồm mật khẩu người dùng cục bộ và các bản ghi LDAP bind liên kết với hệ thống VPN và Active Directory của doanh nghiệp.
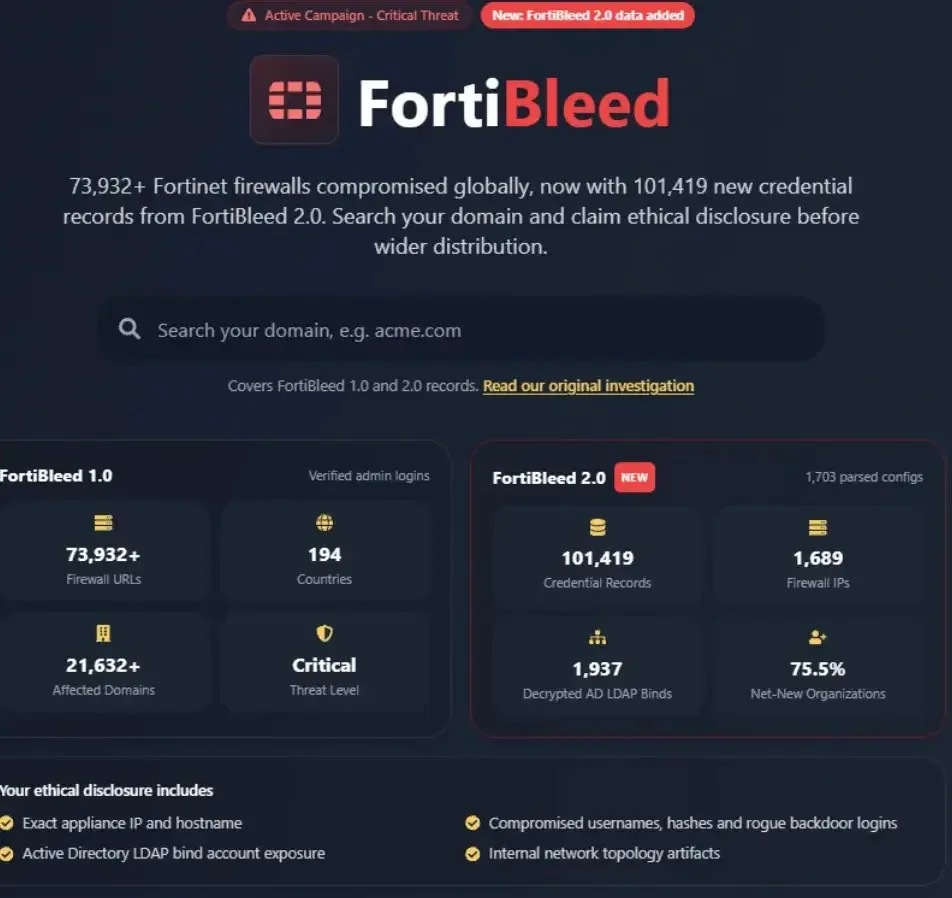
Nhóm nghiên cứu đã tiến hành phân tích 1.703 tệp báo cáo cấu hình, chứa tổng cộng 101.419 bản ghi tài khoản liên quan đến 1.689 định danh máy chủ (host identifiers). Mặc dù tên gọi là FortiBleed 2.0, đây không phải là một lỗ hổng zero-day mới mà là kết quả của việc thu thập và phân tích các tệp cấu hình bị đánh cắp trước đó. Hầu hết các tệp này được ghi nhận vào ngày 20 tháng 2 năm 2026, tuy nhiên thời điểm chính xác của việc truy cập trái phép ban đầu vẫn chưa được xác định.
Phân tích kỹ thuật về cơ chế rò rỉ dữ liệu
Công cụ khai thác được sử dụng trong chiến dịch này có khả năng trích xuất cấu hình tường lửa, khôi phục các bí mật được lưu trữ và thực hiện các bước truy cập sâu hơn vào hệ thống. Quy trình phân tích của kẻ tấn công tập trung vào việc thu thập danh sách người dùng cục bộ, thông tin quản trị viên, kết nối LDAP, thiết lập cụm (cluster) và thông tin xác thực máy chủ email.
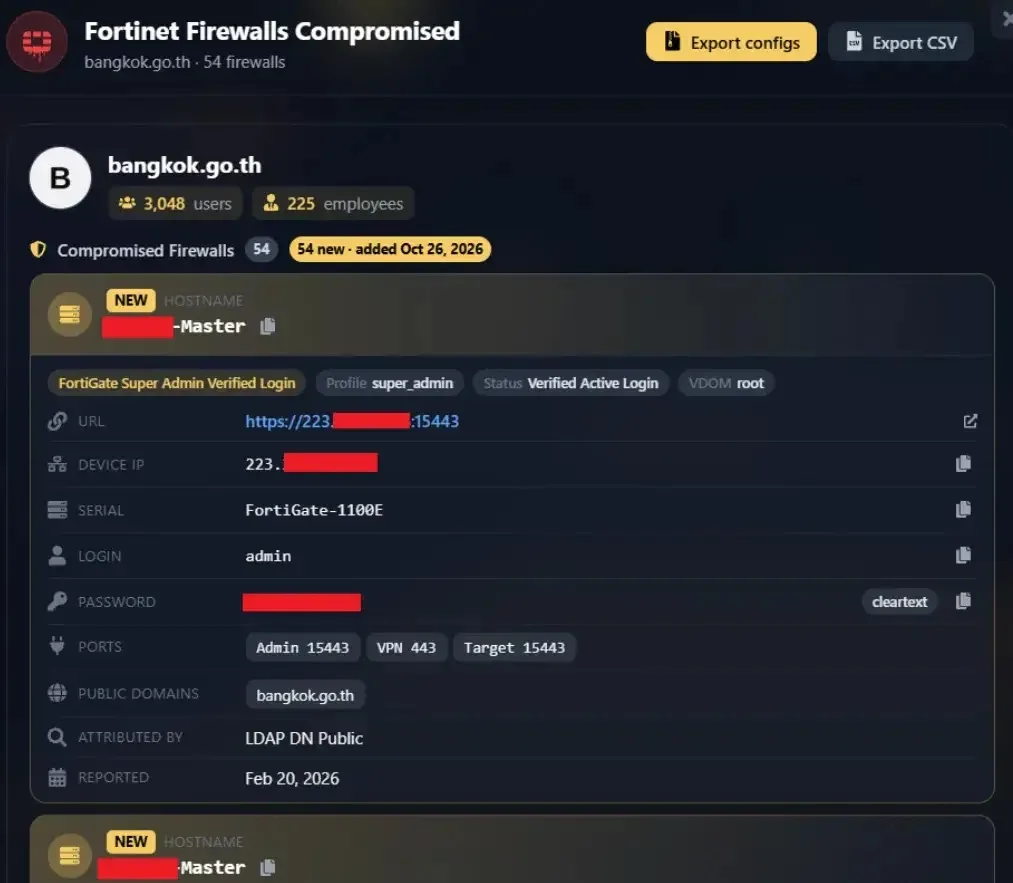
Một điểm đáng chú ý là khả năng khôi phục các giá trị FortiOS ENC ngoại tuyến khi cấu hình sử dụng khóa mã hóa mặc định của hệ thống. Việc khôi phục thành công phụ thuộc vào phiên bản phần mềm, các thiết lập bảo mật cụ thể và dữ liệu cấu hình thu thập được. Mặc dù mật khẩu người dùng cục bộ có thể hỗ trợ truy cập VPN, nhưng khả năng đăng nhập thành công còn phụ thuộc vào trạng thái tài khoản, quy tắc truy cập và việc áp dụng xác thực đa yếu tố (MFA).
Đánh giá rủi ro đối với Active Directory và LDAP
Các bản ghi LDAP bind là mục tiêu đặc biệt nguy hiểm vì chúng đóng vai trò cầu nối giữa thiết bị FortiGate và các dịch vụ thư mục. Nếu một tài khoản bị lộ có quyền hạn quá mức, kẻ tấn công có thể tận dụng để leo thang đặc quyền hoặc di chuyển ngang (lateral movement) trong mạng nội bộ.
⚠️ Cảnh báo quan trọng: Việc truy cập vào LDAP không đồng nghĩa với việc kẻ tấn công mặc định có quyền quản trị viên tên miền (Domain Admin). Tuy nhiên, đây là bước đệm quan trọng để kẻ tấn công thu thập thông tin và thực hiện các cuộc tấn công sâu hơn vào hạ tầng định danh.
Khuyến nghị phòng thủ và khắc phục sự cố
Dựa trên các phân tích từ chuyên gia, các tổ chức cần thực hiện ngay các biện pháp hardening hệ thống để giảm thiểu rủi ro từ sự cố này:
- Chấm dứt phiên làm việc: Ngắt kết nối tất cả các phiên quản trị và VPN hiện tại để vô hiệu hóa các truy cập trái phép tiềm ẩn.
- Đặt lại thông tin xác thực: Thay đổi toàn bộ mật khẩu quản trị, mật khẩu VPN, mật khẩu LDAP bind và các bí mật của cụm (cluster secrets).
- Cấu hình MFA: Bắt buộc áp dụng xác thực đa yếu tố (MFA) cho mọi truy cập quản trị và VPN.
- Cập nhật Firmware: Đảm bảo thiết bị FortiGate đang chạy phiên bản firmware mới nhất để vá các lỗ hổng bảo mật đã biết.
- Kiểm tra nhật ký (Log Analysis): Rà soát nhật ký tường lửa và bộ điều khiển tên miền (Domain Controller) để tìm kiếm các hoạt động bất thường hoặc truy cập trái phép.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Loại dữ liệu | Local-user passwords | Cho phép truy cập VPN và quản trị thiết bị |
| Loại dữ liệu | LDAP bind records | Kết nối tường lửa với hệ thống định danh nội bộ |
| Loại dữ liệu | Cluster secrets | Ảnh hưởng đến tính sẵn sàng cao và đồng bộ cấu hình |
| Đối tượng | FortiGate Appliances | Thiết bị bị ảnh hưởng trực tiếp bởi rò rỉ cấu hình |
Cuối cùng, các quản trị viên cần xác minh quyền sở hữu của các tài khoản quản trị định kỳ như fgtsecure hoặc forticloud-sync trước khi coi chúng là dấu hiệu của hoạt động độc hại. Việc phân tích kỹ lưỡng các tệp cấu hình hiện tại so với cấu hình tin cậy là bước quan trọng nhất để đảm bảo tính toàn vẹn của hệ thống trong giai đoạn này.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan