One Identity ra mắt Active Roles 8.6: Tăng cường bảo mật và quản trị danh tính
One Identity chính thức phát hành phiên bản Active Roles 8.6, tập trung vào việc vá lỗi bảo mật cấu hình RSTS, cải thiện API và tối ưu hóa trải nghiệm quản trị hybrid.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Active Directory.
One Identity chính thức phát hành phiên bản Active Roles 8.6, tập trung vào việc vá lỗi bảo mật cấu hình RSTS, cải thiện API và tối ưu hóa trải nghiệm quản trị hybrid.
Microsoft vừa phát hành bản vá cho lỗ hổng RCE CVE-2026-119948 trong Active Directory. Tìm hiểu chi tiết cơ chế stack-based buffer overflow và các bước khắc phục khẩn cấp.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công ransomware 3AM sử dụng AI agents để tự động hóa các tác vụ lặp lại, nhắm vào hạ tầng mạng trường học tại Anh.
Khám phá ARES, nền tảng Red Team mã nguồn mở hỗ trợ 66 module tấn công, tích hợp AI và cơ chế kiểm soát phạm vi nghiêm ngặt cho kiểm thử bảo mật doanh nghiệp.
Nhóm tin tặc GOLD OGRE đang sử dụng các công cụ AI như Cursor để tự động hóa quy trình tấn công, từ leo thang đặc quyền đến chiếm quyền Domain Admin và đánh cắp dữ liệu.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công tinh vi sử dụng chuỗi lỗ hổng PHP2Shell và Fragnesia (CVE-2026-46300) để chiếm quyền kiểm soát máy chủ firewall.
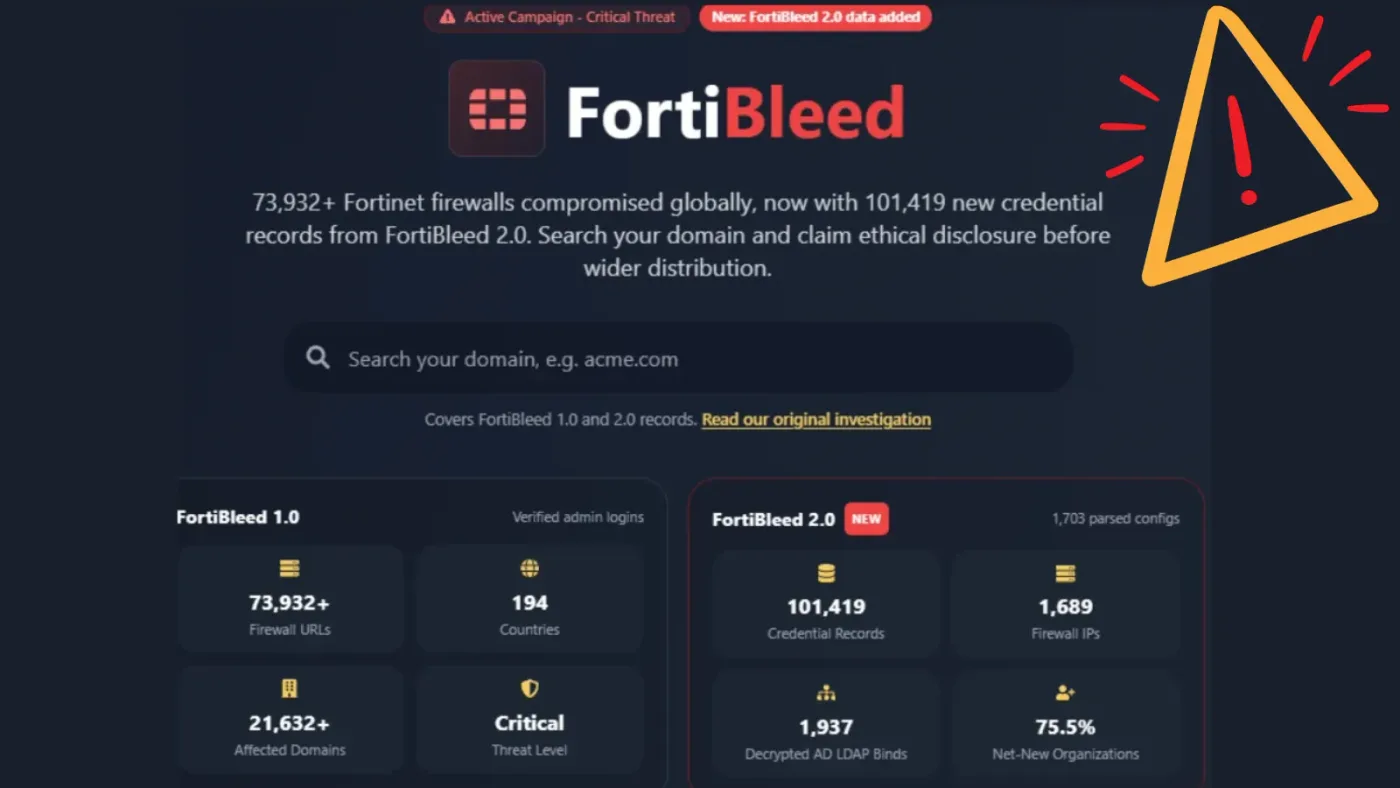
Chiến dịch FortiBleed 2.0 đã phơi bày hơn 40.000 bản ghi thông tin xác thực nhạy cảm từ các cấu hình FortiGate bị lộ, đe dọa trực tiếp đến an ninh VPN và Active Directory.
Nhóm tin tặc BRONZE SANDCASTLE đang thực hiện chiến dịch tấn công tinh vi bằng cách lạm dụng các ứng dụng Windows hợp pháp để thực thi mã độc và đánh cắp dữ liệu Active Directory.
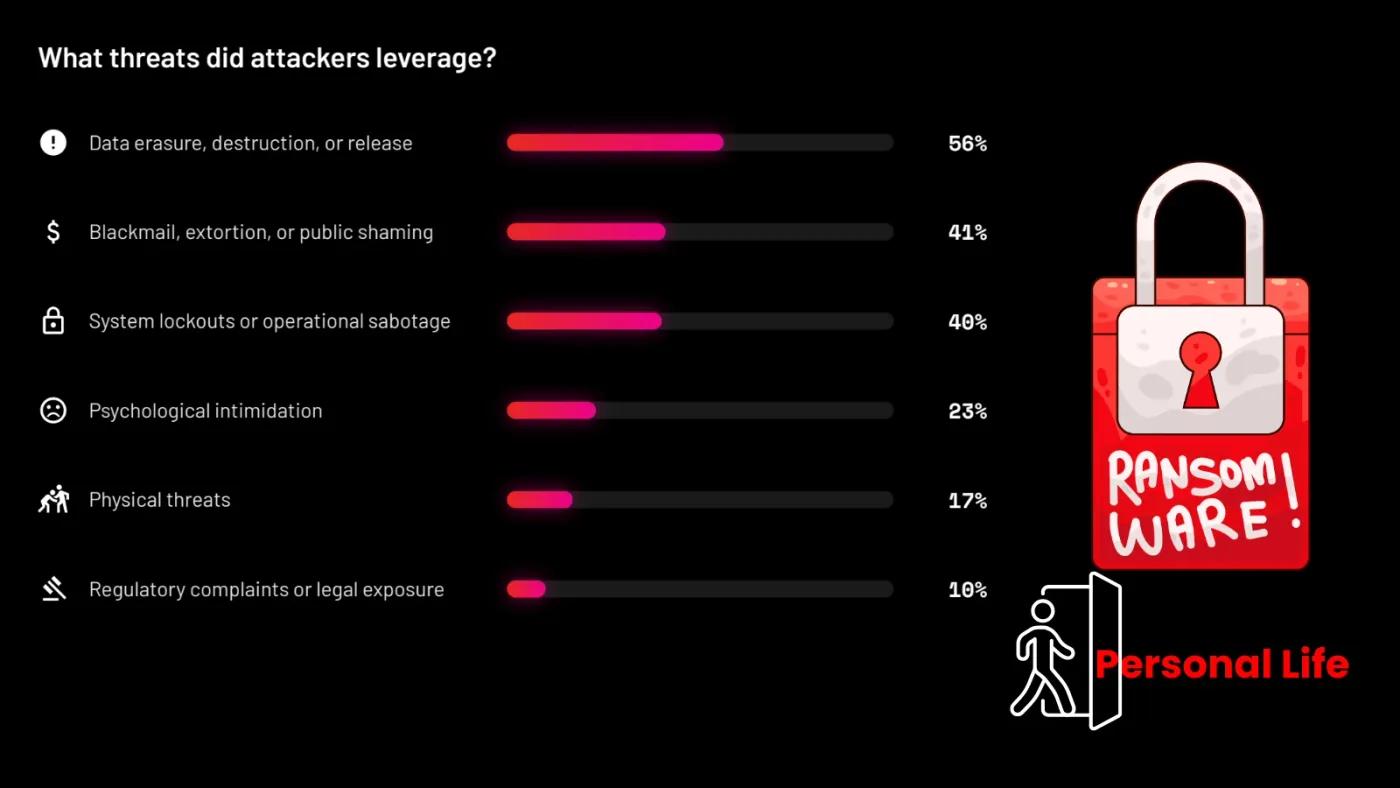
Các nhóm ransomware đang chuyển dịch chiến thuật, từ mã hóa dữ liệu sang đe dọa trực tiếp nhân viên và gia đình nạn nhân để gây áp lực buộc doanh nghiệp phải trả tiền chuộc.
Microsoft vừa công bố ba lỗ hổng bảo mật nghiêm trọng trong Active Directory cho phép kẻ tấn công vượt qua các tính năng kiểm soát an ninh quan trọng.