Nhóm tin tặc BRONZE SANDCASTLE lạm dụng ứng dụng Windows để đánh cắp dữ liệu
Nhóm tin tặc BRONZE SANDCASTLE đang thực hiện chiến dịch tấn công tinh vi bằng cách lạm dụng các ứng dụng Windows hợp pháp để thực thi mã độc và đánh cắp dữ liệu Active Directory.

- Chiến thuật tấn công: Nhóm BRONZE SANDCASTLE sử dụng kỹ thuật DLL sideloading thông qua các phần mềm hợp pháp như Sandboxie, Java, và Sysinternals để thực thi mã độc.
- Mục tiêu: Đánh cắp thông tin hệ thống và dữ liệu nhạy cảm từ Active Directory thông qua việc tạo Volume Shadow Copies.
- Phạm vi ảnh hưởng: Các nạn nhân tại Philippines, Đài Loan, Afghanistan, Namibia và Hàn Quốc đã bị nhắm mục tiêu từ tháng 8/2025 đến tháng 8/2026.
- Khuyến nghị: Cần giám sát chặt chẽ các tiến trình thực thi, kiểm tra header của file thực thi và theo dõi hành vi đọc file cấu hình cục bộ để phát hiện sớm các dấu hiệu xâm nhập.
Các nhà nghiên cứu bảo mật từ Sophos vừa công bố một báo cáo kỹ thuật chi tiết về chiến dịch tấn công mạng tinh vi do nhóm tin tặc có liên hệ với Trung Quốc, được định danh là BRONZE SANDCASTLE, thực hiện. Chiến dịch này tập trung vào việc lạm dụng các ứng dụng Windows đáng tin cậy để tải các backdoor ẩn, thu thập thông tin hệ thống và đánh cắp dữ liệu xác thực từ Active Directory.
Kỹ thuật DLL Sideloading: Biến ứng dụng hợp pháp thành vũ khí
Điểm đặc trưng nhất trong kỹ thuật của nhóm BRONZE SANDCASTLE là việc sử dụng kỹ thuật DLL sideloading. Tin tặc đặt các file thư viện độc hại bên cạnh các chương trình hợp pháp, cho phép các ứng dụng quen thuộc thực thi mã độc mà không cần thay đổi file thực thi gốc. Kỹ thuật này giúp kẻ tấn công vượt qua các cơ chế kiểm soát bảo mật truyền thống một cách hiệu quả.
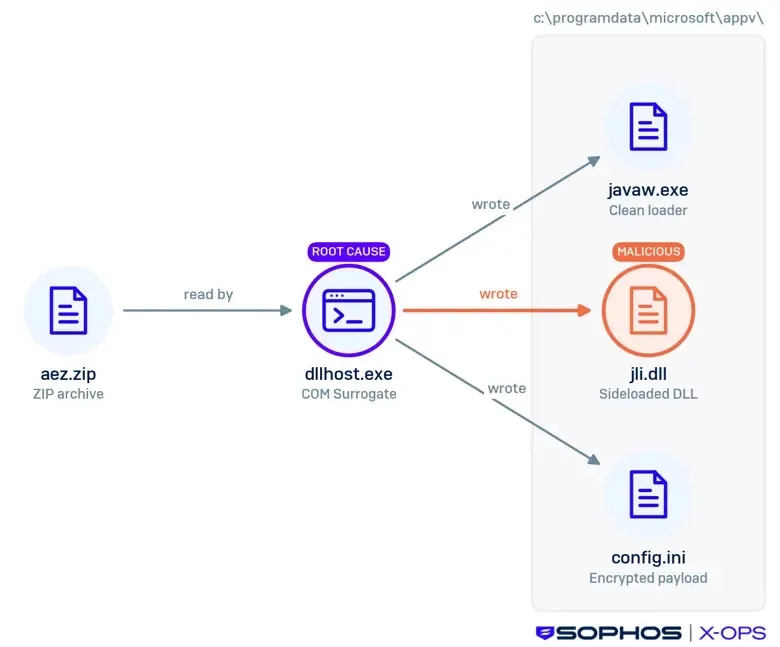
Các nhà nghiên cứu đã ghi nhận việc lạm dụng các thành phần từ nhiều phần mềm phổ biến như Sandboxie, Java, Krita, NVDA, LINE và các công cụ Microsoft Sysinternals. Các thư viện độc hại này thường đọc payload đã được mã hóa từ file cấu hình cục bộ, giải mã và thực thi trực tiếp trong bộ nhớ. Cách tiếp cận này giúp tách biệt ứng dụng hiển thị với backdoor ẩn, cho phép tin tặc thay đổi hành vi của payload mà không cần thay thế thư viện tải.
Phân tích mã độc và cơ chế đánh cắp dữ liệu
Backdoor được sử dụng trong chiến dịch này là một biến thể tùy chỉnh của Meterpreter, sử dụng trình tải phản xạ (reflective loader) để đưa mã độc vào bộ nhớ. Mặc dù cấu trúc có nét tương đồng với shellcode của Metasploit, nhưng các nhà nghiên cứu đã phát hiện các hàm phân giải chức năng tùy chỉnh và codebase phức tạp hơn nhiều so với các mẫu tiêu chuẩn. Các thành phần của COFFLoader cũng được tích hợp để hỗ trợ các hoạt động hậu khai thác.
Các phiên bản backdoor 1.1.5 và 1.1.7 được ghi nhận có khả năng thu thập dữ liệu chi tiết về máy tính, người dùng, thông tin miền, phiên bản hệ điều hành, địa chỉ IP, thông tin tiến trình và thời gian khởi động. Dữ liệu này được gửi về máy chủ điều khiển (C2) dưới dạng JSON. Đặc biệt, phiên bản 1.1.7 còn có khả năng tải xuống các file cấu hình được mã hóa thông qua GitHub.
Hoạt động đánh cắp dữ liệu Active Directory
Sau khi chiếm quyền truy cập, tin tặc sử dụng các lệnh mạng của Windows để kiểm tra tài khoản và mạng nội bộ. Một hành vi nguy hiểm khác là việc tạo Volume Shadow Copies trước khi sao chép cơ sở dữ liệu ntds.dit của Active Directory. Việc lạm dụng các bản sao bóng (shadow copy) cho phép tin tặc truy cập vào nội dung cơ sở dữ liệu được bảo vệ, từ đó đánh cắp thông tin xác thực nhạy cảm của toàn bộ miền.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Control domains | dc[.]cathaypacifice[.]com; net[.]dpworldto[.]com | Máy chủ C2 cho phiên bản 1.1.5 |
| Legitimate services | file[.]io; gofile[.]io; ably[.]net; ably[.]io; github[.]com | Dịch vụ trung gian để tải cấu hình |
| Sandboxie pairs | SandboxieWUAU.exe / sbiedll.dll | Cặp file thực thi cho DLL sideloading |
| Credential activity | vssadmin.exe; ntds.dit | Công cụ tạo snapshot và đánh cắp AD |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các mối đe dọa từ BRONZE SANDCASTLE, các chuyên gia khuyến nghị các tổ chức cần tập trung vào việc giám sát hành vi thay vì chỉ dựa vào phát hiện file tĩnh. Các thư viện đọc file cấu hình cục bộ và thực thi mã trong bộ nhớ là những dấu hiệu cần được cảnh báo ngay lập tức. Việc giám sát bộ nhớ và các header của file thực thi là yếu tố then chốt để phát hiện các kỹ thuật reflective loading.
⚠️ Cảnh báo quan trọng: Các địa chỉ IP và tên miền trong báo cáo đã được làm mờ (defanged) để tránh truy cập nhầm. Chỉ nên giải mã và sử dụng chúng trong môi trường phân tích an ninh mạng cô lập như MISP hoặc SIEM.
Việc tích hợp các nguồn dữ liệu tình báo mối đe dọa (Threat Intelligence Feeds) vào hệ thống SOC là vô cùng cần thiết để cập nhật kịp thời các dấu hiệu nhận biết (IOCs) mới nhất. Các tổ chức nên thiết lập quy tắc phát hiện cho các tiến trình như vssadmin.exe khi thực hiện các lệnh sao chép file hệ thống nhạy cảm, đồng thời kiểm soát chặt chẽ việc thực thi các file thư viện không rõ nguồn gốc trong các thư mục ứng dụng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan