Cảnh báo chiến dịch gián điệp mạng sử dụng GravityRAT mạo danh các tập đoàn quốc phòng
Các nhóm tin tặc đang lợi dụng danh tiếng của các tập đoàn quốc phòng lớn để phát tán mã độc gián điệp GravityRAT thông qua các trang web tuyển dụng giả mạo.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Cyber Espionage.
Các nhóm tin tặc đang lợi dụng danh tiếng của các tập đoàn quốc phòng lớn để phát tán mã độc gián điệp GravityRAT thông qua các trang web tuyển dụng giả mạo.
NetamLoader là một framework mã độc tinh vi nhắm vào các phiên bản Windows 10 tùy chỉnh của chính phủ châu Á, sử dụng kỹ thuật supply-chain và né tránh EDR.
Nhóm tin tặc BRONZE SANDCASTLE đang thực hiện chiến dịch tấn công tinh vi bằng cách lạm dụng các ứng dụng Windows hợp pháp để thực thi mã độc và đánh cắp dữ liệu Active Directory.
FBI và Bộ Tư pháp Hoa Kỳ vừa thực hiện chiến dịch triệt phá mạng lưới Flax Typhoon, vô hiệu hóa các tên miền và công cụ khai thác nhắm vào hạ tầng trọng yếu.
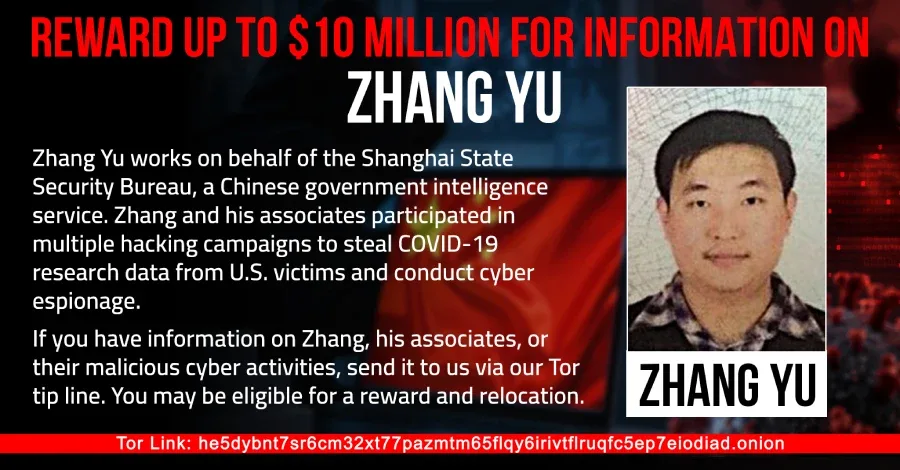
Bộ Ngoại giao Mỹ treo thưởng 10 triệu USD cho thông tin về Zhang Yu, đối tượng bị cáo buộc liên quan đến chiến dịch tấn công mạng HAFNIUM vào Microsoft Exchange Server.
Nhóm tin tặc Star Blizzard (FSB Nga) đang triển khai chiến dịch tấn công tinh vi sử dụng email giả mạo sự kiện để phát tán backdoor CosmicPulse và khai thác DarkSword.