Phân tích kỹ thuật NetamLoader: Chiến dịch APT nhắm vào chính phủ châu Á
NetamLoader là một framework mã độc tinh vi nhắm vào các phiên bản Windows 10 tùy chỉnh của chính phủ châu Á, sử dụng kỹ thuật supply-chain và né tránh EDR.

- Cơ chế lây nhiễm: NetamLoader sử dụng kỹ thuật AppDomainManager injection thông qua các tệp cấu hình hợp lệ để thực thi mã độc trước khi ứng dụng chính khởi chạy.
- Kỹ thuật né tránh: Mã độc thực hiện vá AMSI (Antimalware Scan Interface) trong bộ nhớ, xóa dấu vết tệp tin và sử dụng độ trễ C2 lên đến 40 phút để vượt qua các sandbox kiểm tra bảo mật.
- Mục tiêu: Chiến dịch nhắm vào các hệ điều hành Windows 10 tùy chỉnh dành riêng cho khối chính phủ tại châu Á, cho thấy sự chuẩn bị kỹ lưỡng của tác nhân đe dọa.
- Khuyến nghị: Cần giám sát chặt chẽ các tệp cấu hình trong thư mục cập nhật Windows và thiết lập cơ chế ghi log tập trung để phát hiện các hành vi xóa dấu vết bất thường.
Tổng quan về chiến dịch NetamLoader
Các nhà nghiên cứu bảo mật từ nhóm GReAT của Kaspersky đã phát hiện một framework mã độc mới có tên gọi NetamLoader. Mã độc này được thiết kế đặc biệt để nhắm vào các phiên bản Windows 10 tùy chỉnh, vốn chỉ được sử dụng trong các cơ quan chính phủ tại khu vực châu Á. Chiến dịch này mang nhiều đặc điểm của một cuộc tấn công chuỗi cung ứng (supply-chain attack), tuy nhiên hiện tại chưa có mối liên hệ nào được xác định với các nhóm hacker APT (Advanced Persistent Threat) đã biết.
Điểm đáng chú ý của NetamLoader là khả năng ẩn mình bên trong các gói cập nhật Windows hợp lệ, lợi dụng các phần mềm tin cậy để thực thi và tự động xóa bỏ dấu vết sau khi hoàn tất. Cơ chế liên lạc với máy chủ điều khiển (C2) được thiết kế với độ trễ cao, giúp mã độc dễ dàng vượt qua các quy trình kiểm tra bảo mật ngắn hạn của các hệ thống phòng thủ tự động.
Phân tích chuỗi lây nhiễm (Infection Chain)
Quá trình lây nhiễm bắt đầu khi tệp thực thi PatchMyPC-ScriptRunner.exe được khởi chạy. Mặc dù tệp này là một công cụ cập nhật phần mềm bên thứ ba hợp lệ, tệp cấu hình đi kèm của nó đã bị lợi dụng để thực hiện kỹ thuật AppDomainManager injection. Kỹ thuật này cho phép mã độc nạp mã thực thi vào tiến trình trước khi hàm chính của chương trình bắt đầu.
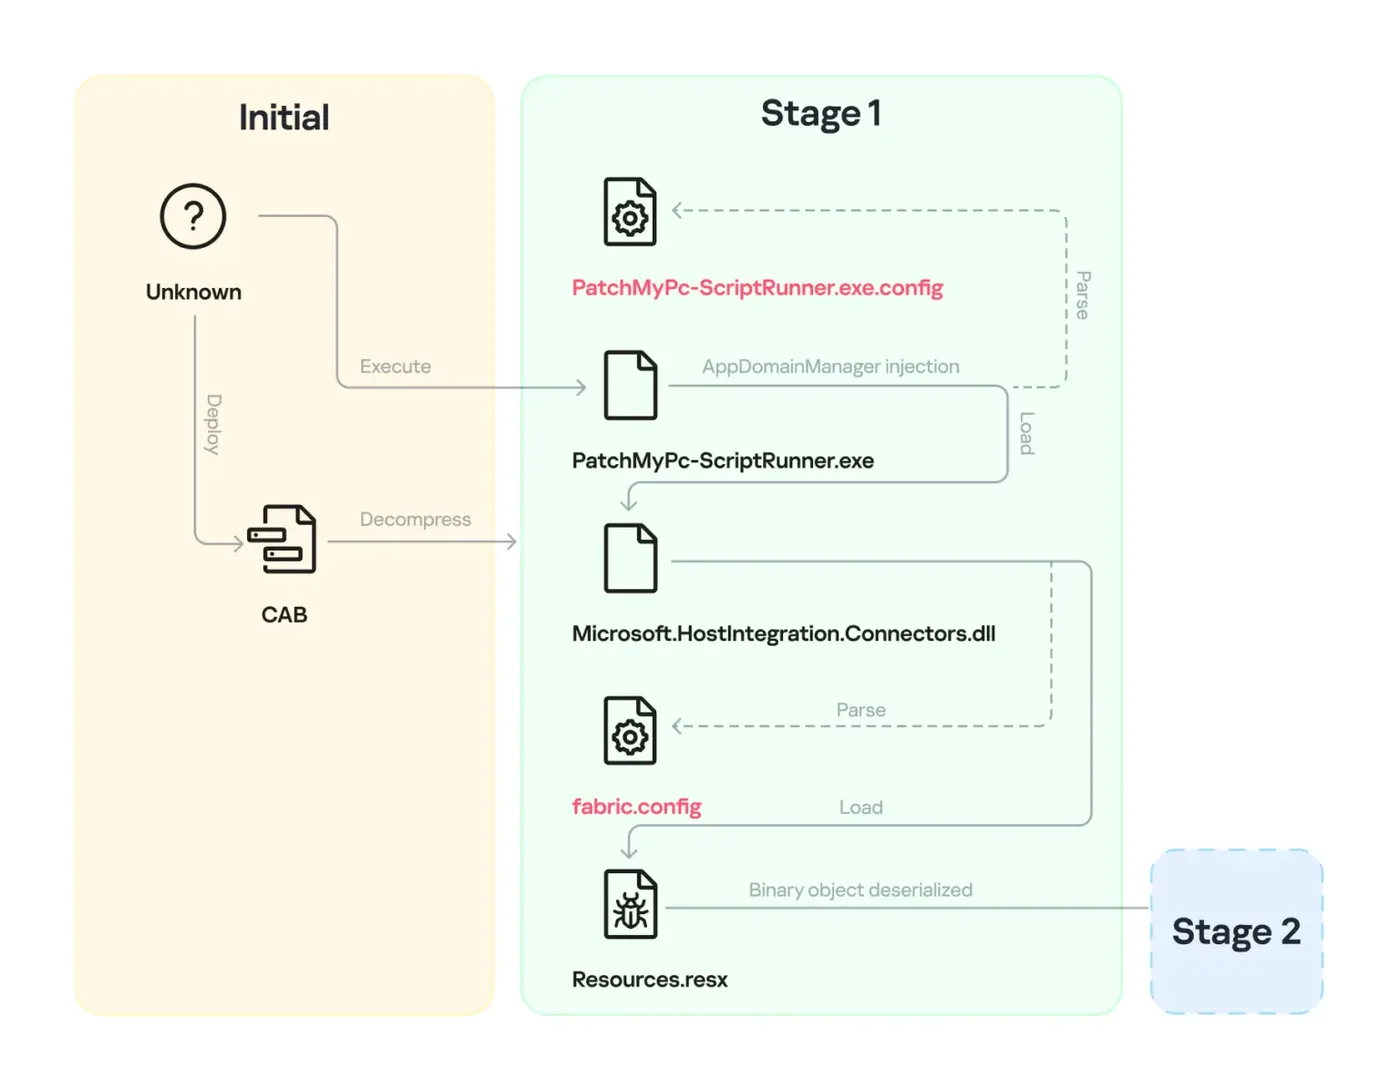
Tệp cấu hình trỏ đến một module đã được Microsoft ký số, module này tiếp tục đọc tệp fabric.config. Tệp này ép buộc Windows mở Resources.resx, tại đây một lỗ hổng trong tính năng BinaryFormatter cũ được khai thác để thực thi tệp script XAML ẩn đầu tiên. Các lớp mã độc được giải nén, giải mã và thực thi theo từng giai đoạn, với khóa giải mã được lấy trực tiếp từ tham số dòng lệnh của chương trình đang chạy.
Kỹ thuật né tránh và duy trì sự ổn định
Nếu tham số dòng lệnh không khớp (ví dụ trong môi trường sandbox), quá trình giải mã sẽ thất bại và mã độc tự thoát để tránh bị phân tích. Ở giai đoạn thứ hai, mã độc thực hiện vô hiệu hóa các cơ chế bảo vệ bằng cách vá AMSI (Antimalware Scan Interface) thông qua một tệp XAML dài, khiến mọi yêu cầu quét đều trả về kết quả "sạch".
Sau khi thực thi, loader đầu tiên thực hiện dọn dẹp hệ thống bằng cách xóa các tệp đã giải nén, nhật ký sử dụng .NET và tệp Prefetch. Nó cũng xóa các dòng nhật ký cập nhật trong thư mục CmitUpdateAgent, một thư mục được cho là liên quan đến bản dựng Windows tùy chỉnh của chính phủ. Cuối cùng, mã độc sử dụng đối tượng COM từ xa để khởi chạy payload cuối cùng bên trong dllhost.exe, giúp tách biệt khỏi tiến trình ban đầu và vượt qua các kiểm tra hành vi của EDR.
Phân tích kết nối C2 và Payload cuối cùng
Payload cuối cùng, được gọi là .NET 2 Plugin, thiết lập kết nối với máy chủ C2 tại openaigpt4v[.]com. Mặc dù tên miền này giả mạo một dịch vụ AI, thực tế nó được bảo vệ bởi Cloudflare. Mã độc áp dụng chiến lược chờ đợi từ 20 đến 40 phút trước khi liên lạc lần đầu, một kỹ thuật hiệu quả để vượt qua các bài kiểm tra sandbox.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hash (CAB) | e4537a1762fcafd2fd96bfc825bad34f9db9a24d | Gói lưu trữ chứa mã độc |
| Hash (Resources.resx) | e1dc6f1ed193594f2284be22ae08dfa4 | Tệp chứa payload chính |
| Domain | openaigpt4v[.]com | Máy chủ C2 |
| IP Address | 104.18.14[.]219 | Địa chỉ IP máy chủ C2 (Cloudflare) |
Tất cả lưu lượng truy cập đều được mã hóa bằng AES kết hợp với kiểm tra HMAC. Mã độc cũng hỗ trợ ba phương thức tìm kiếm proxy khác nhau, đảm bảo khả năng hoạt động ngay cả trong các mạng bị cô lập hoặc có chính sách bảo mật nghiêm ngặt.
Khuyến nghị phòng thủ và phát hiện
Các chuyên gia bảo mật khuyến cáo các tổ chức cần thực hiện các biện pháp sau để phát hiện và ngăn chặn NetamLoader:
- Giám sát tệp cấu hình: Kiểm tra định kỳ các thư mục cập nhật Windows (như
C:\Windows\SoftwareDistribution\Download\Install\) để tìm kiếm các tệp.confighoặc.resxbất thường. - Phân tích hành vi tiến trình: Theo dõi các tiến trình Windows có kết nối mạng ra bên ngoài, đặc biệt là các tiến trình được khởi chạy từ các tệp thực thi hợp lệ nhưng có tham số dòng lệnh lạ.
- Quản lý nhật ký: Đảm bảo nhật ký hệ thống được đẩy về máy chủ SIEM tập trung để tránh việc mã độc xóa dấu vết cục bộ.
- Cấu hình Hardening: Hạn chế sử dụng BinaryFormatter trong các ứng dụng .NET và triển khai chính sách kiểm soát ứng dụng nghiêm ngặt (AppLocker hoặc WDAC).
Để biết thêm thông tin chi tiết về các kỹ thuật tấn công, bạn có thể tham khảo thêm tại MITRE ATT&CK Framework để ánh xạ các hành vi này vào các kỹ thuật cụ thể như T1059 hoặc T1055.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan