Apple cảnh báo người dùng iPhone về các cuộc tấn công gián điệp tinh vi
Apple vừa phát đi cảnh báo an ninh mới tới người dùng tại 99 quốc gia về các chiến dịch tấn công bằng phần mềm gián điệp (mercenary spyware) có độ tinh vi cao.

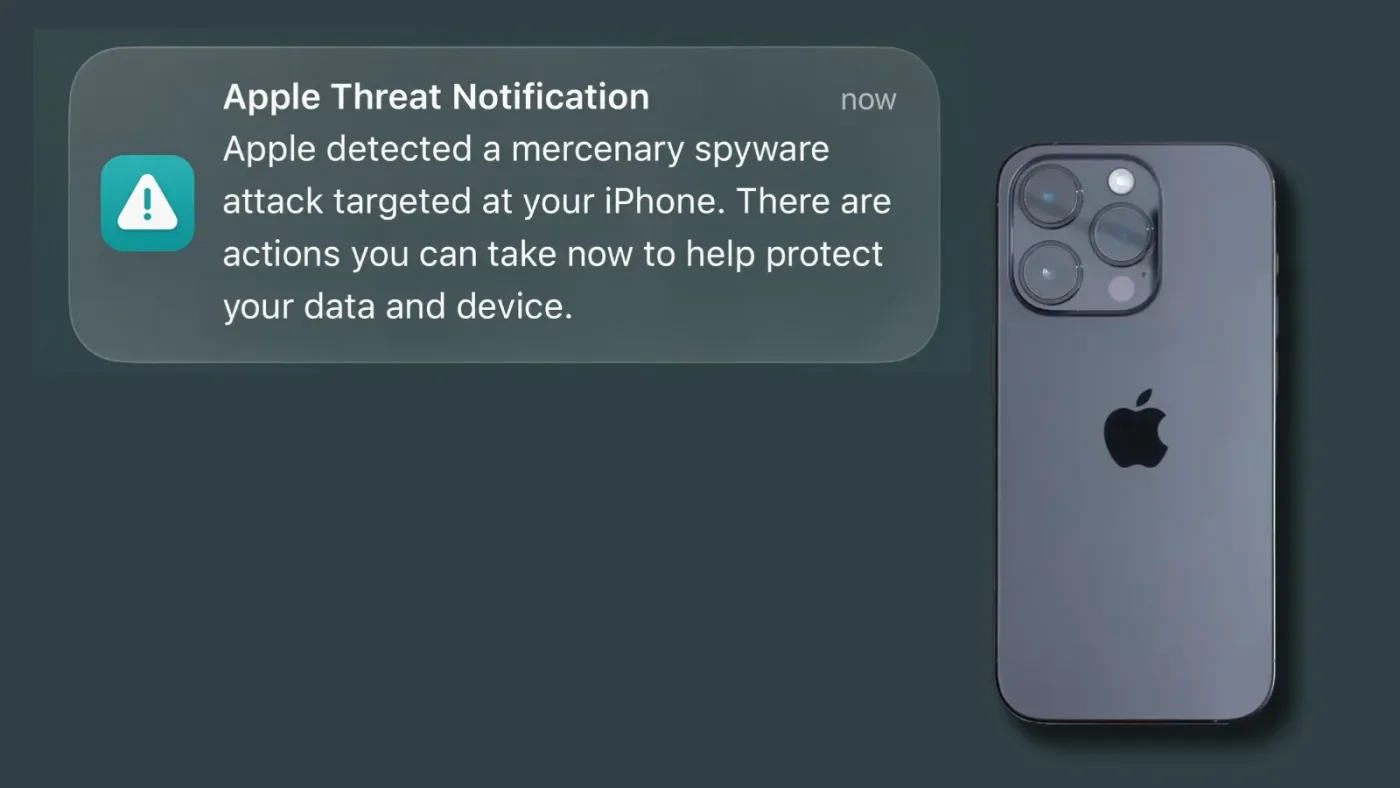
- Phạm vi tấn công: Apple đã gửi thông báo tới người dùng tại 99 quốc gia, nâng tổng số quốc gia bị ảnh hưởng lên hơn 150 quốc gia trên toàn cầu.
- Bản chất mối đe dọa: Đây là các cuộc tấn công bằng phần mềm gián điệp thuê ngoài (mercenary spyware) với chi phí đầu tư cực lớn, nhắm vào các cá nhân có tầm ảnh hưởng như nhà báo, chính trị gia và nhà hoạt động xã hội.
- Cơ chế cảnh báo: Apple sử dụng hệ thống thông báo trên màn hình khóa, cài đặt và email để cảnh báo người dùng, đồng thời khuyến nghị kích hoạt chế độ Lockdown Mode để giảm thiểu rủi ro.
Vào ngày 30 tháng 10 năm 2026, các nhà nghiên cứu bảo mật đã ghi nhận một đợt cảnh báo mới từ Apple liên quan đến các cuộc tấn công gián điệp tinh vi. Đây là đợt thông báo thứ hai trong thời gian ngắn, tách biệt hoàn toàn với các cảnh báo đã được gửi đi vào tháng 8 trước đó. Mặc dù Apple không công khai danh tính của các tác nhân đe dọa hoặc các lỗ hổng cụ thể, nhưng quy mô của chiến dịch này cho thấy sự đầu tư nguồn lực khổng lồ từ các nhóm tấn công có tổ chức.
Phân tích bản chất của Mercenary Spyware
Các cuộc tấn công bằng phần mềm gián điệp thuê ngoài (mercenary spyware) khác biệt hoàn toàn với các chiến dịch lừa đảo (phishing) đại trà. Chúng được thiết kế với mục tiêu cụ thể, chi phí phát triển có thể lên tới hàng triệu đô la và thường khai thác các lỗ hổng zero-day chưa từng được công bố để chiếm quyền điều khiển thiết bị mục tiêu.
Đặc điểm kỹ thuật của chiến dịch
- Tính mục tiêu cao: Kẻ tấn công không nhắm vào người dùng phổ thông mà tập trung vào các cá nhân có vai trò quan trọng trong xã hội, chính trị và báo chí.
- Độ phức tạp kỹ thuật: Các công cụ này được thiết kế để né tránh các cơ chế phát hiện truyền thống của hệ điều hành, khiến việc xác định dấu vết trở nên vô cùng khó khăn.
- Vòng đời ngắn: Để tránh bị phân tích bởi các nhà nghiên cứu bảo mật, các payload thường được thay đổi liên tục hoặc tự hủy sau khi hoàn thành mục tiêu.
Apple nhấn mạnh rằng các thông báo này được đưa ra dựa trên dữ liệu tình báo mối đe dọa (threat intelligence) nội bộ. Công ty cố tình không tiết lộ chi tiết kỹ thuật về phương thức phát hiện để ngăn chặn kẻ tấn công điều chỉnh chiến thuật, kỹ thuật và quy trình (TTPs) nhằm vượt qua các lớp bảo vệ của hệ thống.
Cách thức nhận diện và xác thực cảnh báo
Trong bối cảnh các cuộc tấn công giả mạo thương hiệu Apple ngày càng gia tăng, người dùng cần hết sức tỉnh táo để phân biệt giữa thông báo chính thức và các chiêu trò lừa đảo. Apple cung cấp các kênh xác thực an toàn để người dùng kiểm tra trạng thái bảo mật của tài khoản.
| Phương thức | Mô tả | Lưu ý quan trọng |
|---|---|---|
| Màn hình khóa | Thông báo đẩy trực tiếp từ hệ thống iOS. | Không bao giờ yêu cầu cài đặt cấu hình (profile). |
| Cài đặt (Settings) | Banner hiển thị trong mục cài đặt tài khoản. | Đây là kênh xác thực tin cậy nhất. |
| Thông báo gửi tới địa chỉ Apple ID. | Kiểm tra kỹ địa chỉ người gửi và không click vào link lạ. |
⚠️ Cảnh báo quan trọng: Các thông báo chính thức từ Apple sẽ không bao giờ yêu cầu người dùng cài đặt ứng dụng, tải xuống tệp tin cấu hình (configuration profiles), hoặc chia sẻ mật khẩu và mã xác thực hai yếu tố (2FA). Nếu nhận được yêu cầu này, đó chắc chắn là một nỗ lực lừa đảo.
Khuyến nghị phòng thủ và Hardening thiết bị
Đối với những người dùng nằm trong nhóm nguy cơ cao, việc áp dụng các biện pháp bảo mật chủ động là bắt buộc. Apple khuyến nghị sử dụng tính năng Lockdown Mode (Chế độ phong tỏa) để giảm thiểu bề mặt tấn công của thiết bị.
Các bước kích hoạt Lockdown Mode trên iPhone:
- Truy cập vào ứng dụng Settings (Cài đặt).
- Chọn mục Privacy & Security (Quyền riêng tư & Bảo mật).
- Cuộn xuống dưới cùng và chọn Lockdown Mode.
- Nhấn Turn On Lockdown Mode và khởi động lại thiết bị để áp dụng thay đổi.
Khi kích hoạt chế độ này, các tính năng như đính kèm tin nhắn, công nghệ web nâng cao, cuộc gọi FaceTime từ người lạ và việc cài đặt cấu hình quản lý thiết bị (MDM) sẽ bị hạn chế nghiêm ngặt. Mặc dù điều này có thể làm thay đổi trải nghiệm người dùng trên một số trang web, nhưng đây là lớp phòng thủ hiệu quả nhất chống lại các cuộc tấn công gián điệp tinh vi hiện nay. Ngoài ra, người dùng nên thường xuyên cập nhật phần mềm lên phiên bản mới nhất để nhận được các bản vá bảo mật kịp thời từ nhà sản xuất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan