Lỗ hổng CVE-2026-111585 trong TeamViewer: Nguy cơ chiếm quyền điều khiển từ xa
Phát hiện lỗ hổng nghiêm trọng CVE-2026-111585 trong TeamViewer cho phép kẻ tấn công thực thi mã từ xa trên máy tính của kỹ thuật viên hỗ trợ thông qua các phiên kết nối.

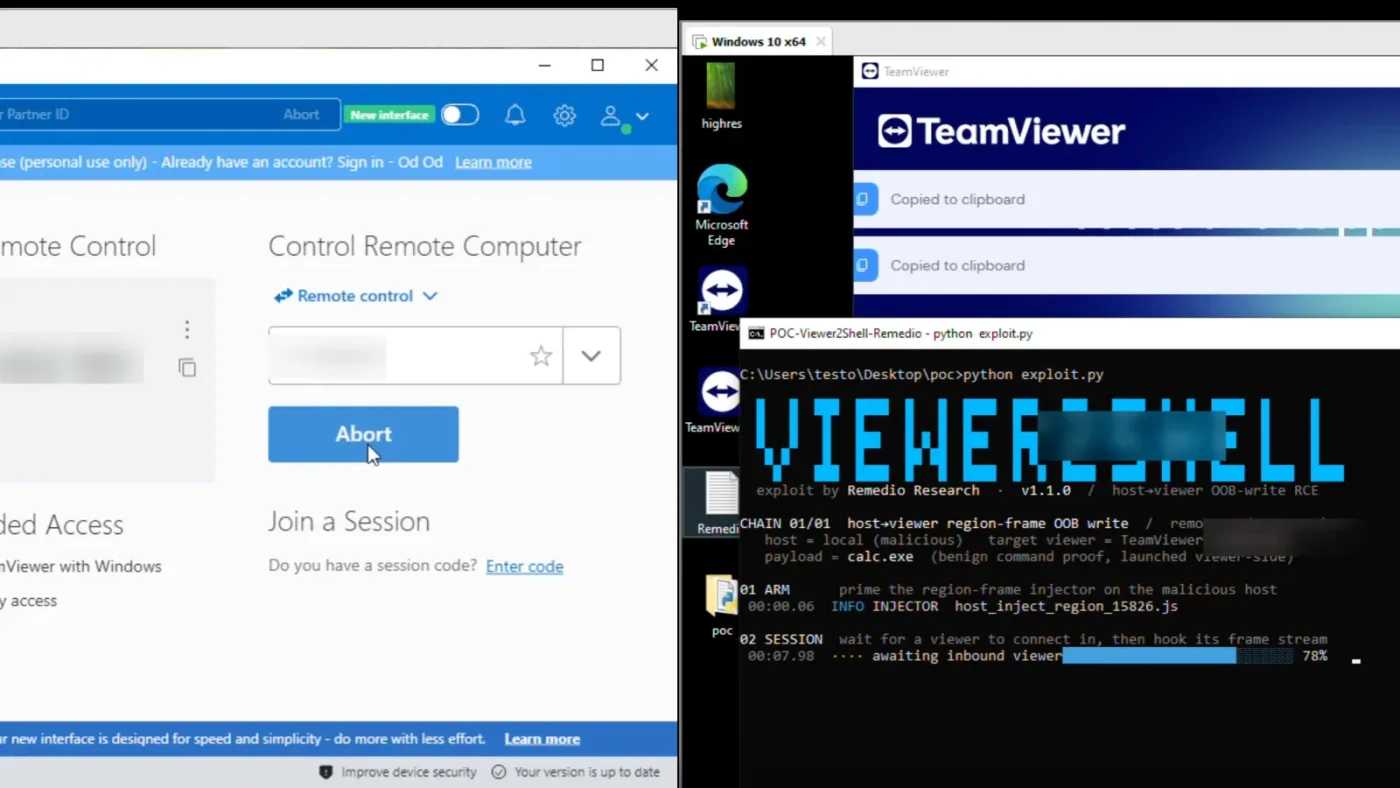
- Lỗ hổng nghiêm trọng: CVE-2026-111585 với điểm CVSS 8.8 cho phép kẻ tấn công thực thi mã từ xa (RCE).
- Cơ chế tấn công: Kẻ tấn công lợi dụng việc xử lý bộ nhớ không an toàn trong quá trình truyền tải dữ liệu màn hình (DisplayParams).
- Phạm vi ảnh hưởng: Các phiên bản TeamViewer trước 15.83 trên Windows, Linux, macOS, Android.
- Khuyến nghị: Cập nhật ngay lập tức lên phiên bản 15.83 hoặc các bản vá mới nhất từ nhà sản xuất.
Một lỗ hổng bảo mật mới được công bố gần đây trong phần mềm TeamViewer đang đặt ra mối đe dọa nghiêm trọng đối với các kỹ thuật viên hỗ trợ từ xa. Được định danh là CVE-2026-111585, lỗ hổng này cho phép một máy tính từ xa độc hại có khả năng làm treo ứng dụng xem (viewer) và tiềm ẩn nguy cơ thực thi mã tùy ý trên máy tính của kỹ thuật viên. Theo đánh giá từ các nhà nghiên cứu, lỗ hổng này đạt mức độ nghiêm trọng cao với điểm CVSS 8.8.
Phân tích kỹ thuật về CVE-2026-111585
Các nhà nghiên cứu từ Remedio đã công bố chi tiết kỹ thuật vào ngày 29 tháng 10, ngay sau khi bản vá được phát hành vào ngày 27 tháng 10. Điểm đặc biệt của cuộc tấn công này là nó đảo ngược mô hình rủi ro truyền thống: thay vì kỹ thuật viên kiểm soát máy tính khách, máy tính khách độc hại lại tấn công ngược lại máy tính của kỹ thuật viên thông qua phiên kết nối hỗ trợ.
Cơ chế tấn công dựa trên việc gửi các gói tin DisplayParams được chế tạo đặc biệt, chứa thông tin về chiều rộng, chiều cao và độ sâu màu của màn hình. Ứng dụng viewer sử dụng các giá trị này để cấp phát bộ nhớ trong đối tượng CBitmapBuffer. Kẻ tấn công có thể ép buộc ứng dụng sử dụng đường dẫn xử lý này bằng cách từ chối các tùy chọn video AV1 và H.264, buộc viewer phải chuyển sang cập nhật bitmap.
Lỗi tính toán bộ nhớ và khai thác Heap
Lỗ hổng xuất phát từ việc tính toán kích thước bộ nhớ bằng số nguyên 32-bit. Khi kẻ tấn công cung cấp các kích thước màn hình cực lớn, phép tính này bị tràn (wrap around), dẫn đến việc cấp phát một vùng nhớ nhỏ hơn nhiều so với yêu cầu thực tế. Tuy nhiên, bộ giải mã (decoder) lại kiểm tra các hình chữ nhật ảnh dựa trên kích thước màn hình đã khai báo thay vì kích thước bộ nhớ thực tế đã cấp phát.
# Mô phỏng logic tính toán lỗi (giả định) 32-bit arithmetic overflow: 32768 * 32768 * 4 bytes = 4.29 GB (tràn bộ nhớ)Hệ quả là các pixel có thể ghi đè lên vùng nhớ heap lân cận, gây ra lỗi crash ứng dụng hoặc tạo điều kiện cho việc thực thi mã từ xa. Các nhà nghiên cứu đã chứng minh khả năng thực thi mã trên Windows bằng cách vượt qua các cơ chế bảo vệ như Control Flow Guard (CFG) và Data Execution Prevention (DEP).
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-111585 | Lỗ hổng thực thi mã từ xa (RCE) |
| Điểm CVSS | 8.8 (High) | Mức độ nghiêm trọng cao |
| Đối tượng bị ảnh hưởng | CBitmapBuffer | Lỗi tràn bộ nhớ heap |
Phạm vi ảnh hưởng và biện pháp khắc phục
Theo bản tin bảo mật TV-2026-1011 của TeamViewer, các phiên bản Full Client trước 15.83 trên Windows, Linux, macOS, cũng như Windows Portable và Android Remote Control đều nằm trong diện bị ảnh hưởng. Mặc dù việc thực thi mã phụ thuộc vào quyền của tiến trình viewer, đây vẫn là một rủi ro bảo mật nghiêm trọng đối với các doanh nghiệp sử dụng TeamViewer làm công cụ hỗ trợ kỹ thuật chính.
⚠️ Cảnh báo quan trọng: Người dùng và quản trị viên hệ thống cần ưu tiên cập nhật lên phiên bản 15.83 hoặc các bản build bảo trì mới nhất ngay lập tức. Việc chỉ dựa vào quy trình phê duyệt phiên kết nối là không đủ để ngăn chặn cuộc tấn công này.
Để đảm bảo an toàn, các tổ chức nên rà soát toàn bộ các máy trạm hỗ trợ, các bản sao portable và các cài đặt cũ có thể đã bị bỏ quên trong quy trình cập nhật tự động. Việc duy trì phiên bản phần mềm mới nhất là chốt chặn quan trọng nhất để giảm thiểu rủi ro từ các lỗ hổng 1-day như CVE-2026-111585. Bạn có thể tham khảo thêm thông tin chi tiết tại Cơ sở dữ liệu lỗ hổng quốc gia (NVD) để cập nhật các bản vá mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan