Phân tích kỹ thuật chuỗi lỗ hổng zero-day trên Ivanti Connect Secure
Các nhóm tấn công đang khai thác chuỗi lỗ hổng zero-day trên thiết bị Ivanti Connect Secure để chiếm quyền root, đánh cắp thông tin xác thực và dữ liệu Active Directory.

- Tấn công Zero-day: Kẻ tấn công sử dụng chuỗi lỗ hổng để vượt qua xác thực và thực thi mã từ xa (RCE) trên các thiết bị VPN của Ivanti.
- Mục tiêu nhắm đến: Đánh cắp thông tin xác thực, dữ liệu Active Directory, bao gồm mật khẩu quản trị Windows LAPS và khóa khôi phục BitLocker.
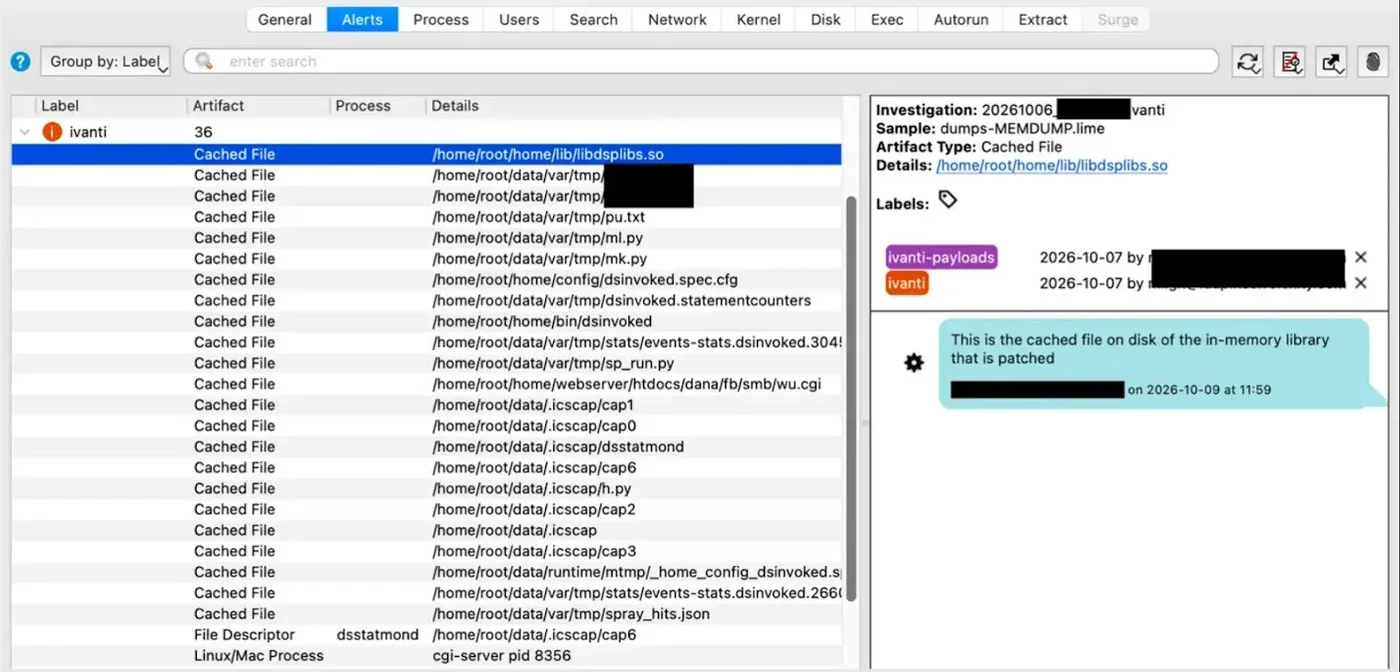
- Kỹ thuật né tránh: Kẻ tấn công thực hiện các thay đổi trong bộ nhớ và cấu hình hệ thống mà không để lại tệp tin độc hại trên đĩa, gây khó khăn cho các công cụ kiểm tra tính toàn vẹn truyền thống.
- Khuyến nghị: Quản trị viên cần cập nhật ngay lên phiên bản 25.1.1.3 hoặc 22.8R2.6 để vá triệt để các lỗ hổng.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch tấn công tinh vi nhắm vào các thiết bị VPN Ivanti Connect Secure. Bằng cách kết hợp nhiều lỗ hổng zero-day, kẻ tấn công đã giành được quyền truy cập root mà không cần xác thực, từ đó xâm nhập sâu vào hạ tầng mạng nội bộ của doanh nghiệp.
Phân tích chuỗi tấn công và cơ chế khai thác
Chiến dịch này được theo dõi dưới định danh UTA0576, bắt đầu từ ngày 3 tháng 10 năm 2026. Các chuyên gia đã xác định được một thiết bị Ivanti đã được vá đầy đủ nhưng vẫn bị xâm nhập, cho thấy khả năng vượt qua các biện pháp bảo vệ hiện có của các lỗ hổng này.
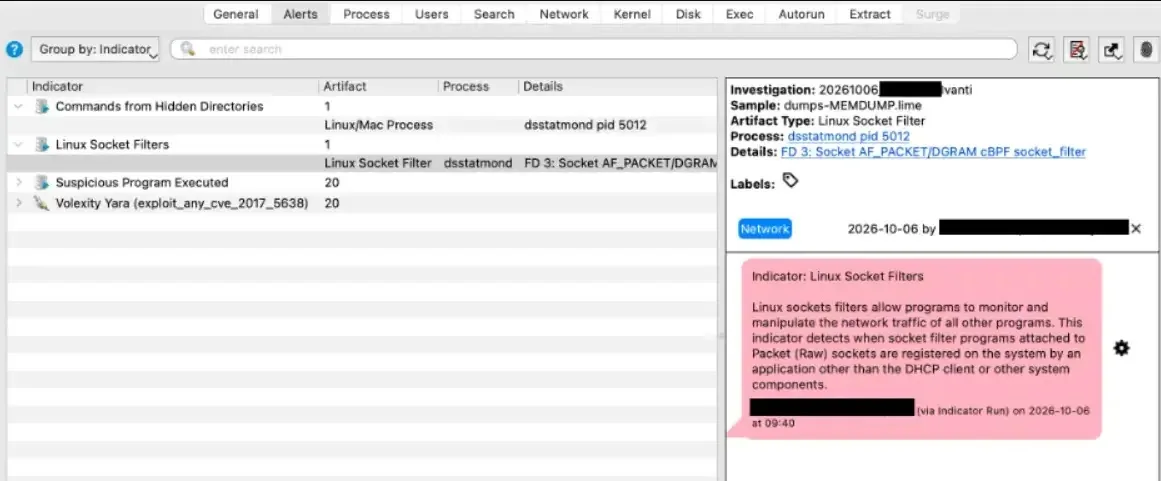
Quá trình tấn công bắt đầu bằng việc vượt qua xác thực tại welcome.cgi. Kẻ tấn công lợi dụng sự không khớp giữa URL yêu cầu và header X-DSCGI-PATH để truy cập vào trình xử lý tải lên wu.cgi mà không cần đăng nhập. Tại đây, tệp tin Perl độc hại được tải lên và thực thi thông qua một lỗi thời gian (timing flaw) trước khi hệ thống kịp xóa tệp tin tạm.
Chi tiết các lỗ hổng CVE
Dưới đây là bảng tổng hợp các lỗ hổng bảo mật nghiêm trọng liên quan đến chiến dịch tấn công này:
| Mã CVE | Điểm CVSS | Mô tả tác động |
|---|---|---|
| CVE-2026-104935 | 8.6 | Vượt qua xác thực và thực thi mã từ xa (RCE) |
| CVE-2026-111357 | 8.8 | Leo thang đặc quyền (Privilege Escalation) |
| CVE-2026-118527 | 4.3 | Lỗ hổng dự đoán tên tệp tin (Predictable-filename) |
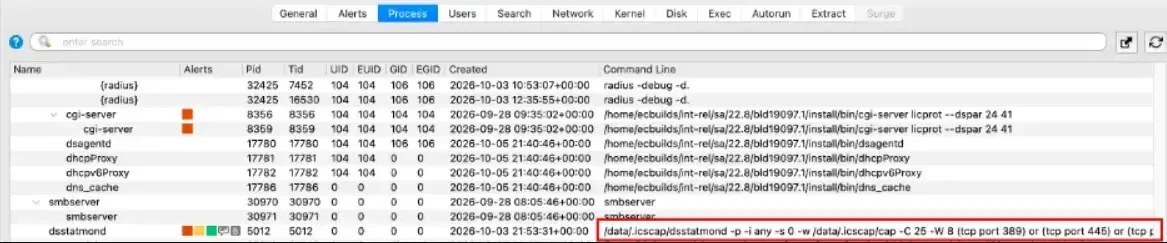
Sau khi giành quyền thực thi mã dưới quyền người dùng cgi-server, kẻ tấn công tiếp tục lợi dụng dịch vụ dsinvoked. Bằng cách thay đổi mã thư viện trong bộ nhớ và sửa đổi tác vụ bảo trì trong kho cấu hình DSCache, UTA0576 đã ép dịch vụ này thực thi mã độc dưới quyền root.
Hậu quả và kỹ thuật duy trì quyền truy cập
Thay vì cài đặt backdoor hoặc web shell truyền thống, kẻ tấn công lặp lại chuỗi khai thác cho mỗi lệnh cần thực hiện và nhận kết quả qua phản hồi HTTPS. Phương pháp này giúp giảm thiểu dấu vết trên đĩa cứng, khiến việc phát hiện bằng các công cụ quét tệp tin thông thường trở nên vô hiệu.
Sau khi kiểm soát thiết bị, kẻ tấn công tiến hành trích xuất thông tin xác thực miền và sử dụng tài khoản dịch vụ Active Directory của thiết bị VPN để truy vấn các hệ thống nội bộ. Các mục tiêu bao gồm mật khẩu quản trị Windows LAPS, khóa khôi phục BitLocker và các thuộc tính chứa mật khẩu khác.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
⚠️ Cảnh báo quan trọng: Việc kiểm tra tính toàn vẹn (Integrity Checker) của Ivanti không đủ để phát hiện các thay đổi chỉ nằm trong bộ nhớ. Quản trị viên cần thực hiện phân tích chuyên sâu về bộ nhớ, đĩa và lưu lượng mạng.
- Giám sát lưu lượng: Kiểm tra các yêu cầu bất thường đến
welcome.cgi, đặc biệt là các yêu cầu có sự không khớp giữa đường dẫn URL và headerX-DSCGI-PATH. - Kiểm tra hệ thống: Rà soát các tệp tin khả nghi trong thư mục
/tmp/và các kết nối từ thiết bị VPN vào các tài nguyên nội bộ nhạy cảm. - Cập nhật bản vá: Ivanti đã phát hành bản cập nhật cho các nhánh sản phẩm. Quản trị viên cần nâng cấp lên phiên bản 25.1.1.3 hoặc 22.8R2.6 để khắc phục triệt để các lỗ hổng này.
- Phân tích nhật ký: Lưu ý rằng kẻ tấn công có thể đã xóa các mục nhật ký gỡ lỗi và kiểm toán. Việc khôi phục nhật ký từ các hệ thống SIEM tập trung là cần thiết để xác định phạm vi xâm nhập.
Để biết thêm thông tin chi tiết về các lỗ hổng này, quản trị viên có thể tham khảo tài liệu từ CISA hoặc các thông báo bảo mật chính thức từ nhà sản xuất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan