Phân tích kỹ thuật bộ công cụ khai thác Zero-Click Coruna và DarkSword trên iOS
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công zero-click tinh vi sử dụng bộ công cụ Coruna và DarkSword để chiếm quyền điều khiển iPhone và đánh cắp dữ liệu nhạy cảm.

- Cơ chế tấn công: Sử dụng kỹ thuật zero-click thông qua trình duyệt Safari, không yêu cầu người dùng cài đặt ứng dụng hay cấp quyền.
- Phạm vi ảnh hưởng: Hàng trăm tên miền độc hại được phát hiện, nhắm mục tiêu vào các phiên bản iOS khác nhau thông qua chuỗi khai thác tùy chỉnh.
- Mục tiêu dữ liệu: Đánh cắp cơ sở dữ liệu ứng dụng, danh sách phần mềm cài đặt và thông tin nhạy cảm từ các ứng dụng như Telegram.
- Khuyến nghị: Cập nhật lên phiên bản iOS mới nhất và kích hoạt Lockdown Mode đối với người dùng có nguy cơ cao.
Các chuyên gia an ninh mạng tại zLabs thuộc Zimperium vừa công bố một báo cáo kỹ thuật chi tiết vào ngày 29 tháng 10 năm 2026, phơi bày sự tồn tại của hai bộ công cụ khai thác (exploit kits) mạnh mẽ mang tên Coruna và DarkSword. Các công cụ này cho phép kẻ tấn công xâm nhập vào iPhone chỉ bằng cách dụ người dùng truy cập vào một trang web độc hại, hoàn toàn không cần sự tương tác từ phía nạn nhân.
Cơ chế vận hành của Coruna và DarkSword
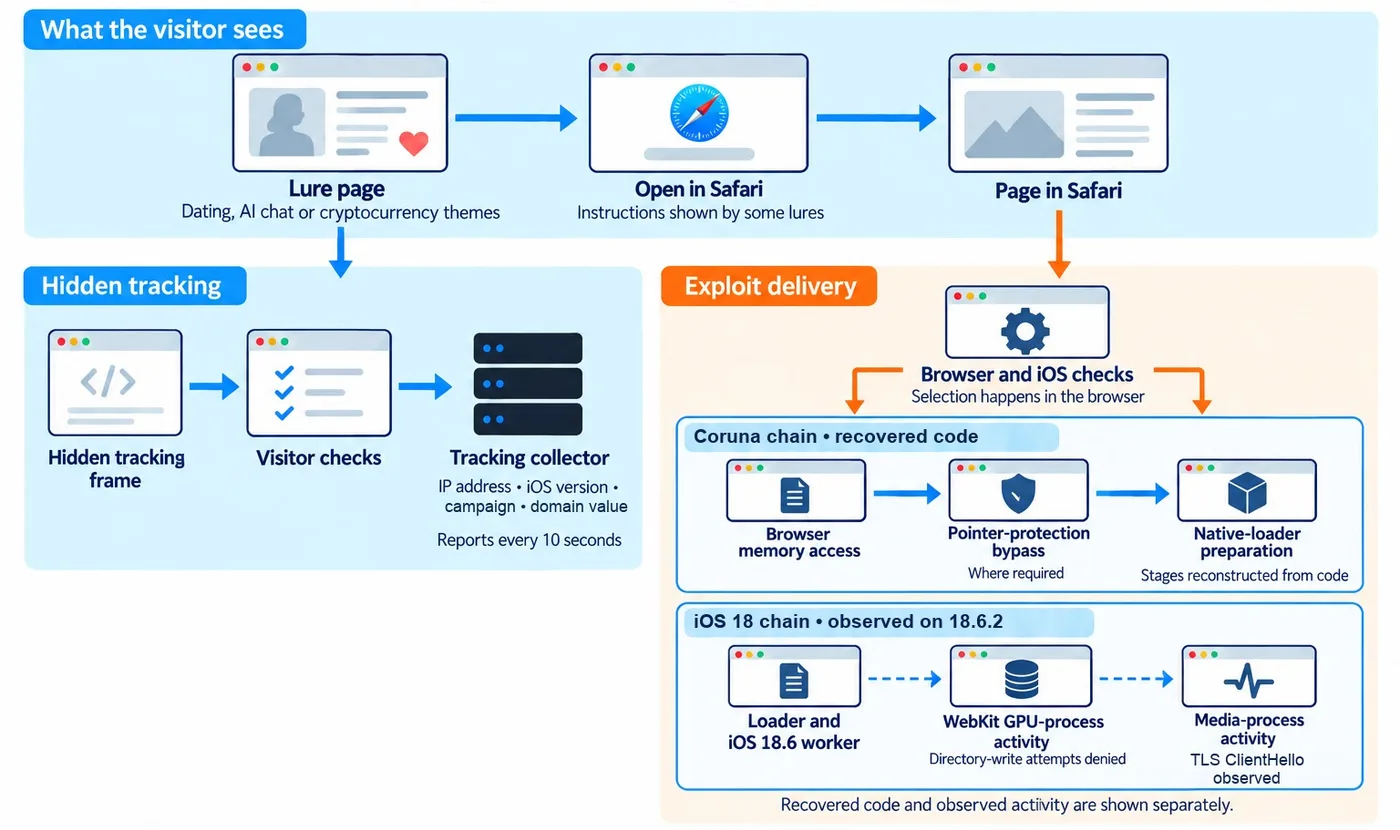
Chiến dịch này có quy mô lớn hơn nhiều so với dự đoán ban đầu, với hơn 608 tên miền được xác định là nguồn phát tán mã độc. Hệ thống tự động nhận diện phiên bản iOS của thiết bị để triển khai chuỗi khai thác phù hợp. Đối với các thiết bị chạy iOS 17.2.1 trở xuống, bộ công cụ Coruna sẽ được kích hoạt. Trong khi đó, các thiết bị chạy iOS 18 sẽ đối mặt với chuỗi khai thác DarkSword tinh vi hơn.
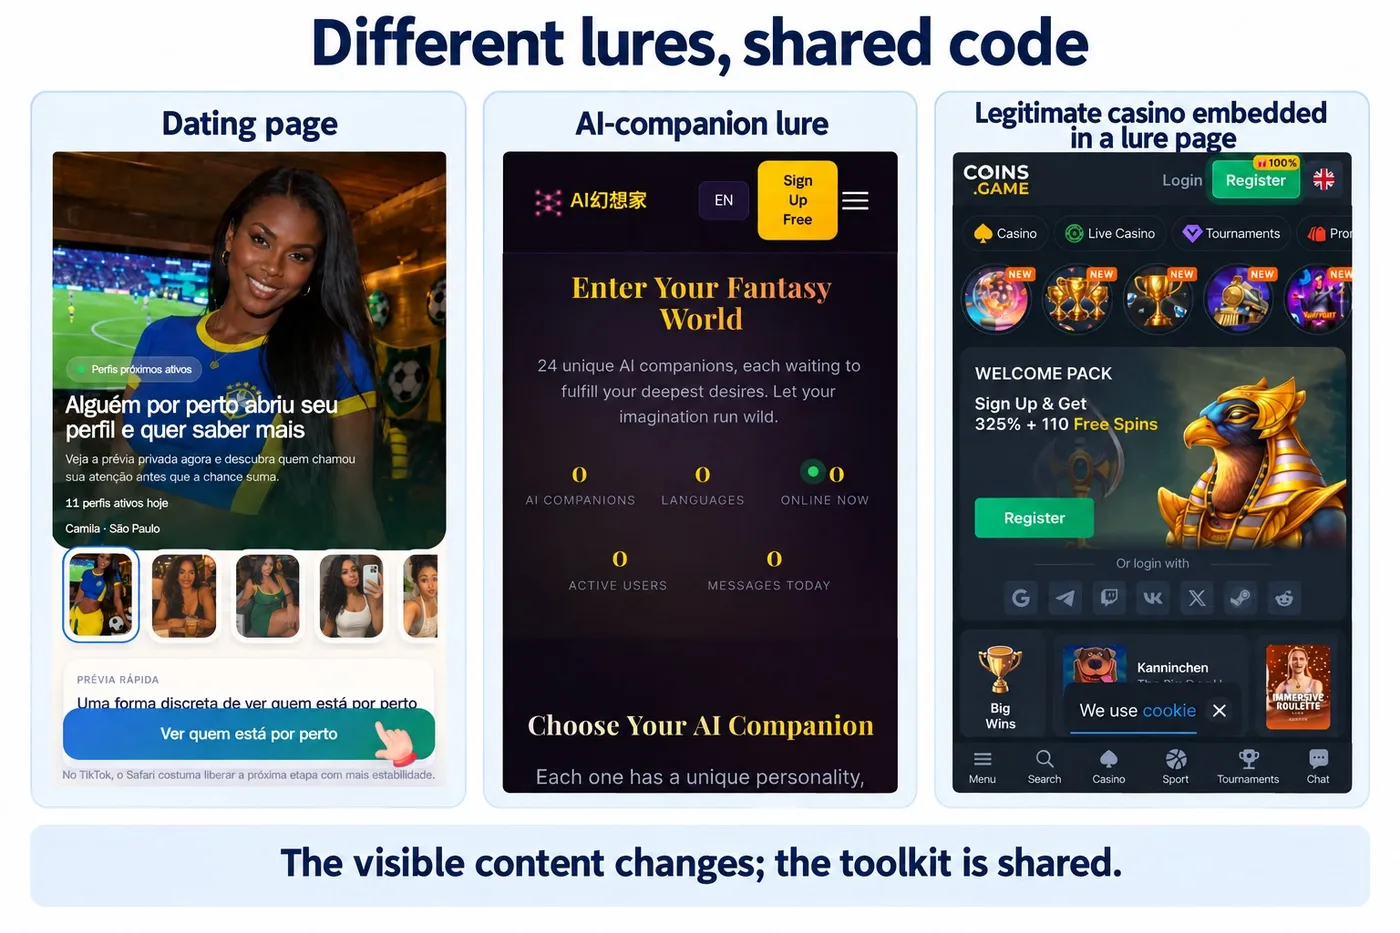
Kẻ tấn công sử dụng các trang web mồi nhử như trang hẹn hò, dịch vụ chat AI, hoặc các trang quảng bá tiền điện tử. Một khung ẩn (hidden frame) sẽ tự động tải mã khai thác trong khi người dùng đang xem nội dung giả mạo. Trong một số trường hợp, kẻ tấn công còn hướng dẫn người dùng TikTok mở liên kết trong trình duyệt Safari để đảm bảo môi trường thực thi cần thiết cho mã độc.
Phân tích chuỗi khai thác Coruna
Chuỗi Coruna tận dụng lỗ hổng CVE-2022-48503, một lỗi WebAssembly trong Safari, để thực hiện đọc/ghi bộ nhớ trình duyệt. Sau khi vượt qua cơ chế xác thực con trỏ (pointer authentication) của Apple, mã độc sẽ thực thi các module native để can thiệp vào bộ nhớ kernel và thay đổi cấu hình ký mã (code-signing). Để che giấu dấu vết, mã độc tự động xóa nhật ký sự cố và dữ liệu trang web của Safari.
Phân tích chuỗi khai thác DarkSword
DarkSword hoạt động theo quy trình đa bước, bắt đầu từ mã JavaScript trong trình duyệt, sau đó thoát khỏi quy trình GPU và xâm nhập vào mediaplaybackd. Trong các thử nghiệm trên iOS 18.6.2, thiết bị bị nhiễm đã liên lạc với máy chủ C2 144 lần và tải về 7 module bổ sung, bao gồm module chuyên biệt để trích xuất dữ liệu từ Telegram và danh sách ứng dụng cài đặt.
Bảng tổng hợp các chỉ số thỏa hiệp (IoCs)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Loader Hash | cecd08aa6ff548c2 | Định danh chung của bộ tải Coruna |
| Lỗ hổng | CVE-2022-48503 | Lỗi WebAssembly dùng trong chuỗi Coruna |
| Domain C2 | ccsigen321qc[.]com | Máy chủ điều khiển DarkSword |
| File | rce_worker_18.6.js | Exploit worker cho iOS 18.6 |
| Path | /private/var/tmp/c2_ipc | Thư mục IPC bị mã độc cố gắng tạo ra |
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Việc phòng thủ trước các cuộc tấn công zero-click đòi hỏi sự kết hợp giữa cập nhật phần mềm và thay đổi hành vi người dùng. Mọi lỗ hổng được sử dụng trong các chuỗi khai thác này đều đã được Apple vá trong các bản cập nhật gần đây. Người dùng cần kiểm tra và cài đặt ngay các bản cập nhật iOS mới nhất, đặc biệt là các bản vá bảo mật mở rộng cho iOS 18.
⚠️ Cảnh báo quan trọng: Đối với các đối tượng có nguy cơ cao như nhà báo, nhà hoạt động xã hội hoặc lãnh đạo doanh nghiệp, việc kích hoạt Lockdown Mode là bắt buộc để giảm thiểu bề mặt tấn công của các bộ công cụ khai thác tinh vi.
Các đội ngũ an ninh mạng (SOC) cần thiết lập quy trình giám sát các hành vi bất thường trên thiết bị di động như sự cố crash ứng dụng liên tục hoặc các kết nối mạng không xác định. Ngoài ra, việc kiểm soát các script bên thứ ba trên website thông qua chính sách Content Security Policy (CSP) nghiêm ngặt là biện pháp cần thiết để ngăn chặn việc phát tán mã độc qua chuỗi cung ứng phần mềm.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan