Phát hiện mạng lưới IP Nhà Trắng bị lạm dụng qua 28 dịch vụ Proxy dân cư
Các nhà nghiên cứu bảo mật vừa phát hiện địa chỉ IP thuộc mạng lưới Nhà Trắng bị lạm dụng làm nút thoát cho các dịch vụ proxy dân cư, gây rủi ro an ninh nghiêm trọng.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Botnet.
Các nhà nghiên cứu bảo mật vừa phát hiện địa chỉ IP thuộc mạng lưới Nhà Trắng bị lạm dụng làm nút thoát cho các dịch vụ proxy dân cư, gây rủi ro an ninh nghiêm trọng.
Google vừa phối hợp cùng các đối tác quốc tế triệt phá mạng lưới botnet XCPE, vốn lây nhiễm hơn 1,3 triệu thiết bị Android thông qua mã độc cài sẵn từ nhà sản xuất.
Các nhóm tấn công đang giả mạo danh tính của ChatGPT, Claude và Perplexity để quét lỗ hổng, tìm kiếm tệp cấu hình và đánh cắp thông tin xác thực quan trọng trên các máy chủ doanh nghiệp.
Các nhà nghiên cứu bảo mật vừa phát hiện botnet Kairos khai thác dịch vụ Telnet để lây nhiễm vào thiết bị Linux, biến chúng thành công cụ thực hiện tấn công DDoS.
Báo cáo mới nhất từ Cloudflare tiết lộ sự gia tăng đột biến của các cuộc tấn công DDoS quy mô nhỏ, tần suất cao, gây áp lực lớn lên hệ thống phòng thủ tự động.
Cảnh báo về hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619 trong PHP đang bị khai thác để phát tán mã độc botnet Potassium.
Các chuyên gia an ninh mạng đã xác nhận một loạt cuộc tấn công DDoS quy mô lớn nhắm vào hạ tầng internet Triều Tiên, gây gián đoạn nghiêm trọng cho hàng loạt dịch vụ công và trang tin quốc gia.
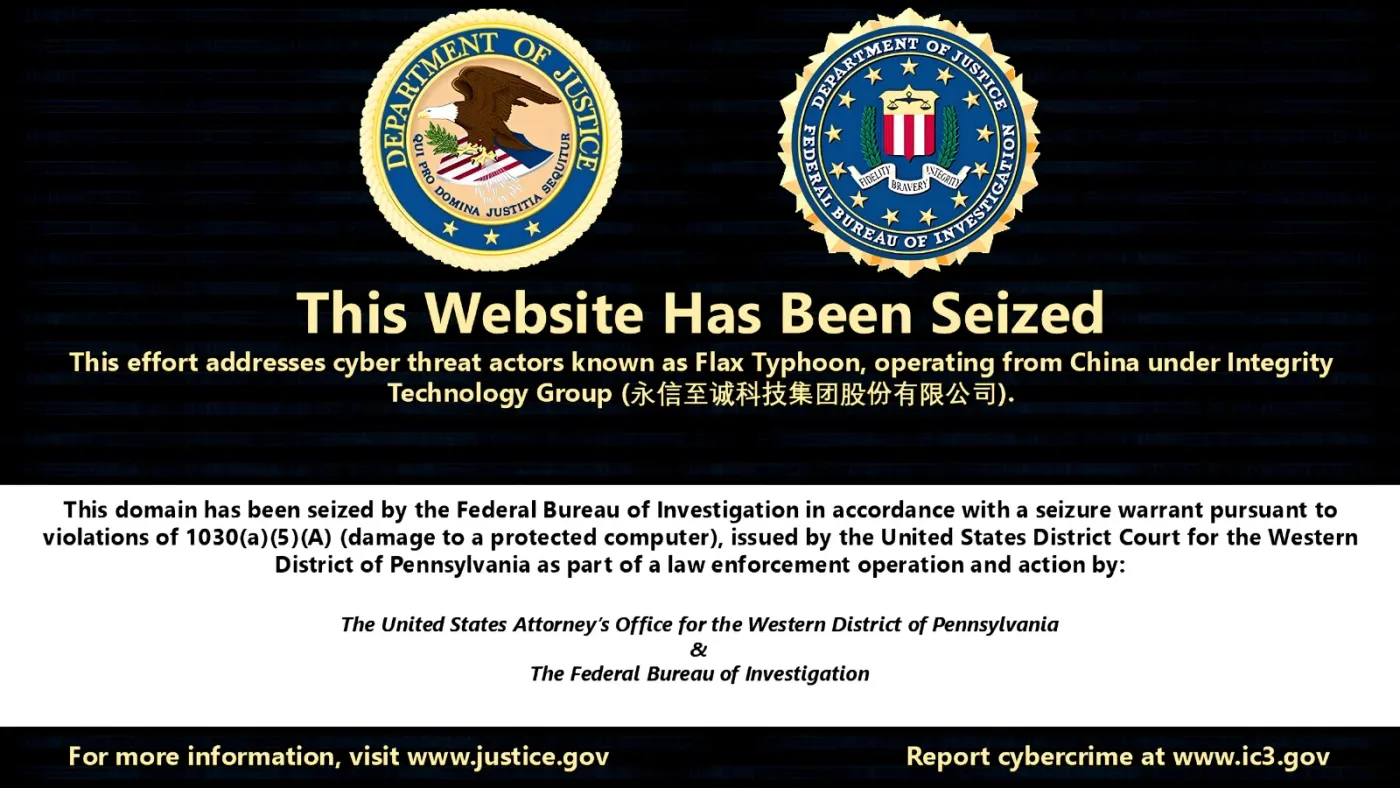
FBI và Bộ Tư pháp Hoa Kỳ vừa thực hiện chiến dịch triệt phá mạng lưới Flax Typhoon, vô hiệu hóa các tên miền và công cụ khai thác nhắm vào hạ tầng trọng yếu.
FBI và Bộ Tư pháp Mỹ đã vô hiệu hóa 7 tên miền liên quan đến các công cụ quét lỗ hổng và lừa đảo trực tuyến do Integrity Technology Group vận hành.
Các nhà nghiên cứu bảo mật phát hiện chiến dịch mã độc PoeLLM sử dụng các bài thơ trên GitHub để điều khiển botnet đào tiền ảo, nhắm vào hạ tầng AI và các dịch vụ công khai.