FBI triệt phá hạ tầng tấn công mạng của nhóm tin tặc liên kết với Trung Quốc
FBI và Bộ Tư pháp Mỹ đã vô hiệu hóa 7 tên miền liên quan đến các công cụ quét lỗ hổng và lừa đảo trực tuyến do Integrity Technology Group vận hành.

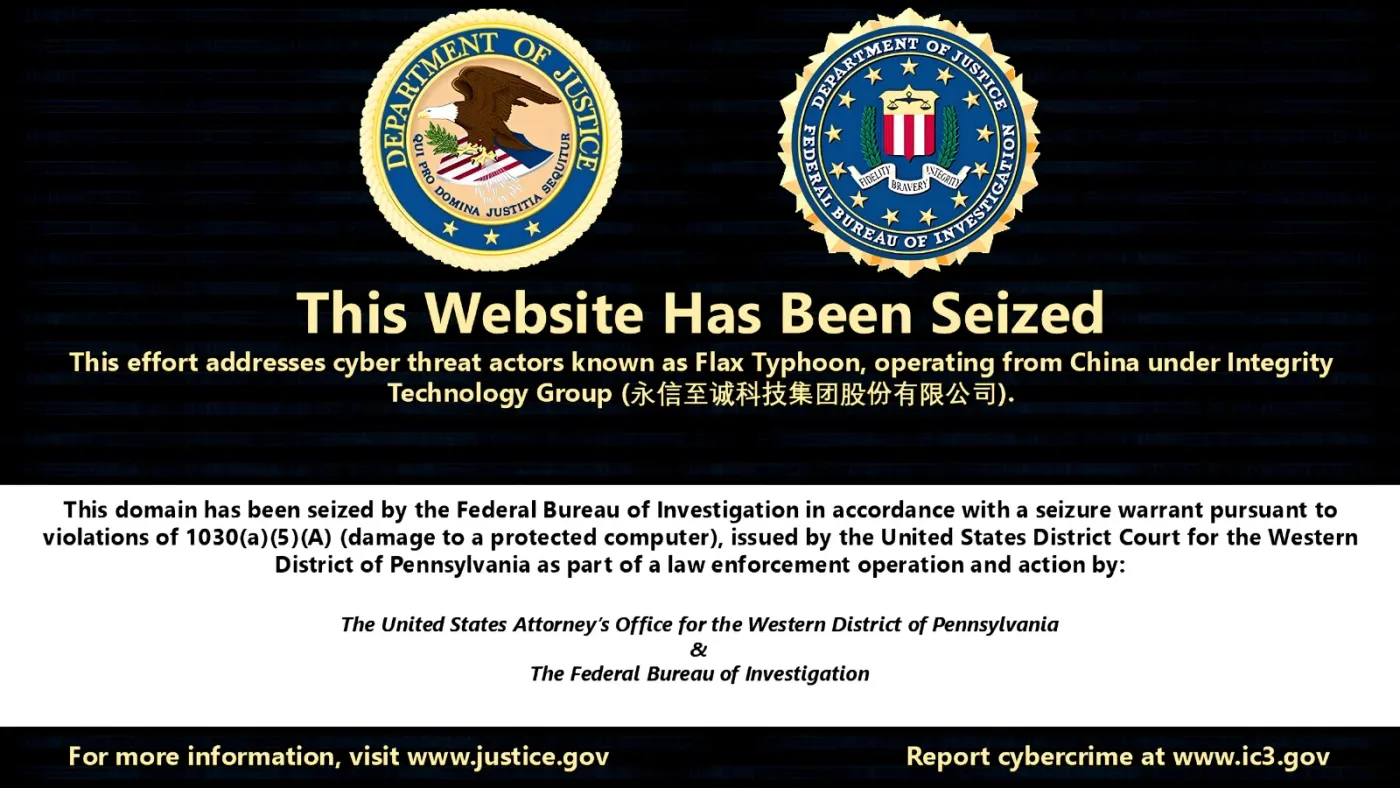
- Hành động pháp lý: FBI và Bộ Tư pháp Mỹ đã tịch thu 7 tên miền quan trọng liên quan đến các công cụ tấn công mạng Microscan và FishHub.
- Đối tượng tấn công: Nhóm tin tặc Flax Typhoon sử dụng hạ tầng này để quét lỗ hổng hạ tầng trọng yếu và thực hiện các chiến dịch lừa đảo (spear phishing).
- Phạm vi ảnh hưởng: Các mục tiêu bao gồm công ty năng lượng, sân bay và các trường đại học tại nhiều quốc gia như Đài Loan, Nhật Bản và Ba Lan.
- Khuyến nghị: Các tổ chức cần rà soát nhật ký hệ thống, kiểm tra các kết nối VPN bất thường và áp dụng xác thực đa yếu tố (MFA) ngay lập tức.
Tổng quan về chiến dịch triệt phá hạ tầng tấn công mạng
Vào ngày 8 tháng 10 năm 2026, FBI và Bộ Tư pháp Hoa Kỳ đã công bố việc tịch thu thành công bảy tên miền liên quan đến Microscan và FishHub. Đây là hai công cụ tấn công mạng được cho là do Integrity Technology Group, một tổ chức có trụ sở tại Trung Quốc, vận hành. Hành động được tòa án ủy quyền này nhằm mục đích cắt đứt khả năng truy cập vào các hệ thống dùng để quét hạ tầng trọng yếu, hỗ trợ lừa đảo trực tuyến và đánh cắp dữ liệu từ các mạng lưới bị xâm nhập.
Các tài liệu tòa án được công bố tại Quận Tây Pennsylvania đã liên kết hoạt động này với Flax Typhoon, một nhóm tin tặc thường xuyên bị các nhà nghiên cứu bảo mật theo dõi. Theo giới chức trách, Integrity Technology Group có các hợp đồng với chính phủ Trung Quốc và cung cấp các công cụ giúp khách hàng của họ tìm kiếm các hệ thống yếu kém để giành quyền truy cập trái phép. Chiến dịch này tập trung vào việc vô hiệu hóa hạ tầng hỗ trợ thay vì khẳng định rằng mọi mạng lưới bị ảnh hưởng hiện đã an toàn.
Cơ chế khai thác: Từ thiết bị bị chiếm quyền đến hạ tầng quét lỗ hổng
Theo thông báo từ Bộ Tư pháp, Integrity Tech đã xây dựng một mạng lưới botnet bao gồm các thiết bị kết nối internet bị nhiễm biến thể mã độc Mirai. Công ty này sử dụng mạng lưới trên, cùng với các hạ tầng khác, để vận hành Microscan nhằm nhắm vào các mục tiêu tiềm năng và xác định các điểm yếu mà khách hàng của họ có thể khai thác sau đó.
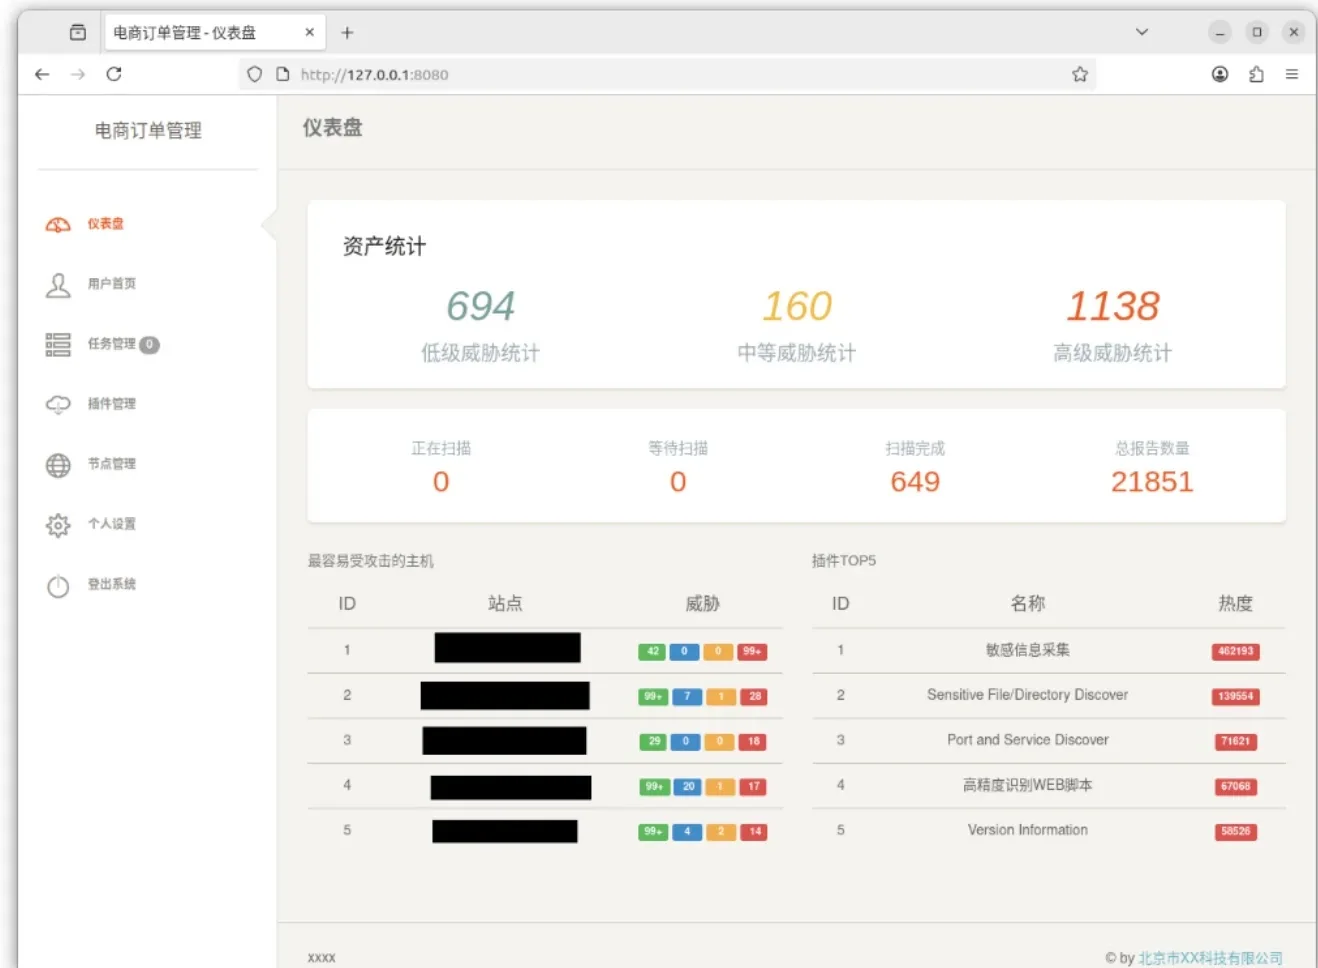
Cần lưu ý rằng việc quét lỗ hổng có thể tìm ra các điểm xâm nhập tiềm năng vào một mạng lưới, nhưng nó không chứng minh rằng mạng lưới đó đã bị tấn công thành công. Một số mục tiêu của các đợt quét này bao gồm một công ty năng lượng ở Nam Carolina, các sân bay tại Nhật Bản và Ba Lan, các công ty khí đốt và năng lượng tại Đài Loan, một tổ chức phi chính phủ đa quốc gia và hai trường đại học tại Đài Loan.
Các chuyên gia an ninh mạng mô tả MicroScan là một ứng dụng web dựa trên Python chứa hơn 1.300 tập lệnh kiểm thử xâm nhập (penetration testing scripts). Các tập lệnh này kiểm tra các trang web và dịch vụ để tìm kiếm các lỗ hổng cụ thể, bao gồm các điểm yếu ảnh hưởng đến Oracle WebLogic Server, WordPress, Jenkins, Apache Struts, OpenSSL và Juniper ScreenOS. Các nhà điều tra đã truy vết việc sử dụng công cụ này từ ít nhất là năm 2017.
FishHub và chiến dịch lừa đảo Spear Phishing
FishHub phục vụ một mục đích khác biệt. Các công tố viên cáo buộc rằng công cụ này hỗ trợ lừa đảo trực tuyến (spear phishing), sau đó tải xuống các mã độc bổ sung sau khi tin tặc đã có được chỗ đứng ban đầu. Mã độc đó có thể cung cấp cho khách hàng của Integrity Tech quyền truy cập mạng từ xa hoặc định vị các tệp tin cụ thể và chuyển chúng đến các máy chủ do công ty này kiểm soát.
Các nạn nhân được xác nhận của FishHub bao gồm khoảng 20 trường đại học tại Đài Loan. Điều này tách biệt với hai trường đại học Đài Loan nằm trong danh sách mục tiêu quét của Microscan; thông báo không xác định liệu các nhóm này có trùng lặp hay không. Việc giữ các số liệu này riêng biệt giúp tránh nhầm lẫn giữa các hệ thống bị kiểm tra lỗ hổng và các mạng lưới được xác nhận là nạn nhân của hoạt động FishHub.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền bị tịch thu | c0cc[.]cc | Truy cập vào Microscan |
| Tên miền lừa đảo | 98aicai[.]com, 98aicode[.]com | Phân phối mã độc |
| Tên miền lừa đảo | linkedinns[.]net, outlook3650[.]com | Phân phối mã độc |
| Tên miền lừa đảo | youtubecard[.]com | Phân phối mã độc |
| Tên miền VPN | 98aiblog[.]com | Duy trì truy cập từ xa |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Các cơ quan chức năng khuyến nghị các tổ chức nên vá các hệ thống đang bị lộ, vô hiệu hóa các dịch vụ không sử dụng, yêu cầu xác thực đa yếu tố (MFA) và xem xét các ứng dụng đám mây có quyền truy cập vào dữ liệu nhạy cảm. Họ cũng thúc giục việc giám sát các cài đặt VPN bất ngờ, hoạt động tài khoản bất thường và các đợt chuyển dữ liệu lớn ra bên ngoài.
⚠️ Cảnh báo quan trọng: Các tổ chức phát hiện dấu hiệu bị xâm nhập cần cô lập các máy chủ bị ảnh hưởng, bảo tồn nhật ký (logs) liên quan và điều tra toàn bộ quá trình xâm nhập trước khi loại bỏ quyền truy cập của tin tặc. Việc tịch thu tên miền có thể làm gián đoạn các kết nối chính, nhưng các đơn vị phòng thủ vẫn cần xác định các thông tin đăng nhập bị đánh cắp, mã độc còn sót lại và các đường dẫn truy cập khác bên trong mạng lưới của họ.
Các nhà nghiên cứu nhấn mạnh rằng việc so sánh nhật ký DNS, proxy, tường lửa và điểm cuối (endpoint) lịch sử với các chỉ số đã công bố là bước quan trọng để phát hiện các hoạt động tương ứng. Việc hiểu rõ bối cảnh của các cuộc tấn công này sẽ giúp các đội ngũ SOC (Security Operations Center) phản ứng nhanh chóng và hiệu quả hơn trước các mối đe dọa dai dẳng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan