Cảnh báo chiến dịch tấn công chuỗi cung ứng nhắm vào Terraform Provider
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công chuỗi cung ứng tinh vi, lợi dụng các Terraform provider giả mạo để cài cắm mã độc lên hệ thống của kỹ sư DevOps.

- Mối đe dọa mới: Chiến dịch tấn công chuỗi cung ứng lợi dụng các Terraform provider giả mạo để lây nhiễm mã độc trên macOS, Linux và Windows.
- Kỹ thuật tinh vi: Mã độc sử dụng các tệp tin font chữ giả mạo (.woff) để ẩn giấu payload đã mã hóa, giúp qua mặt các công cụ kiểm tra nhanh.
- Mục tiêu nhắm tới: Kỹ sư cloud, DevOps và các nhà phát triển Web3, nhằm đánh cắp thông tin xác thực, khóa API và dữ liệu ví tiền điện tử.
- Khuyến nghị: Cần kiểm soát chặt chẽ các provider, xác thực checksum trong tệp lock và giám sát các tiến trình Terraform bất thường.
Một chiến dịch tấn công chuỗi cung ứng mới vừa được các chuyên gia an ninh mạng xác định, trong đó kẻ tấn công lợi dụng các quy trình làm việc của Terraform để lây nhiễm mã độc lên hệ thống của các nhà phát triển. Hoạt động này sử dụng một Terraform provider đã bị trojan hóa, ngụy trang dưới dạng một plugin liên quan đến AWS, cho phép thực thi mã độc trong khi vẫn duy trì hành vi của một provider hợp lệ.
Chiến dịch này gây ra mối lo ngại lớn cho các kỹ sư cloud, đội ngũ DevOps và các nhà phát triển trong lĩnh vực tiền điện tử hoặc Web3. Lý do là vì các Terraform provider thường chạy trên máy trạm và hệ thống CI/CD, nơi lưu trữ quyền truy cập mã nguồn, thông tin xác thực cloud, khóa API, quyền triển khai và dữ liệu đăng nhập được lưu trong trình duyệt.
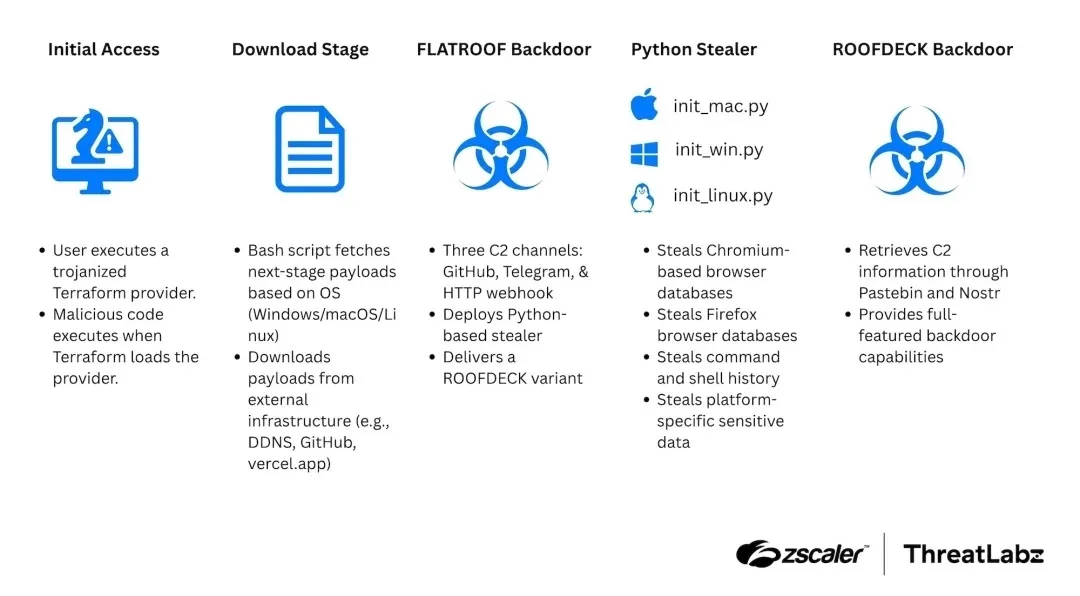
Các nhà nghiên cứu từ Zscaler ThreatLabz đã xác định chiến dịch này vào tháng 7 năm 2026 và liên kết các công cụ cũng như mô hình nhắm mục tiêu với hoạt động của nhóm TraderTraitor (còn được biết đến với các tên gọi khác như Jade Sleet, UNC4899, Pressure Chollima và Slow Pisces). Tuy nhiên, các chuyên gia cho biết hiện chưa có đủ bằng chứng về mã nguồn, cơ sở hạ tầng hoặc dữ liệu mật mã để khẳng định chắc chắn về thủ phạm.
Cơ chế khai thác và kỹ thuật né tránh
Tệp tin ban đầu, có tên terraform-provider-awsbeta_v1.0.0, được viết bằng ngôn ngữ Go và giả dạng làm một provider của Amazon Web Services cho HashiCorp Terraform. Nó chứa cấu trúc của một provider thực thụ, giúp nó trông có vẻ bình thường đối với nạn nhân. Đồng thời, một gói mã độc được thêm vào sẽ tự động thực thi ngay khi Terraform tải provider này.
Provider giả mạo kiểm tra sự tồn tại của tệp session.lock trong thư mục tạm. Nếu tệp này không tồn tại, nó sẽ tải xuống một Bash loader, chạy trong nền và sau đó tạo tệp khóa để tránh việc thực thi trùng lặp. Bash loader, được gọi là safari_updater, sẽ kiểm tra hệ điều hành và kiến trúc CPU trước khi chọn payload phù hợp. Nó hỗ trợ macOS, Linux và Windows sử dụng các shell tương thích Unix như Cygwin, MinGW hoặc MSYS.
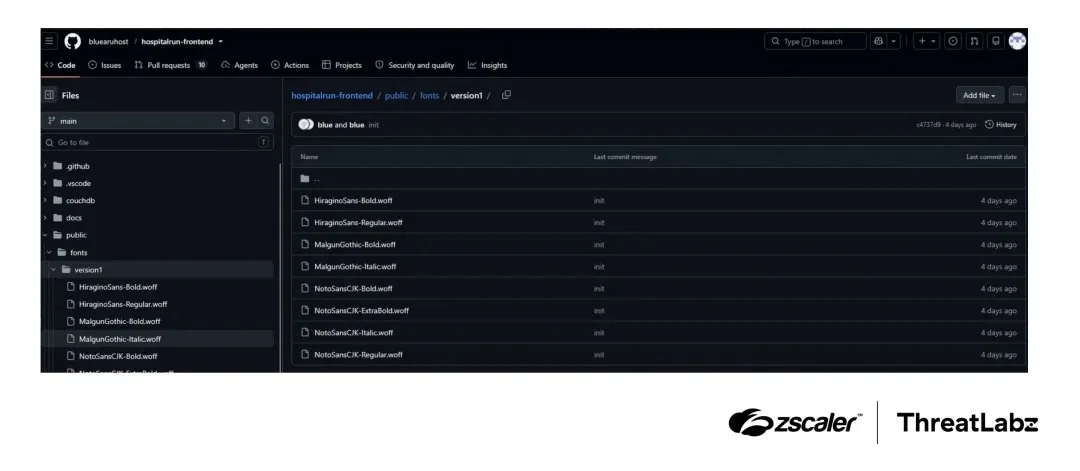
Loader tải xuống các tệp được ngụy trang dưới dạng tệp font web .woff thông thường, một phương pháp giúp payload trông ít đáng ngờ hơn trong quá trình kiểm tra tệp nhanh. Các tệp độc hại chứa nội dung font giả mạo, theo sau là điểm đánh dấu @@ENDFONT@@ và một tệp thực thi đã được mã hóa. Loader sẽ trích xuất dữ liệu ẩn, giải mã Base64 và giải mã bằng AES-256-CBC.
Tùy thuộc vào công cụ có sẵn trên thiết bị nạn nhân, mã độc có thể sử dụng Python, Node.js, Perl hoặc OpenSSL. Trên macOS, nó còn loại bỏ thuộc tính kiểm dịch (quarantine) và áp dụng chữ ký mã ad hoc trước khi thực thi, giúp mã độc chạy mà không kích hoạt cảnh báo Gatekeeper thông thường. Mã độc được phân phối được đánh giá là FLATROOF, một backdoor dựa trên Rust hỗ trợ cả ba hệ điều hành máy tính để bàn chính.
Phân tích mã độc FLATROOF và ROOFDECK
FLATROOF có khả năng thiết lập sự kiên trì thông qua dịch vụ Linux, cấu hình đăng xuất trên macOS hoặc giá trị Registry Run trên Windows. Nó có thể thu thập thông tin hệ thống, liệt kê tiến trình, quản lý tệp, thực thi lệnh, tải xuống payload tiếp theo, tải dữ liệu bị đánh cắp lên và tự xóa dấu vết khi cần thiết.
Các trình đánh cắp dữ liệu dựa trên Python của nó tìm kiếm dữ liệu trình duyệt Chromium và Firefox, bao gồm thông tin xác thực đã lưu, cookie, lịch sử duyệt web, dữ liệu tự động điền, lịch sử shell, ứng dụng đã cài đặt, tiến trình đang chạy và tên người dùng hiện tại. Trên Windows, nó nhắm mục tiêu vào Chrome, Edge, Brave, các mục trong Windows Credential Manager và dữ liệu ví tiền điện tử từ MetaMask, Phantom, Trust Wallet và Rabby.
Chiến dịch này cũng triển khai ROOFDECK, một backdoor cho Windows và macOS với các chức năng điều khiển từ xa mạnh mẽ hơn. ROOFDECK có thể khám phá tệp và ổ đĩa, chạy lệnh shell, truyền tệp, đọc/ghi dữ liệu clipboard, quản lý tác vụ nền và tự cập nhật. Quy trình khám phá máy chủ C2 của nó rất đáng chú ý: nó có thể sử dụng tệp cấu hình cục bộ, bản ghi Pastebin đã ký mã hóa hoặc siêu dữ liệu hồ sơ Nostr để xác định vị trí máy chủ hoạt động.
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-1 | 9d78ece09457907b730d139e4e0c64dd | terraform-provider-awsbeta_v1.0.0 (Trojanized) |
| SHA-1 | 73adaea97f003735335505858c1c6def | safari_updater (Bash loader) |
| SHA-1 | 116f7189ed7b41f1b339a749d56e63be | FLATROOF (macOS x86_64) |
| SHA-1 | be60c52ca8a01fef7dc15c2f0ebb77d8 | FLATROOF (macOS ARM64) |
| SHA-1 | 58fa0d651898446d5f5d2ed8a27a3330 | FLATROOF (Windows PE32+) |
| SHA-1 | 2621753691be9521288664bb551dfba6 | FLATROOF (Windows PE32) |
| SHA-1 | ad0b1b6d2c8b9d09d6473a4a299470ab | FLATROOF (Linux x86-64) |
| SHA-1 | 4b8509cde757b5428e5f99c8dffe73ca | FLATROOF (Linux ARM) |
| SHA-1 | 3826dc7a9ba8bd5b1c143560c1530d89 | FLATROOF (Linux x86) |
| SHA-1 | 34a52e6a4d803e94fe497bab682abfd3 | FLATROOF (Linux ARM64) |
| SHA-1 | 2b81aceab0142472d94eb42e500b27b1 | ROOFDECK (macOS) |
| SHA-1 | 9d88b4494c7bc27b10358b68a899ad54 | ROOFDECK (Windows) |
⚠️ Cảnh báo quan trọng: Các đội ngũ bảo mật cần giám sát chặt chẽ các tiến trình liên quan đến Terraform khởi chạy shell, các tệp tin bất thường trong thư mục tạm, các tệp tải xuống có đuôi .woff và các tệp thực thi chạy từ thư mục hồ sơ người dùng. Việc áp dụng các thực hành CI/CD an toàn, bao gồm kiểm tra mã nguồn, kiểm soát phụ thuộc và quét tự động trước khi triển khai hạ tầng là vô cùng cần thiết để giảm thiểu rủi ro. Tham khảo thêm các hướng dẫn bảo mật từ CISA để củng cố hệ thống.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan