Anthropic Mở Rộng Chương Trình Kiểm Chứng An Ninh Mạng Cho Claude
Anthropic vừa nâng cấp chương trình Cyber Verification Program, cung cấp quyền truy cập các mô hình AI tiên tiến cho chuyên gia bảo mật với các rào cản kỹ thuật được tinh chỉnh.

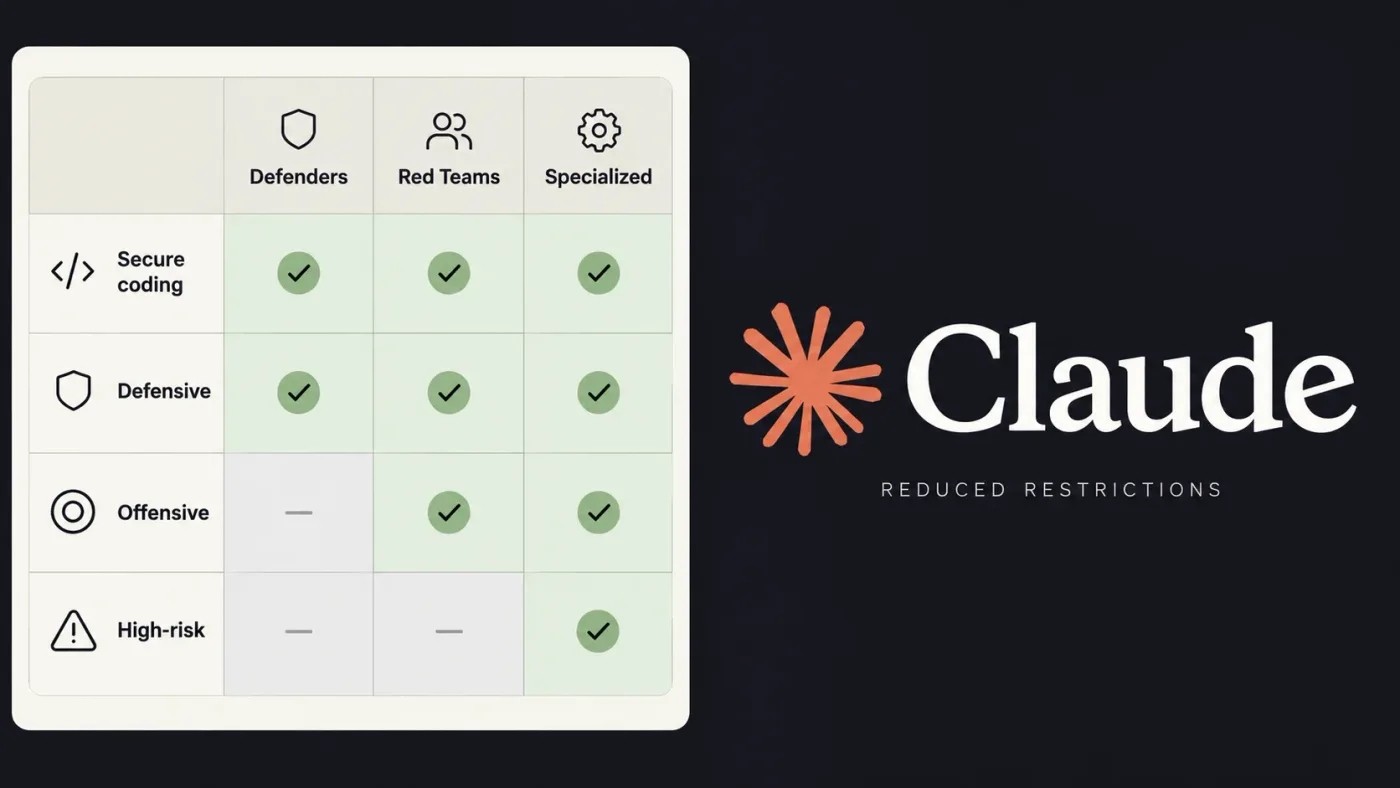
Mở rộng quyền truy cập: Anthropic chính thức triển khai ba cấp độ truy cập mới cho các mô hình Claude (Opus 5.5, Sonnet 5.5, Mythos 5.1) dành riêng cho cộng đồng an ninh mạng.
Phân tầng bảo mật: Hệ thống phân quyền mới thay thế các lộ trình truy cập cũ, cho phép các đội ngũ chuyên trách thực hiện kiểm thử thâm nhập và nghiên cứu phòng thủ với ít rào cản hơn.
Dữ liệu thực chứng: Các đối tác trong chương trình Glasswing đã xác định hơn 129.000 lỗ hổng bảo mật trong giai đoạn từ tháng 4 đến tháng 7 năm 2026.
Vào ngày 6 tháng 10 năm 2026, Anthropic đã công bố bản cập nhật quan trọng cho Chương trình Kiểm chứng An ninh mạng (Cyber Verification Program - CVP). Động thái này nhằm mục đích cung cấp cho các chuyên gia an ninh mạng quyền truy cập vào các mô hình AI tiên tiến của hãng với các hạn chế về an toàn được điều chỉnh phù hợp với mục đích nghiên cứu và tác nghiệp thực tế.
Ba Cấp Độ Truy Cập An Ninh Mạng Mới
Chương trình mới được thiết kế để cân bằng giữa việc ngăn chặn lạm dụng AI cho mục đích tấn công và hỗ trợ các nhà nghiên cứu trong việc phát hiện, vá lỗi hệ thống. Các cấp độ truy cập được phân chia dựa trên nhu cầu thực tế của từng nhóm đối tượng.
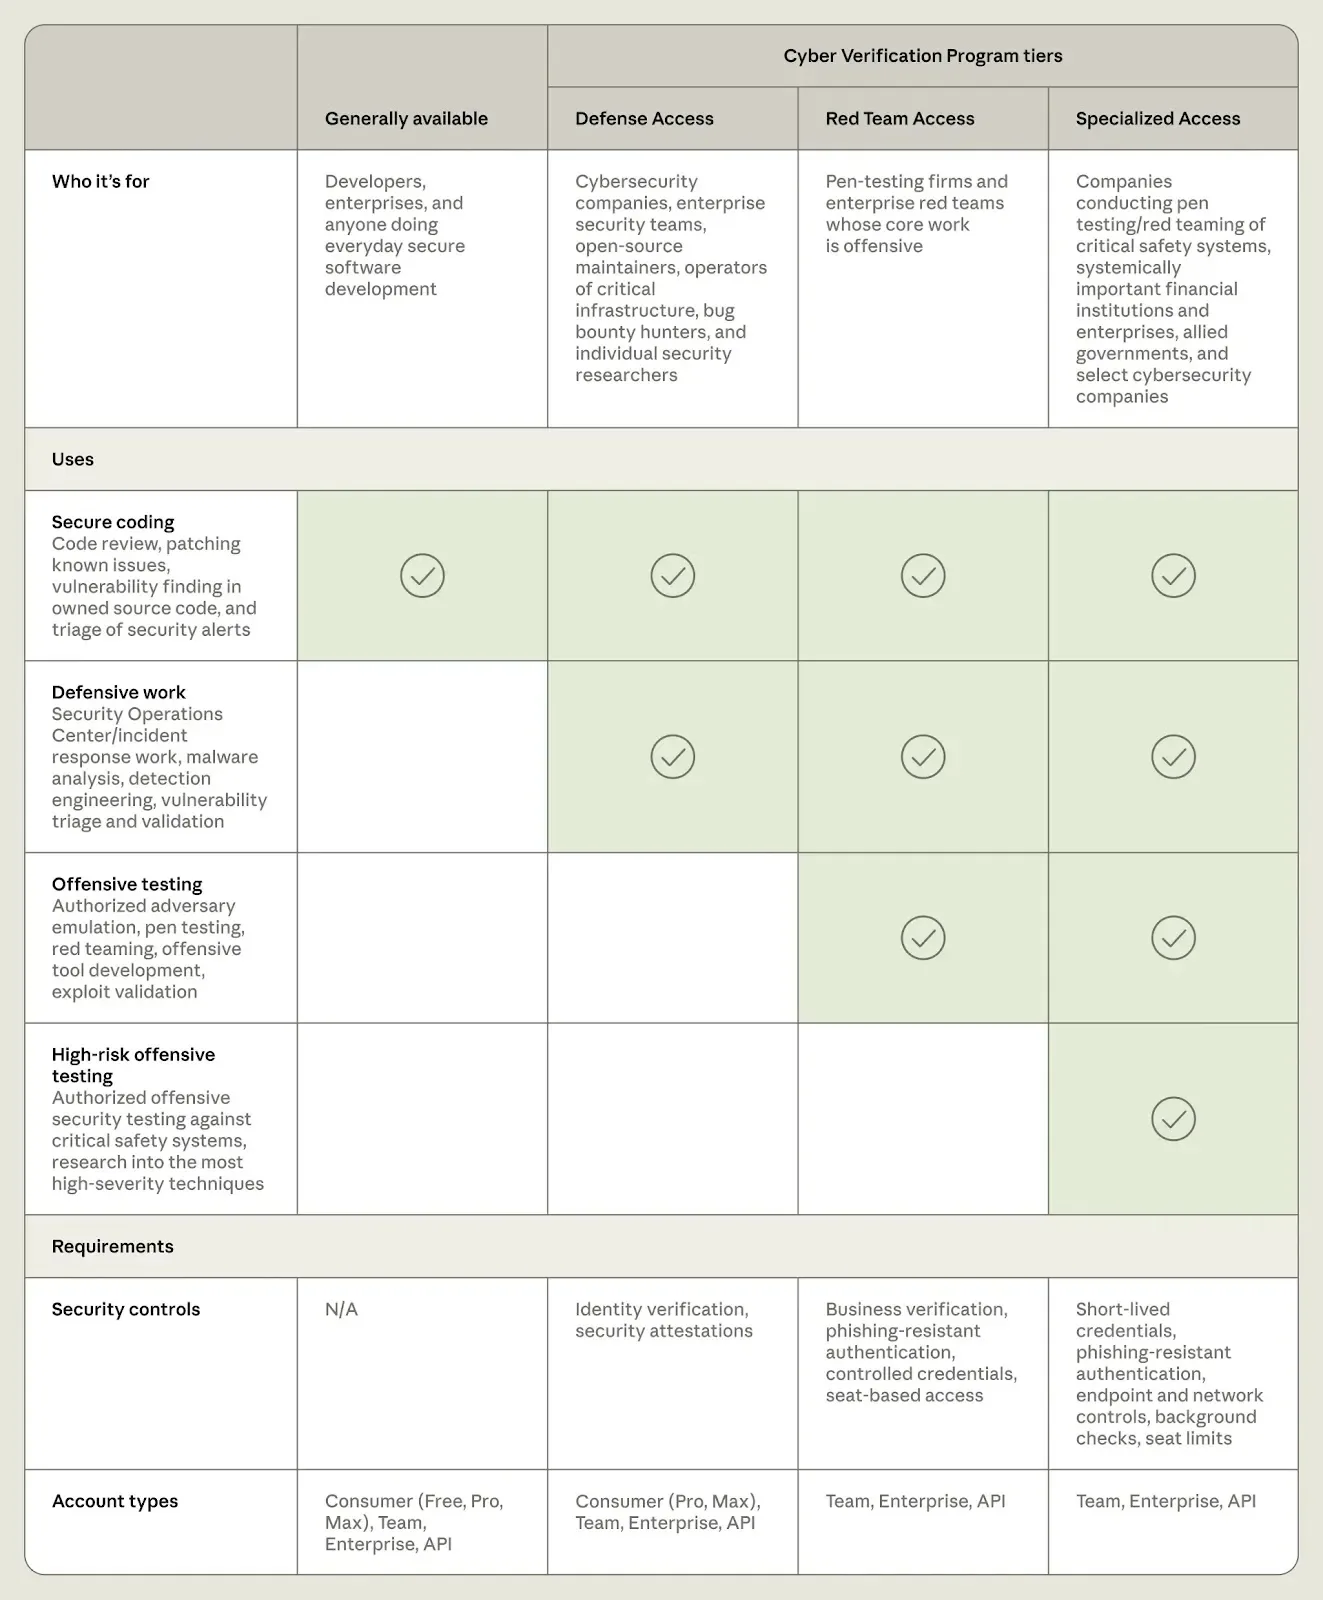
Hình 1: Cấu trúc phân tầng quyền truy cập mới của Anthropic, từ nghiên cứu phòng thủ cơ bản đến kiểm thử thâm nhập chuyên sâu.
1. Defense Access (Truy cập Phòng thủ)
Cấp độ này dành cho các đội ngũ vận hành an ninh (SOC), ứng cứu sự cố (IR), kỹ sư dịch ngược mã độc và các nhà nghiên cứu lỗ hổng. Đối tượng bao gồm các tổ chức chính phủ, bệnh viện, đơn vị hạ tầng thiết yếu và các nhà nghiên cứu độc lập có uy tín. Anthropic cam kết phản hồi các yêu cầu tham gia trong vòng vài ngày.
2. Red Team Access (Truy cập Đội ngũ Đỏ)
Dành riêng cho các tổ chức thực hiện kiểm thử thâm nhập (Penetration Testing) được ủy quyền. Người dùng ở cấp độ này có thể thực hiện các kịch bản tấn công mô phỏng. Tuy nhiên, các kiểm soát thời gian thực vẫn được duy trì để ngăn chặn việc triển khai mã độc tống tiền (Ransomware) hoặc gây thiệt hại cho các hệ thống vật lý.
3. Specialized Access (Truy cập Chuyên biệt)
Đây là cấp độ có ít rào cản nhất, phục vụ các tổ chức kiểm thử các hệ thống hạ tầng trọng yếu như lưới điện, mạng viễn thông, hệ thống chuyển tiền liên ngân hàng và mạng lưới chính phủ. Việc xét duyệt cấp độ này được thực hiện phối hợp chặt chẽ với Chính phủ Hoa Kỳ.
Phân Tích Hiệu Suất và Kết Quả Kiểm Thử
Anthropic đã sử dụng bộ công cụ CyScenarioBench để đánh giá khả năng của mô hình Opus 5.5 trong các kịch bản tấn công mạng đa giai đoạn. Kết quả cho thấy sự khác biệt rõ rệt giữa các cấp độ truy cập.
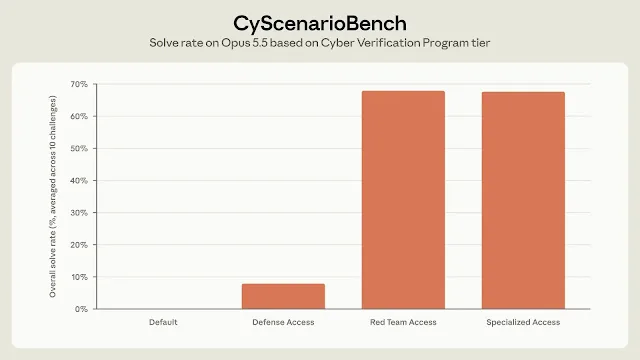
Hình 2: So sánh tỷ lệ chặn các yêu cầu tấn công giữa các cấp độ truy cập, cho thấy sự linh hoạt của mô hình khi được cấu hình cho các mục đích chuyên biệt.
Dưới đây là bảng tổng hợp kết quả thử nghiệm trên 50 kịch bản:
Cấp độ truy cập | Số lần bị chặn | Số lần thành công | Tỷ lệ thành công |
|---|---|---|---|
Public Access | 50 | 0 | 0% |
Defense Access | 46 | 4 | 8% |
Red Team Access | 0 | 34 | 68% |
Các nhà nghiên cứu lưu ý rằng đây là kết quả từ các bài kiểm tra nội bộ của công ty và không nên được coi là bằng chứng tuyệt đối về khả năng vượt qua mọi kiểm soát an toàn. Việc giám sát dữ liệu vẫn là yêu cầu bắt buộc đối với hầu hết các thành viên tham gia CVP để đảm bảo tính tuân thủ.
Khuyến Nghị Cho Các Tổ Chức
Để tham gia chương trình, các tổ chức cần cung cấp bằng chứng về các kiểm soát an ninh hiện có. Quyền truy cập hiện đã được tích hợp thông qua các nền tảng như Claude Platform, Google Cloud Vertex AI, và Microsoft Foundry. Đối với Amazon Bedrock, người dùng cần đáp ứng các tiêu chuẩn về Enterprise Frontier Safeguards (EFS).
Các tổ chức nên chủ động rà soát quy trình nội bộ và chuẩn bị tài liệu chứng minh năng lực an ninh mạng trước khi nộp đơn đăng ký. Việc tham gia chương trình không chỉ giúp tối ưu hóa quy trình phát hiện lỗ hổng mà còn hỗ trợ đắc lực cho các hoạt động Threat Hunting và phân tích mã độc trong môi trường doanh nghiệp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan