Phân tích chiến dịch LunexStealer: Kỹ thuật ClickFix và lạm dụng Smart Contract
Hơn 100 trang web bị xâm nhập đang phát tán mã độc LunexStealer thông qua kỹ thuật ClickFix và các trang xác thực Cloudflare giả mạo, nhắm vào người dùng Windows.

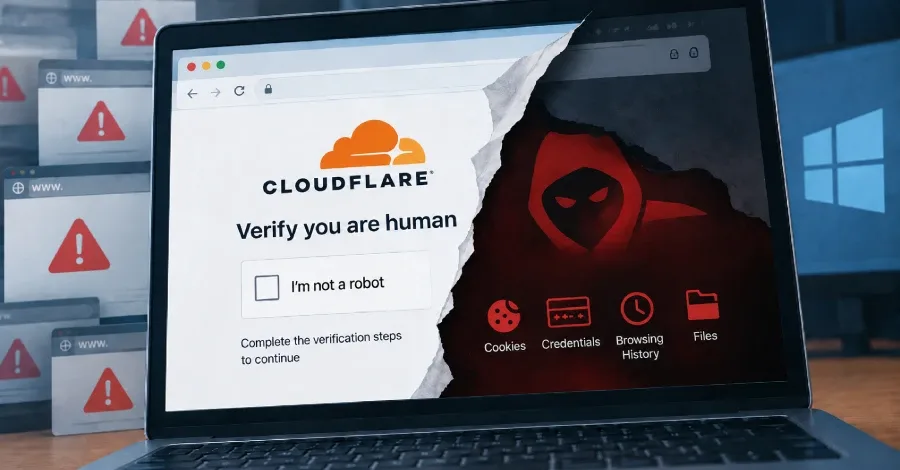
- Mối đe dọa: Chiến dịch phát tán mã độc LunexStealer (còn gọi là Psychedelic Stealer) thông qua hơn 100 trang web bị xâm nhập.
- Kỹ thuật tấn công: Sử dụng kỹ thuật ClickFix, giả mạo trang xác thực Cloudflare và lạm dụng Smart Contract trên mạng Polygon/Ethereum để điều khiển hành vi mã độc.
- Tác động: Đánh cắp thông tin đăng nhập, cookie, lịch sử duyệt web thông qua tiện ích mở rộng độc hại LUNARAXE và thành phần NAIVEMESS.
- Khuyến nghị: Hạn chế quyền thực thi MSI, giám sát tiến trình msiexec.exe và áp dụng các quy tắc ASR để chặn driver độc hại.
Cơ quan Ứng cứu Khẩn cấp Máy tính của Ukraine (CERT-UA) vừa phát đi cảnh báo về một chiến dịch tấn công mạng quy mô lớn, trong đó hơn 100 trang web hợp pháp đã bị xâm nhập và tiêm mã JavaScript độc hại. Mục tiêu của chiến dịch này là phát tán mã độc đánh cắp thông tin có tên gọi LunexStealer (hay còn được biết đến với tên gọi Psychedelic Stealer).
Hoạt động này được ghi nhận bởi các nhà nghiên cứu vào tháng 9 năm 2026 và được quy kết cho nhóm tấn công có định danh UAC-0277. Mặc dù quy mô nạn nhân chưa được công bố chi tiết, nhưng phương thức tấn công cho thấy sự tinh vi trong việc kết hợp giữa kỹ thuật xã hội (social engineering) và hạ tầng phi tập trung.
Cơ chế tấn công ClickFix và lạm dụng Smart Contract
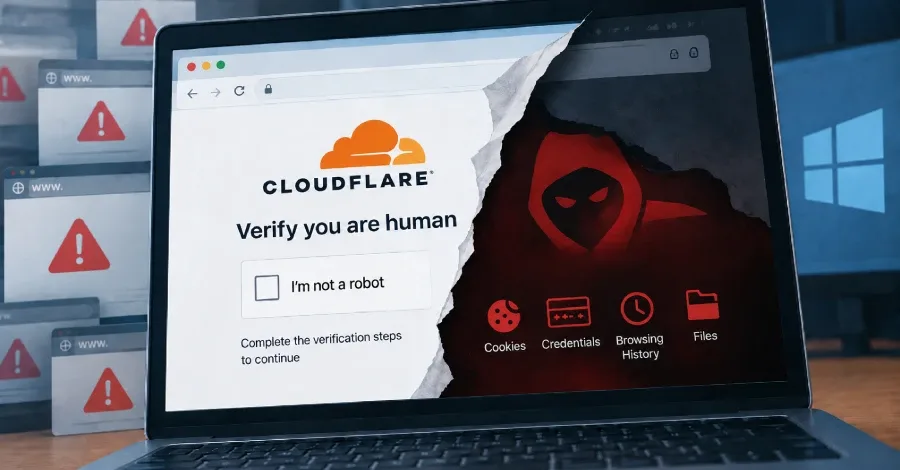
Khi người dùng truy cập vào các trang web bị xâm nhập, họ sẽ được hiển thị một trang xác thực Cloudflare giả mạo. Với lý do xác nhận người dùng là con người, trang web sẽ yêu cầu nạn nhân thực thi một lệnh cụ thể. Đây là kỹ thuật được gọi là ClickFix, ép buộc người dùng tự tay thực hiện hành vi tải xuống và cài đặt gói MSI độc hại từ máy chủ từ xa.
Điểm đáng chú ý trong chiến dịch này là việc sử dụng kỹ thuật EtherHiding. Kẻ tấn công lưu trữ tên miền của máy chủ chứa trang xác thực giả và chế độ hoạt động của script trên các Smart Contract thuộc mạng Polygon hoặc Ethereum. Điều này giúp kẻ tấn công duy trì sự linh hoạt và khó bị phát hiện bởi các giải pháp bảo mật truyền thống.
Các chế độ hoạt động của mã độc
Theo phân tích từ CERT-UA, mã độc được cấu hình với ba chế độ hoạt động chính thông qua Smart Contract:
- Chế độ 0: Trạng thái không hoạt động (Inactive).
- Chế độ 1: Theo dõi thụ động (Passive tracking), thu thập dữ liệu về trang web và nguồn truy cập của người dùng.
- Chế độ 2: Hiển thị trang xác thực giả mạo (Fake verification page).
Ở chế độ 2, trang xác thực giả chỉ được hiển thị cho người dùng Windows truy cập từ kết quả tìm kiếm và giới hạn không quá hai lần trong vòng 12 giờ. Điều này giúp kẻ tấn công né tránh sự chú ý từ các hệ thống giám sát và người dùng thông thường.
Phân tích các biến thể của gói MSI độc hại
Chiến dịch này sử dụng ít nhất ba biến thể của gói MSI để phát tán LunexStealer, mỗi biến thể có phương thức thực thi khác nhau:
- Biến thể 1: Cài đặt trực tiếp LunexStealer vào hệ thống.
- Biến thể 2: Cố gắng vượt qua kiểm soát tài khoản người dùng (UAC), cấu hình loại trừ cho Microsoft Defender, lạm dụng driver AMD hợp lệ nhưng dễ bị tổn thương (PDFWKRNL.sys) để vô hiệu hóa phần mềm bảo mật, sau đó tải và chạy LunexStealer.
- Biến thể 3: Sử dụng kỹ thuật DLL sideloading, lợi dụng tệp thực thi hợp lệ (FnHotkeyUtility.exe) để tải tệp DLL độc hại (spkvol.dll), từ đó giải mã và thực thi mã độc.
Khả năng của LunexStealer và thành phần NAIVEMESS
LunexStealer không chỉ đơn thuần là một trình đánh cắp thông tin. Nó còn cài đặt một tiện ích mở rộng trình duyệt độc hại có tên LUNARAXE, giả dạng thành "Microsoft Office Word Editor". Tiện ích này cho phép kẻ tấn công đánh cắp cookie, lịch sử duyệt web, thông tin đăng nhập và thực thi JavaScript tùy ý trên trang web.
Bên cạnh đó, thành phần NAIVEMESS được triển khai để cung cấp quyền truy cập vào hệ thống tệp Windows thông qua PowerShell. Các chức năng chính bao gồm:
- Liệt kê ổ đĩa và duyệt thư mục.
- Đọc, tạo, ghi đè và thực thi tệp tin.
- Truyền dữ liệu dưới dạng Base64 và nén tệp vào định dạng ZIP.
Các mô-đun của LUNARAXE bao gồm LUNARAXE.CORE (giao tiếp C2), LUNARAXE.STEALER (đánh cắp thông tin biểu mẫu) và LUNARAXE.STRIP (vô hiệu hóa chính sách CSP để thực thi mã độc).
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để bảo vệ tổ chức trước các cuộc tấn công này, các chuyên gia khuyến nghị thực hiện các biện pháp cứng hóa hệ thống sau:
- Hạn chế quyền: Cấm người dùng thông thường sử dụng hộp thoại Run thông qua Group Policy.
- Kiểm soát cài đặt: Hạn chế quyền cài đặt gói MSI cho người dùng không có quyền quản trị.
- Giám sát tiến trình: Theo dõi chặt chẽ việc thực thi
msiexec.exe. - Chặn Driver độc hại: Kích hoạt danh sách chặn driver dễ bị tổn thương của Microsoft.
- Quản lý tiện ích: Chỉ cho phép cài đặt các tiện ích mở rộng trình duyệt nằm trong danh sách trắng (allowlist).
- ASR Rules: Bật quy tắc Attack Surface Reduction "Block abuse of exploited vulnerable signed drivers".
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan