
Cảnh báo chiến dịch mã độc CyberLeek giả mạo trình cài đặt GTA 6
Các nhà nghiên cứu bảo mật phát hiện chiến dịch CyberLeek sử dụng hơn 355 tên miền để phát tán mã độc thông qua các trình cài đặt giả mạo trò chơi GTA 6.

- Chiến dịch quy mô lớn: Nhóm tấn công CyberLeek vận hành mạng lưới hơn 355 tên miền và tên miền phụ để phát tán mã độc dưới vỏ bọc trình cài đặt game GTA 6.
- Kỹ thuật lừa đảo: Sử dụng kỹ thuật SEO poisoning để dẫn dụ người dùng tìm kiếm các bản phát hành sớm (leaked/early access) của trò chơi.
- Rủi ro bảo mật: Các tệp tin tải về chứa mã độc thực thi, có khả năng đánh cắp thông tin xác thực và phiên làm việc của người dùng.
- Khuyến nghị: Người dùng cần gỡ bỏ ngay lập tức các tệp tin nghi vấn và thực hiện thay đổi mật khẩu từ thiết bị sạch.
Một chiến dịch mã độc tinh vi mang tên CyberLeek đang nhắm mục tiêu vào cộng đồng game thủ toàn cầu bằng cách lợi dụng sự mong đợi đối với tựa game Grand Theft Auto VI (GTA 6). Theo báo cáo từ các nhà nghiên cứu tại Vecert Foundation, chiến dịch này đã thiết lập một hạ tầng khổng lồ với hơn 355 tên miền và tên miền phụ nhằm phân phối các trình cài đặt giả mạo.
Phân tích hạ tầng và phương thức tấn công của CyberLeek
Chiến dịch này không chỉ đơn thuần là các trang web lừa đảo lẻ tẻ mà là một hệ thống có tổ chức cao. Kẻ tấn công sử dụng các kỹ thuật tối ưu hóa công cụ tìm kiếm (SEO poisoning) để đưa các trang web giả mạo lên thứ hạng cao khi người dùng tìm kiếm các từ khóa như "GTA 6 PC release" hoặc "GTA 6 leaked download".
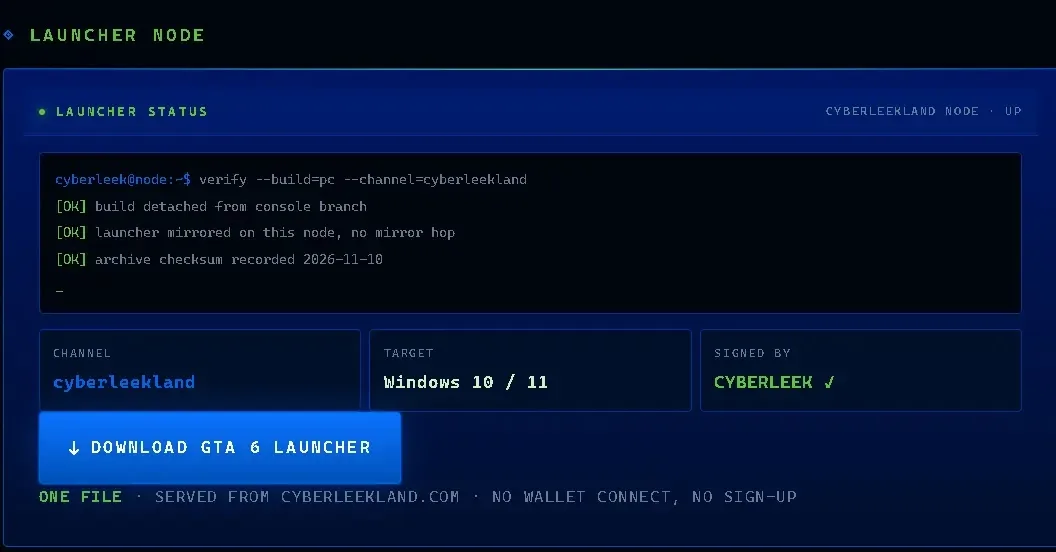
Các trang web này được thiết kế chuyên nghiệp với giao diện bắt mắt, hứa hẹn cung cấp bản cài đặt "không quảng cáo" (no ad wall) để tạo lòng tin. Tuy nhiên, thay vì một trò chơi có thể chơi được, người dùng sẽ tải về một tệp nén ZIP chứa các tệp thực thi độc hại được ngụy trang dưới dạng trình cài đặt phần mềm hợp pháp.
Cơ chế điều hướng và né tránh phát hiện
Một điểm đáng chú ý trong chiến dịch này là khả năng thay đổi linh hoạt các đường dẫn tải xuống. Kẻ tấn công không cố định tệp tin tại một vị trí duy nhất mà sử dụng các nền tảng lưu trữ công cộng và các đường dẫn trung gian (relay paths) để phân phối mã độc. Điều này gây khó khăn cho các hệ thống phòng thủ mạng khi chỉ chặn một URL đơn lẻ là không đủ để vô hiệu hóa toàn bộ chiến dịch.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Tên miền chính | cyberleekland[.]com | Trang web giả mạo trình cài đặt GTA 6 |
| Tên miền phụ | api[.]cyberleek[.]link | Hạ tầng điều hướng và phân phối mã độc |
| Tệp tin nén | GTA6Launcher Cyberleek.zip | Tệp tin chứa mã độc thực thi |
| Tệp thực thi | GTA6-Launcher-Setup.exe | Trình cài đặt giả mạo |
| Script điều hướng | download.js | Script xử lý logic tải xuống |
Hướng dẫn săn tìm mối đe dọa (Threat Hunting)
Các đội ngũ SOC (Security Operations Center) cần chủ động rà soát hệ thống để phát hiện các dấu hiệu xâm nhập từ chiến dịch CyberLeek. Việc chỉ dựa vào tên tệp tin là không đủ, vì kẻ tấn công có thể dễ dàng thay đổi tên tệp trong các đợt tấn công tiếp theo.
Các chuyên gia khuyến nghị thực hiện các bước sau:
- Rà soát nhật ký DNS/Proxy: Tìm kiếm các truy vấn đến các tên miền thuộc hạ tầng CyberLeek đã được liệt kê trong bảng chỉ số IOCs.
- Phân tích hành vi endpoint: Kiểm tra các tiến trình thực thi (process execution) có nguồn gốc từ các tệp tin ZIP tải về từ các nguồn không xác định.
- Giám sát kết nối mạng: Theo dõi các kết nối bất thường từ các máy trạm đến các địa chỉ IP lạ sau khi người dùng thực hiện tải xuống tệp tin.
Nếu phát hiện máy tính đã thực thi tệp tin nghi vấn, cần ngay lập tức ngắt kết nối mạng để ngăn chặn việc đánh cắp dữ liệu hoặc tải thêm mã độc giai đoạn hai (payload delivery). Do nguy cơ bị đánh cắp thông tin phiên làm việc (session hijacking) và mật khẩu, người dùng cần sử dụng một thiết bị sạch để thay đổi toàn bộ thông tin xác thực quan trọng và thu hồi các phiên đăng nhập hiện tại trên các dịch vụ trực tuyến.
Kết luận và khuyến nghị phòng ngừa
Chiến dịch CyberLeek là minh chứng cho thấy các mối đe dọa mạng ngày càng tận dụng tâm lý tò mò của người dùng đối với các sản phẩm công nghệ chưa ra mắt. Việc tải phần mềm từ các nguồn không chính thống luôn tiềm ẩn rủi ro cao về an ninh mạng.
Để đảm bảo an toàn, người dùng chỉ nên tải xuống phần mềm từ các kênh phân phối chính thức của nhà phát hành hoặc các cửa hàng ứng dụng uy tín. Mọi thông tin chi tiết về các chiến dịch tương tự có thể tham khảo thêm tại các nền tảng chia sẻ thông tin tình báo mối đe dọa như CISA hoặc các báo cáo từ các tổ chức an ninh mạng quốc tế.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.