
BADBOX 3.0: Chiến dịch mã độc Android TV Box tạo 40 tỷ yêu cầu quảng cáo giả mạo
Chiến dịch mã độc BADBOX 3.0 đã biến hàng triệu thiết bị Android TV Box thành công cụ gian lận quảng cáo quy mô lớn, tạo ra 40 tỷ yêu cầu bid mỗi ngày.

- Quy mô tấn công: BADBOX 3.0 đạt đỉnh điểm với 40 tỷ yêu cầu quảng cáo giả mạo mỗi ngày, chiếm hơn 4% lưu lượng Connected TV (CTV).
- Cơ chế lây nhiễm: Mã độc được cài đặt sẵn dưới dạng ứng dụng hệ thống trên các thiết bị Android không được chứng nhận Play Protect.
- Hành vi độc hại: Thực hiện gian lận quảng cáo thông qua trình phát ẩn, biến thiết bị thành proxy dân cư và liên kết với các botnet như Vo1d.
- Khuyến nghị: Người dùng cần kiểm tra chứng nhận Play Protect và ngắt kết nối các thiết bị nghi vấn khỏi mạng nội bộ.
Các nhà nghiên cứu từ đội ngũ Satori Threat Intelligence thuộc HUMAN Security vừa công bố báo cáo chi tiết về chiến dịch mã độc BADBOX 3.0, một chiến dịch gian lận quảng cáo tinh vi nhắm vào các thiết bị Android TV Box giá rẻ. Ở thời điểm đỉnh cao, chiến dịch này đã tạo ra khoảng 40 tỷ yêu cầu bid quảng cáo mỗi ngày, gây ảnh hưởng nghiêm trọng đến hệ sinh thái quảng cáo kỹ thuật số.
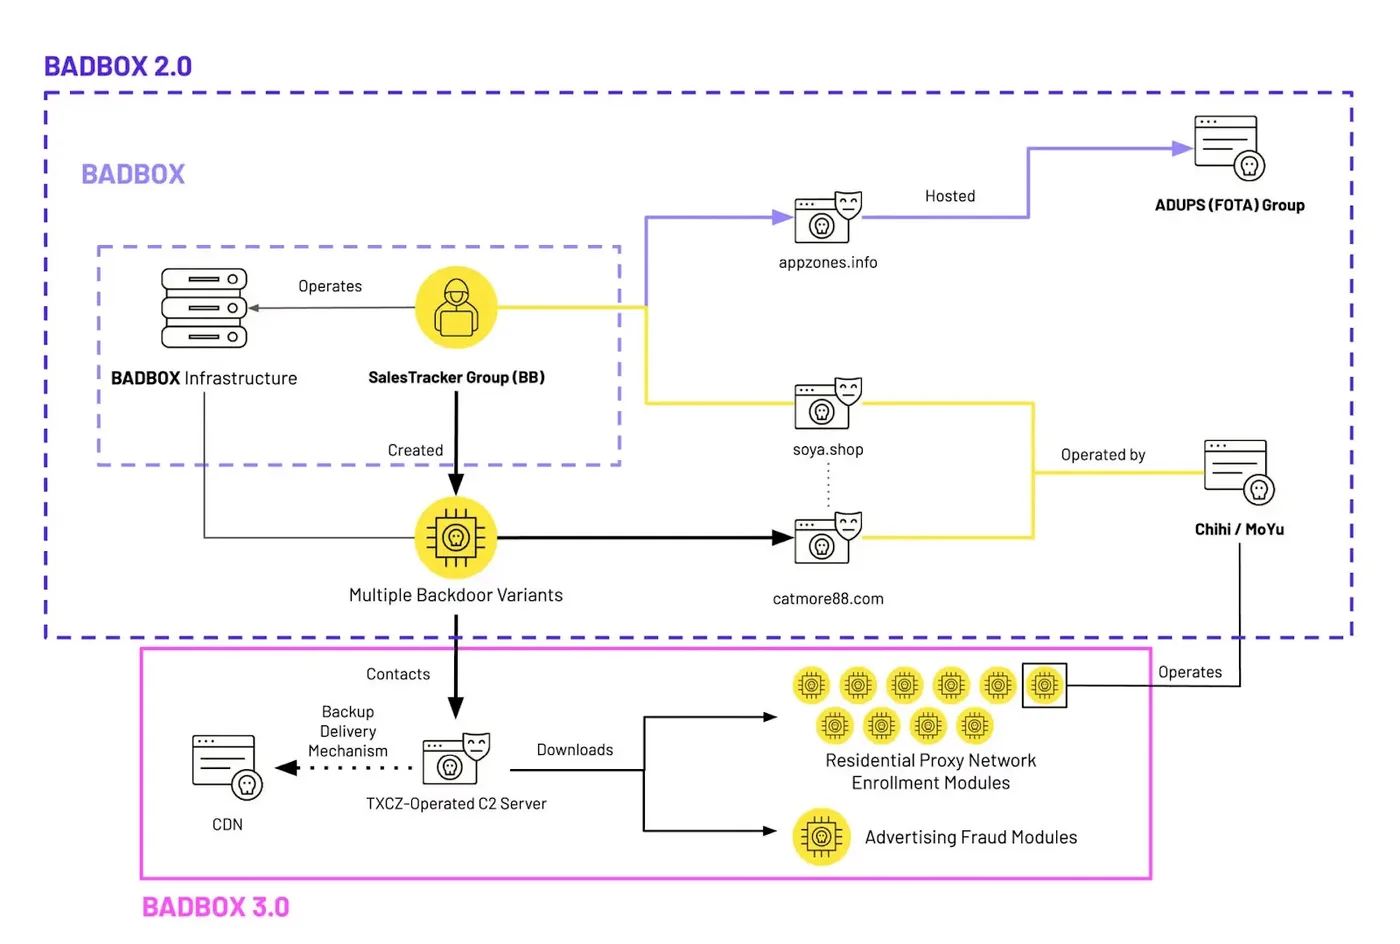
Phân tích cơ chế lây nhiễm và vận hành của BADBOX 3.0
Cuộc điều tra cho thấy mã độc bắt đầu bằng một backdoor được đóng gói dưới dạng ứng dụng hệ thống (system app). Khi thiết bị khởi động, ứng dụng này liên lạc với máy chủ điều khiển (C2) để nhận chỉ thị tải xuống các mô-đun phần mềm bổ sung. Các nhà nghiên cứu đã truy vết các tệp tin này đến một kho lưu trữ duy trì các mô-đun gian lận quảng cáo và proxy, với các bản sao lưu được đặt trên nhiều dịch vụ lưu trữ khác nhau để đảm bảo tính bền bỉ.
Điểm đáng chú ý là các thiết bị bị ảnh hưởng chủ yếu chạy hệ điều hành Android Open Source Project (AOSP) và không đạt chứng nhận Play Protect của Google. Mặc dù được quảng cáo là phần cứng streaming chạy Android, chúng không thực sự sử dụng Android TV OS chính thống. Điều này cho phép kẻ tấn công cài đặt sẵn mã độc ngay từ khâu sản xuất hoặc thông qua các bản cập nhật firmware không chính thức.
Kỹ thuật gian lận quảng cáo và mạng Proxy dân cư
Trong một mẫu phân tích, ứng dụng hệ thống độc hại đã thực hiện phát quảng cáo video trong một trình phát ẩn, được định vị nằm ngoài vùng hiển thị của màn hình. Các yêu cầu bid quảng cáo mượn danh nghĩa của các ứng dụng CTV hợp pháp, khiến việc phát hiện trở nên vô cùng khó khăn vì các ứng dụng này hoàn toàn không chạy trên thiết bị bị nhiễm.
Ngoài gian lận quảng cáo, mã độc còn biến các thiết bị này thành các nút trong mạng proxy dân cư mà không có sự đồng ý của chủ sở hữu. Một mạng lưới đáng chú ý là PXYEDGE, được đánh giá là phiên bản kế nhiệm của IpMoYu. Việc sử dụng proxy dân cư cho phép kẻ tấn công định tuyến lưu lượng truy cập độc hại qua kết nối internet gia đình, làm cho các yêu cầu này trông giống như lưu lượng truy cập từ người dùng thực.
Bảng tổng hợp các chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Backdoor | api[.]drgdj[.]top | Endpoint ghi nhật ký và danh sách mô-đun |
| Payload hosting | file[.]drgdj[.]top | Máy chủ lưu trữ payload độc hại |
| Ad fraud | adv[.]speed25[.]top:6789 | Quản lý hành vi quảng cáo giả mạo |
| PXYEDGE | pxyedge[.]com | Domain storefront của mạng proxy |
| PXYEDGE | 128[.]14[.]207[.]34 | Máy chủ tác vụ proxy |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Đối với người dùng gia đình, các chuyên gia từ FBI và HUMAN Security khuyến cáo nên ngắt kết nối các thiết bị nghi vấn khỏi mạng nội bộ ngay lập tức. Người mua hàng nên kiểm tra kỹ chứng nhận Play Protect trước khi mua bất kỳ thiết bị Android TV Box nào và chỉ nên sử dụng các ứng dụng từ cửa hàng chính thức.
Đối với các quản trị viên hệ thống và đội ngũ SOC, việc phát hiện BADBOX 3.0 đòi hỏi sự giám sát chặt chẽ lưu lượng truy cập mạng. Các dấu hiệu như lưu lượng truy cập tăng đột biến vào những khung giờ cố định hoặc việc sử dụng các định danh trình duyệt từ các bản build thử nghiệm nội bộ là những chỉ số quan trọng để phân biệt yêu cầu giả mạo với lưu lượng xem bình thường. Bạn có thể tham khảo thêm thông tin chi tiết tại Human Security Research để cập nhật các quy tắc phát hiện mới nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.