
Kẻ tấn công lạm dụng phần mềm CyberPower UPS để chiếm quyền SYSTEM và đánh cắp dữ liệu AD
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công lạm dụng tính năng script của CyberPower PowerPanel Business để thực thi lệnh SYSTEM và đánh cắp cơ sở dữ liệu Active Directory.

- Khai thác dịch vụ: Kẻ tấn công lạm dụng tính năng thực thi script của phần mềm CyberPower PowerPanel Business để chạy mã độc với đặc quyền SYSTEM.
- Mục tiêu tấn công: Đánh cắp cơ sở dữ liệu Active Directory (ntds.dit) và hive registry SYSTEM nhằm chiếm đoạt thông tin xác thực.
- Kỹ thuật né tránh: Sử dụng kỹ thuật DLL side-loading thông qua tệp thực thi giả mạo để duy trì sự hiện diện trong hệ thống.
- Khuyến nghị: Hạn chế truy cập cổng TCP 3052, thay đổi mật khẩu mặc định và kiểm tra các script tùy chỉnh trong thư mục hệ thống.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi, trong đó kẻ tấn công đã lạm dụng phần mềm quản lý bộ lưu điện (UPS) CyberPower PowerPanel Business để giành quyền kiểm soát cấp độ SYSTEM trên các máy chủ điều khiển miền (Domain Controller). Đây là một ví dụ điển hình về việc khai thác các dịch vụ quản trị tin cậy để thực hiện các hành vi xâm nhập trái phép.
Phân tích chuỗi tấn công (Kill Chain)
Theo báo cáo, kẻ tấn công đã lợi dụng tính năng cho phép quản trị viên thiết lập các script tự động chạy khi có sự cố về nguồn điện. Vì dịch vụ ppbed.exe của PowerPanel Business chạy dưới tài khoản SYSTEM, mọi script được kích hoạt thông qua giao diện web console (cổng TCP 3052) đều kế thừa đặc quyền cao nhất này, cho phép kẻ tấn công thực thi các lệnh tùy ý trên hệ điều hành Windows.
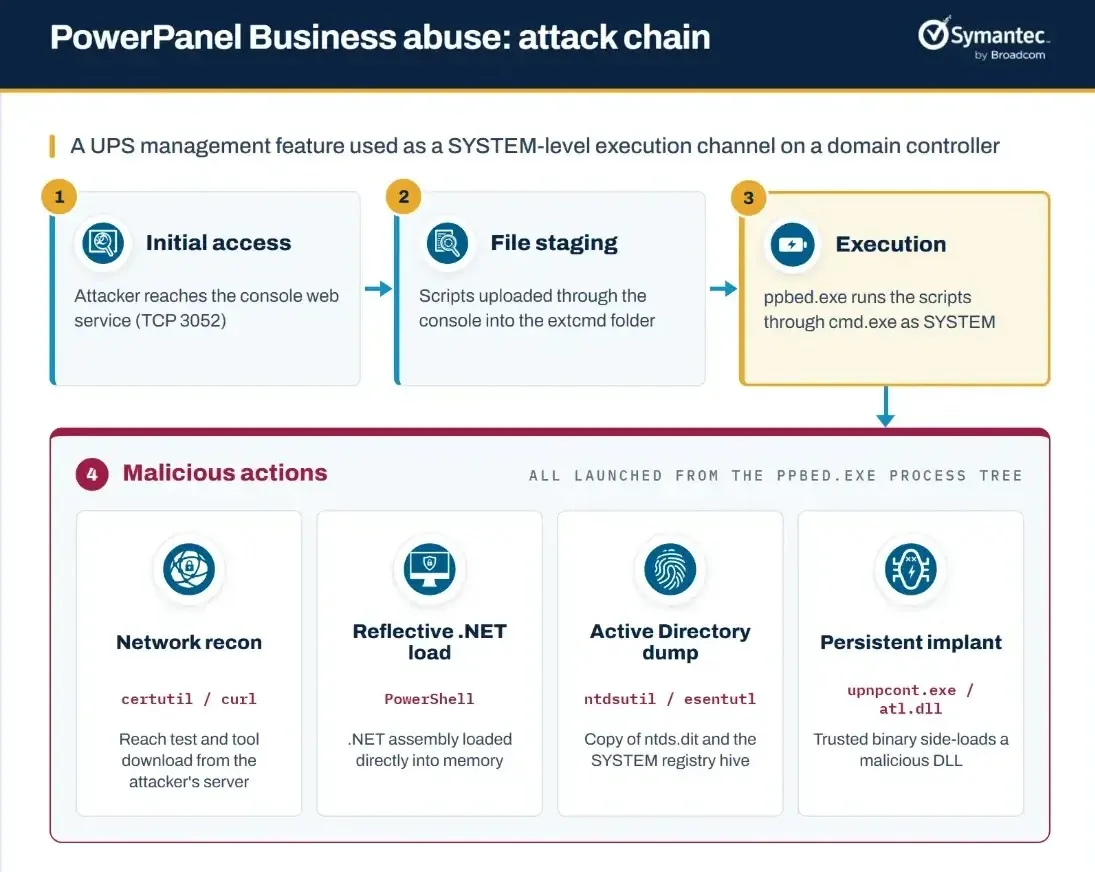
Kẻ tấn công đã thực hiện nhiều lần thử nghiệm các script thu thập dữ liệu, kiểm tra kết quả trước khi thực hiện hành vi đánh cắp chính thức. Mục tiêu cuối cùng là tệp ntds.dit (cơ sở dữ liệu Active Directory) và hive registry SYSTEM. Việc sở hữu hai thành phần này cho phép kẻ tấn công trích xuất các hash mật khẩu của toàn bộ tài khoản trong miền, dẫn đến rủi ro chiếm quyền điều khiển toàn bộ hạ tầng mạng.
Kỹ thuật né tránh và duy trì sự hiện diện
Sau khi đạt được quyền truy cập, kẻ tấn công đã sử dụng kỹ thuật DLL side-loading. Cụ thể, chúng sử dụng một tệp thực thi có tên upnpcont.exe (được đặt tên giống một thành phần của Microsoft) nhưng chạy từ một vị trí bất thường dưới profile SYSTEM. Tệp này sau đó tải một thư viện độc hại atl.dll để thực thi mã độc mà không bị các giải pháp bảo mật truyền thống phát hiện ngay lập tức.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Dịch vụ mục tiêu | ppbed.exe | Dịch vụ chính của PowerPanel Business chạy quyền SYSTEM |
| Cổng mạng | TCP 3052 | Cổng web console cần được bảo vệ nghiêm ngặt |
| Dữ liệu đánh cắp | ntds.dit | Cơ sở dữ liệu chứa thông tin xác thực Active Directory |
| Kỹ thuật | DLL Side-loading | Né tránh phát hiện bằng cách tải thư viện độc hại qua file hợp lệ |
Hướng dẫn phòng thủ và Hardening hệ thống
Để ngăn chặn các cuộc tấn công tương tự, các tổ chức cần thực hiện ngay các biện pháp bảo mật nghiêm ngặt đối với phần mềm quản lý UPS. Việc để lộ giao diện quản trị ra internet hoặc mạng nội bộ không được kiểm soát là một sai lầm nghiêm trọng.
- Hạn chế truy cập mạng: Chỉ cho phép các máy trạm quản trị tin cậy truy cập vào cổng TCP 3052. Tuyệt đối không để giao diện này tiếp xúc với internet công cộng.
- Kiểm tra cấu hình script: Rà soát các thư mục
extcmdvàtemp\profile\extcmdđể phát hiện các script lạ hoặc không nằm trong danh mục cấu hình chuẩn của doanh nghiệp. - Cập nhật và thay thế mật khẩu: Luôn áp dụng các bản vá mới nhất từ nhà cung cấp CyberPower. Thay thế toàn bộ mật khẩu mặc định bằng các chuỗi ký tự phức tạp và duy nhất.
- Giám sát nhật ký (Threat Hunting): Trên các Domain Controller, cần thiết lập cảnh báo cho các hoạt động bất thường liên quan đến
ppbed.exenhư: khởi chạy Command Prompt, PowerShell, hoặc truy cập vào các tệp tin hệ thống nhạy cảm.
Trong trường hợp phát hiện dữ liệu ntds.dit đã bị đánh cắp, tổ chức cần coi như toàn bộ thông tin xác thực trong miền đã bị lộ. Cần thực hiện ngay quy trình xoay vòng mật khẩu (credential rotation) và đặc biệt là thực hiện reset tài khoản krbtgt (tài khoản dùng để ký các vé Kerberos) để vô hiệu hóa các vé xác thực cũ, ngăn chặn kẻ tấn công duy trì quyền truy cập bền vững vào hệ thống. Bạn có thể tham khảo thêm thông tin chi tiết về các kỹ thuật bảo mật tại MITRE ATT&CK để xây dựng chiến lược phòng thủ chuyên sâu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.