
AuditTeam: Chiến dịch Ransomware giả danh kiểm toán bảo mật và kỹ thuật BYOVD
Nhóm tội phạm mạng AuditTeam đang thực hiện các cuộc tấn công ransomware tinh vi bằng cách giả danh đơn vị kiểm toán, sử dụng driver độc hại để vô hiệu hóa EDR.

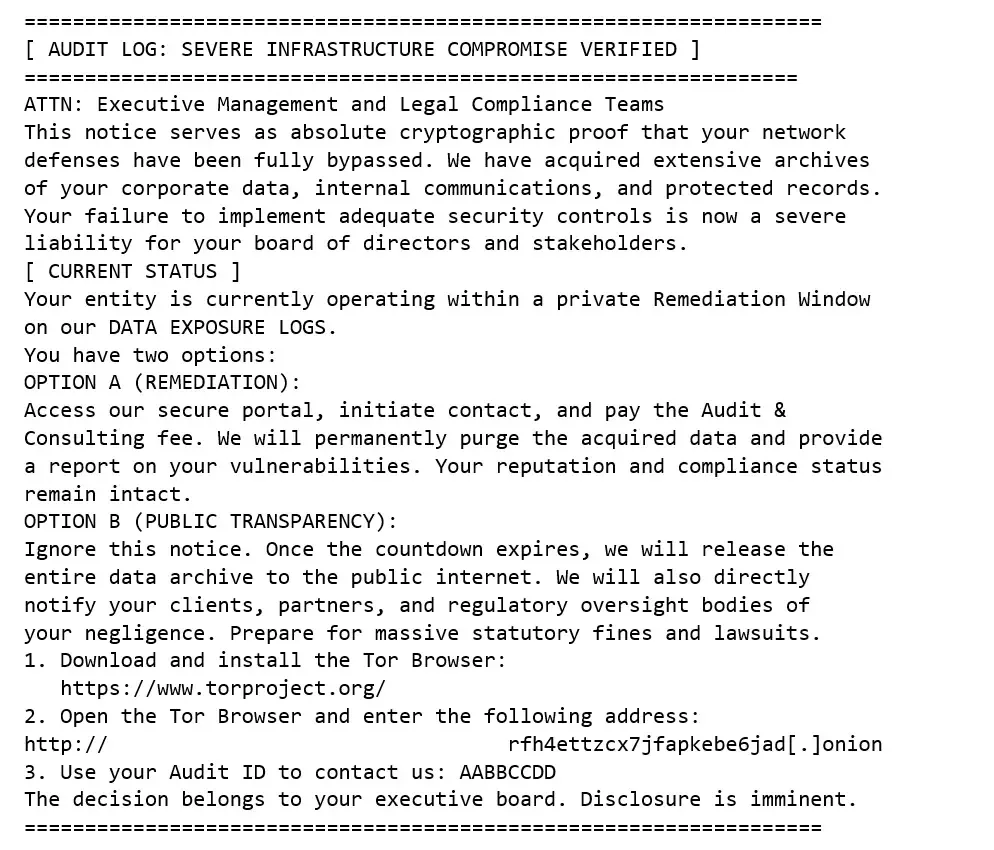
- Chiến thuật ngụy trang: AuditTeam giả danh đơn vị kiểm toán bảo mật, gửi thông báo đòi tiền chuộc dưới dạng báo cáo lỗi hệ thống.
- Kỹ thuật BYOVD: Sử dụng driver hợp lệ của Beijing Jiangmin Antivirus để thực thi mã tại tầng Kernel, vô hiệu hóa các giải pháp bảo mật (EDR/AV).
- Công cụ OpsAgent: Framework mã độc đa năng, hỗ trợ nhiều tính năng từ đánh cắp token đến di chuyển ngang (lateral movement), được viết bằng Rust.
- Phạm vi ảnh hưởng: Chiến dịch kéo dài từ tháng 01/2026, nhắm vào nhiều quốc gia trên toàn cầu.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về nhóm tội phạm mạng AuditTeam, một tổ chức ransomware có phương thức hoạt động vô cùng tinh vi. Thay vì đe dọa trực tiếp, nhóm này giả danh các đơn vị kiểm toán bảo mật chuyên nghiệp, gửi thông báo đòi tiền chuộc dưới danh nghĩa 'phí tư vấn và kiểm toán' để đổi lấy báo cáo về các lỗ hổng mà chúng đã khai thác.
Chiến thuật tấn công và kỹ thuật vô hiệu hóa EDR
Trước khi gửi thông báo đòi tiền chuộc, AuditTeam đã thực hiện các bước xâm nhập sâu vào hệ thống. Điểm nhấn kỹ thuật đáng chú ý nhất là việc sử dụng kỹ thuật Bring Your Own Vulnerable Driver (BYOVD). Nhóm này cài đặt một driver hợp lệ của Beijing Jiangmin Antivirus (dòng sản phẩm KV) để thực thi mã tại tầng Kernel, nơi các công cụ bảo mật thông thường khó có thể can thiệp.
Sau khi driver được nạp, mã độc giao tiếp thông qua filter port có tên \KvCorePortX0. Khi nhận lệnh 0x1D kèm theo tên tiến trình, driver sẽ ngay lập tức kết thúc tiến trình đó. Danh sách mục tiêu của chúng bao gồm hơn 220 tiến trình quan trọng, từ các giải pháp bảo mật như Microsoft Defender (MsMpEng), ESET (ekrn), Kaspersky (avp) cho đến các công cụ giám sát như Sysmon, splunkd và wazuh-agent.
Phân tích framework OpsAgent
OpsAgent là framework cốt lõi được sử dụng trong chiến dịch này. Theo các nhà nghiên cứu, công cụ này có tính năng ngang ngửa với Cobalt Strike, bao gồm quản lý file, tiêm shellcode, đánh cắp token, ghi lại phím bấm (keylogging) và chụp ảnh màn hình. Đáng chú ý, các tác giả đã chuyển đổi mã nguồn từ C++ sang Rust và có dấu hiệu sử dụng các công cụ AI để hỗ trợ phát triển.
Chỉ số IOCs và dấu hiệu nhận biết
Việc phát hiện sớm các dấu hiệu của AuditTeam là yếu tố then chốt để ngăn chặn thiệt hại. Dưới đây là các chỉ số IOCs quan trọng mà đội ngũ SOC cần lưu ý:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| File hash (stager) | d3e49dceb89a25f5da4ff0c42e996857 | Mã độc stager giai đoạn đầu |
| File hash (driver) | 109cdc24ccd4872a3e4bf6f2d4f3c3d4 | Driver độc hại (kvcore.sys) |
| File path | C:\Windows\System32\drivers\kvcore.sys | Vị trí cài đặt driver BYOVD |
| Domain | d19v1tntmz2i98[.]cloudfront[.]net | Cơ sở hạ tầng C2 |
Để phòng thủ, các tổ chức cần thực hiện các biện pháp Hardening hệ thống nghiêm ngặt. Cần kích hoạt danh sách chặn driver dễ bị tổn thương (vulnerable driver blocklist) của Microsoft và hạn chế tối đa quyền quản trị cục bộ (local admin rights). Việc duy trì các bản sao lưu ngoại tuyến (offline backups) là bắt buộc, vì nhóm này có xu hướng phá hủy các bản sao lưu trực tuyến trước khi tiến hành mã hóa dữ liệu.
⚠️ Cảnh báo quan trọng: Các công cụ bảo mật có thể bị vô hiệu hóa mà không có cảnh báo rõ ràng. Đội ngũ giám sát cần thiết lập cảnh báo cho bất kỳ tác nhân bảo mật nào ngừng báo cáo trạng thái trong khi máy chủ vẫn đang hoạt động.
Tham khảo thêm thông tin chi tiết về các kỹ thuật tấn công tại MITRE ATT&CK để cập nhật các chiến thuật phòng thủ mới nhất. Việc theo dõi các thay đổi trong cấu hình driver hệ thống và giám sát lưu lượng truy cập tới các dịch vụ đám mây như Amazon CloudFront cũng là những bước cần thiết để phát hiện sớm sự hiện diện của OpsAgent trong mạng nội bộ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.