AuditTeam: Chiến dịch Ransomware giả danh kiểm toán bảo mật và kỹ thuật BYOVD
Nhóm tội phạm mạng AuditTeam đang thực hiện các cuộc tấn công ransomware tinh vi bằng cách giả danh đơn vị kiểm toán, sử dụng driver độc hại để vô hiệu hóa EDR.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Cybersecurity.
Nhóm tội phạm mạng AuditTeam đang thực hiện các cuộc tấn công ransomware tinh vi bằng cách giả danh đơn vị kiểm toán, sử dụng driver độc hại để vô hiệu hóa EDR.
Các nhà nghiên cứu bảo mật vừa phát hiện rootkit GhostMap sử dụng công nghệ eBPF để che giấu mã độc IronWorm trên hệ thống Linux, gây khó khăn cho việc phát hiện.
Chiến dịch tấn công mới sử dụng thông tin đăng nhập VPN FortiGate bị đánh cắp để xâm nhập mạng doanh nghiệp, triển khai mã độc tùy chỉnh và ransomware Enigma.
Khám phá TheMailer, nền tảng phishing tự lưu trữ sử dụng sức mạnh của các mô hình AI như Claude và ChatGPT để tối ưu hóa mọi giai đoạn tấn công email.
FBI phát đi cảnh báo về chiến dịch sử dụng kỹ thuật SEO poisoning và các trang WordPress bị chiếm quyền để phát tán mã độc Gootloader, tạo bàn đạp cho các cuộc tấn công ransomware quy mô lớn.
Các nhóm tội phạm mạng đang chuyển dịch sang sử dụng AI Agents để tự động hóa quy trình tấn công, từ quét lỗ hổng đến leo thang đặc quyền với tốc độ máy tính.
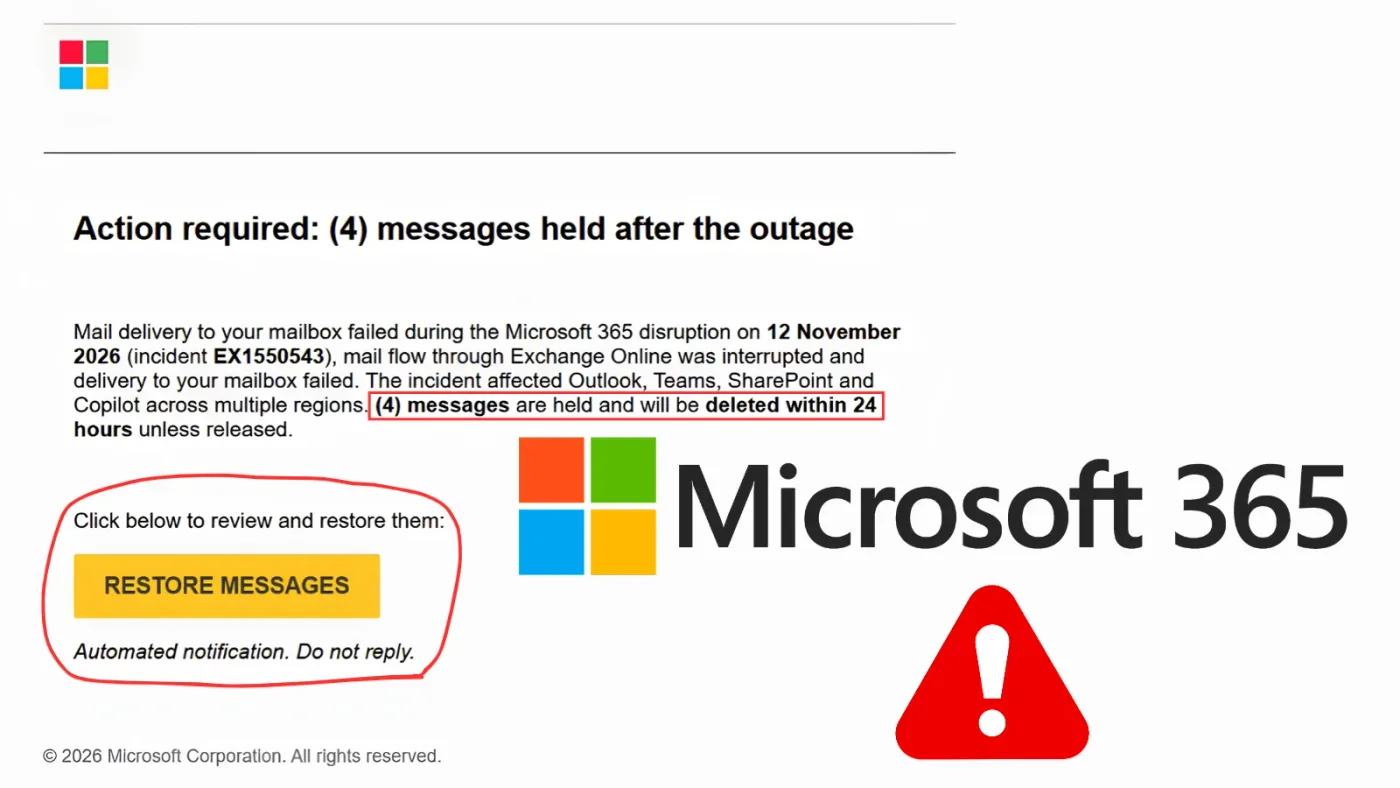
Các nhà nghiên cứu bảo mật cảnh báo về một chiến dịch phishing tinh vi, giả mạo thông báo sự cố Microsoft 365 để đánh cắp thông tin đăng nhập của người dùng doanh nghiệp.
Beast Ransomware, một biến thể RaaS mới, đang gây chú ý với bảng điều khiển ẩn '666' cho phép kẻ tấn công kiểm soát trực tiếp quá trình mã hóa dữ liệu trên hệ thống Windows.
One Identity chính thức phát hành phiên bản Active Roles 8.6, tập trung vào việc vá lỗi bảo mật cấu hình RSTS, cải thiện API và tối ưu hóa trải nghiệm quản trị hybrid.
Các nhà nghiên cứu bảo mật đã phát hiện 1.465 máy chủ công khai chạy khung kiểm thử xâm nhập ARTEX, một số trong đó chứa các công cụ tấn công mạng nguy hiểm.