
Google cảnh báo: Hacker sử dụng AI Agents để tự động hóa tấn công mạng
Các nhóm tội phạm mạng đang chuyển dịch sang sử dụng AI Agents để tự động hóa quy trình tấn công, từ quét lỗ hổng đến leo thang đặc quyền với tốc độ máy tính.

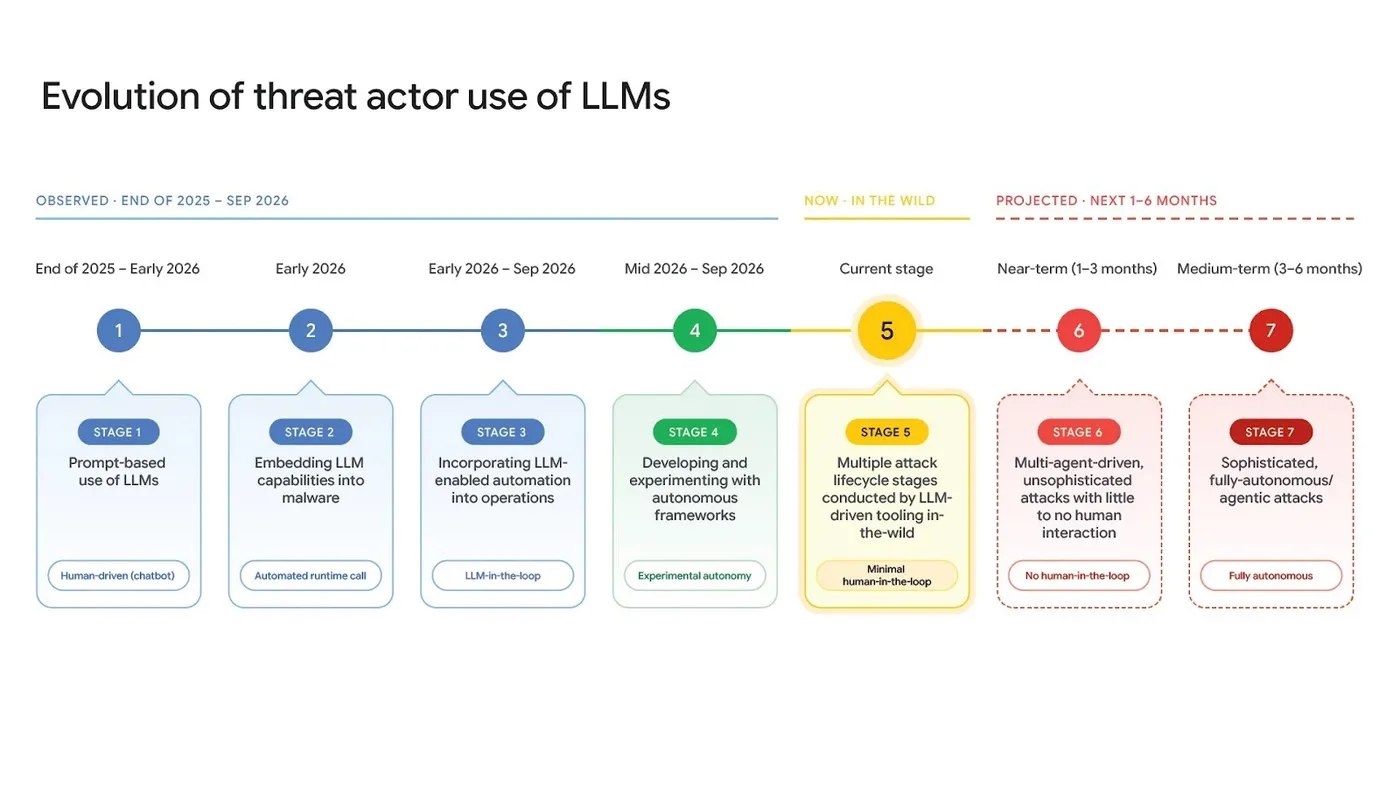
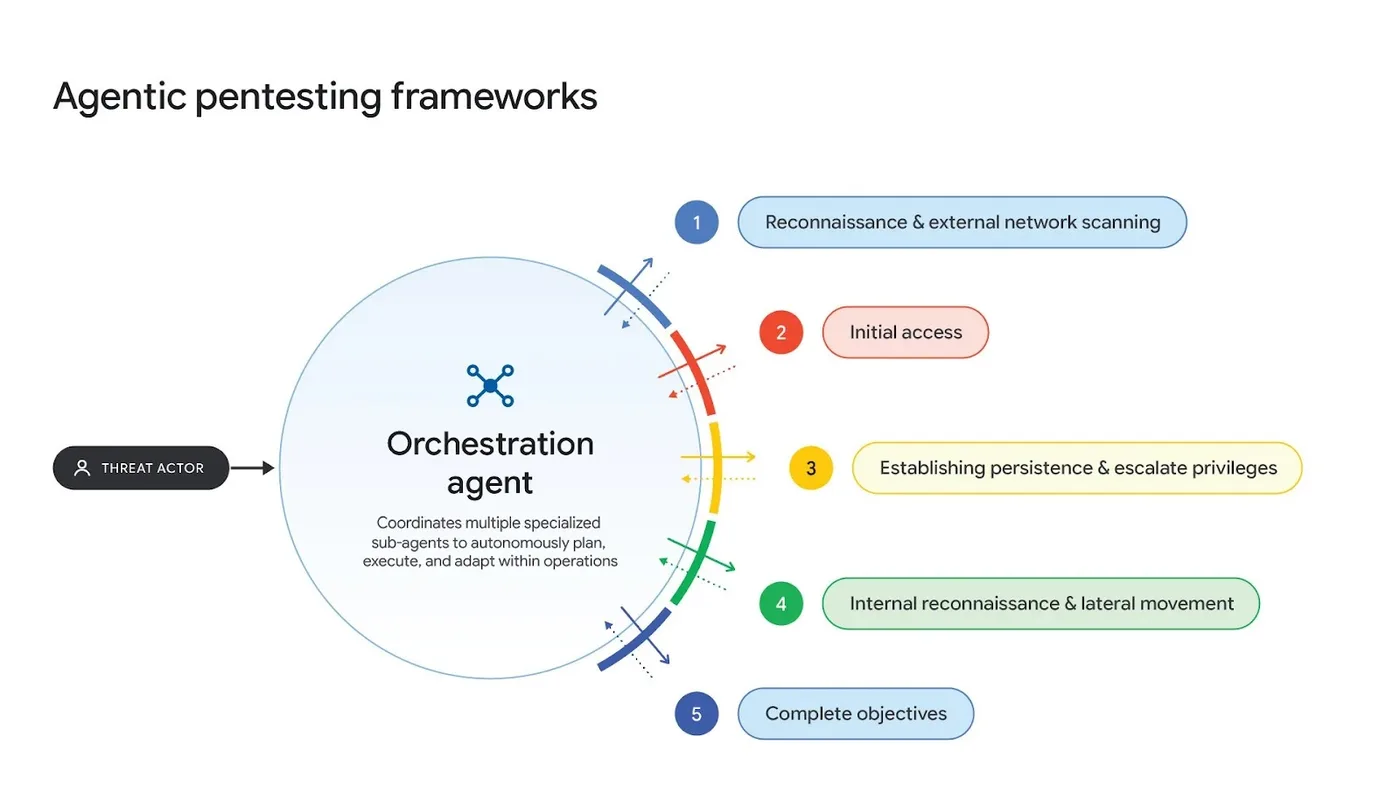
- Sự chuyển dịch chiến thuật: Hacker hiện sử dụng các framework AI đa tác nhân (multi-agent) để tự động hóa toàn bộ chuỗi tấn công mà không cần sự can thiệp thủ công.
- Công cụ nguy hiểm: Các framework như ARTEX, CAIRN, và PentAGI đang được triển khai trong các chiến dịch thực tế nhắm vào hạ tầng hàng không vũ trụ và công nghệ.
- Tự động hóa Zero-day: Lần đầu tiên ghi nhận các tác nhân sử dụng AI để tự động phát hiện lỗ hổng, viết mã khai thác và thực thi tấn công ngay khi bản vá vừa được công bố.
Trong báo cáo AI Threat Tracker mới nhất công bố ngày 16 tháng 11 năm 2026, Google Threat Intelligence Group (GTIG) và Mandiant đã đưa ra cảnh báo về việc lạm dụng trí tuệ nhân tạo đã đạt đến điểm bùng phát quan trọng. Các cuộc tấn công mạng, gián điệp và chiến dịch gây ảnh hưởng hiện nay đang được tối ưu hóa thông qua AI, giúp rút ngắn đáng kể thời gian thực hiện và mở rộng quy mô hoạt động ở tốc độ máy tính.
Sự trỗi dậy của các AI Agent trong tấn công mạng
Các tác nhân đe dọa đang tích cực khai thác các framework mã nguồn mở đa tác nhân như ARTEX, CAIRN, CyberStrikeAI và PentAGI. Theo ghi nhận từ GTIG, các công cụ này không chỉ dừng lại ở mức thử nghiệm mà đã được triển khai trong các chiến dịch xâm nhập thực tế.
| Công cụ | Mục đích chính | Trạng thái quan sát |
|---|---|---|
| ARTEX | Tự động hóa kiểm thử thâm nhập, leo thang đặc quyền | Đang sử dụng trong thực tế |
| CAIRN | Điều phối tác nhân qua vòng lặp Observe-Orient-Decide-Act | Đang sử dụng trong thực tế |
| PentAGI | Tự động hóa quét lỗ hổng và trinh sát | Đang triển khai rộng rãi |
| CyberStrikeAI | Kết nối AI với hơn 100 công cụ bảo mật | Đang trong giai đoạn thử nghiệm |
| HexStrike AI | Sử dụng Model Context Protocol để phân tích nhị phân | Đang trong giai đoạn thử nghiệm |
Đáng chú ý, ARTEX được biết đến với khả năng tự động hóa các cuộc tấn công vào Active Directory chỉ trong vài giây. Trong khi đó, các biến thể tùy chỉnh của PentAGI đã được sử dụng để quét lỗ hổng tại nhiều tổ chức ở khu vực châu Á trong khoảng thời gian từ cuối tháng 8 đến đầu tháng 10 năm 2026.
Tự động hóa khai thác lỗ hổng Zero-day
Một bước tiến nguy hiểm là việc các tác nhân đe dọa sử dụng AI để tìm kiếm và khai thác lỗ hổng mà không cần con người can thiệp. Một framework có tên 'exploit_agent' đã được phát hiện trên các máy chủ staging, có khả năng so sánh mã nguồn phần mềm trước và sau khi vá, tự động viết mã khai thác và thực thi tấn công.
Thực tế đã chứng minh qua các lỗ hổng PaperCut như CVE-2026-81578 và CVE-2026-82078. Sau khi các lỗ hổng này bị khai thác dưới dạng zero-day vào tháng 8 năm 2026, các chiến dịch hỗ trợ bởi AI đã tấn công hàng trăm tổ chức và đạt được quyền quản trị tên miền (domain admin) chỉ trong vài phút.
⚠️ Cảnh báo quan trọng: Việc lạm dụng AI không chỉ dừng lại ở tấn công kỹ thuật mà còn mở rộng sang các chiến dịch gây ảnh hưởng (influence campaigns). Các nhóm tội phạm đang sử dụng AI để tạo ra hàng trăm nghìn tài khoản mạng xã hội giả mạo, mô phỏng hành vi người dùng thật để phát tán thông tin sai lệch.
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Để đối phó với các cuộc tấn công tốc độ cao, các đội ngũ SOC cần thay đổi chiến lược phòng thủ. Google SecOps đã phát hành các quy tắc dựa trên hành vi để phát hiện ARTEX. Mandiant khuyến nghị năm lớp phòng thủ cốt lõi:
- Quản trị hệ thống: Thắt chặt quyền truy cập vào các hệ thống quản trị và sử dụng xác thực đa yếu tố nghiêm ngặt.
- Credential Management: Sử dụng các thông tin xác thực có thời hạn ngắn (short-lived credentials) để giảm thiểu rủi ro khi bị đánh cắp.
- Phân đoạn mạng: Chia nhỏ mạng nội bộ để ngăn chặn sự di chuyển ngang (lateral movement) của các AI agent.
- Giám sát API: Theo dõi các đột biến bất thường trong lưu lượng API và hoạt động định danh.
- Quản lý dịch vụ AI: Thiết lập cảnh báo ngân sách cho các dịch vụ AI, quét mã nguồn để tìm kiếm các khóa API bị lộ và coi mọi kích hoạt dịch vụ AI bất thường là một cảnh báo nghiêm trọng.
Mặc dù các phương thức tấn công cơ bản không thay đổi, nhưng AI đã giúp hacker kết nối chúng lại với nhau nhanh hơn bao giờ hết, buộc các đội ngũ phòng thủ phải phản ứng nhanh chóng và chủ động hơn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.