
BlackNevas Ransomware: Tấn công hủy diệt hạ tầng VMware ESXi không cần khai thác lỗ hổng
Chiến dịch ransomware BlackNevas tấn công hạ tầng VMware ESXi bằng cách lạm dụng quyền quản trị hợp lệ, phá hủy máy ảo và hệ thống sao lưu mà không cần khai thác lỗ hổng zero-day.

- Phương thức tấn công: Kẻ tấn công sử dụng tài khoản quản trị bị đánh cắp để truy cập vCenter và ESXi, thay vì khai thác các lỗ hổng phần mềm.
- Phạm vi ảnh hưởng: Toàn bộ hạ tầng ảo hóa, bao gồm 4 máy chủ ESXi, các máy ảo (VM) và hệ thống sao lưu (backup) bị phá hủy hoàn toàn.
- Kỹ thuật né tránh: Sử dụng các tính năng quản trị hợp lệ như Host Profiles để kích hoạt SSH và triển khai các công cụ điều khiển từ xa (C2) như MeshAgent và Ligolo-ng.
- Bài học phòng thủ: Cần tách biệt danh tính quản trị, giám sát chặt chẽ các thay đổi cấu hình hệ thống và triển khai chiến lược sao lưu bất biến (immutable backup).
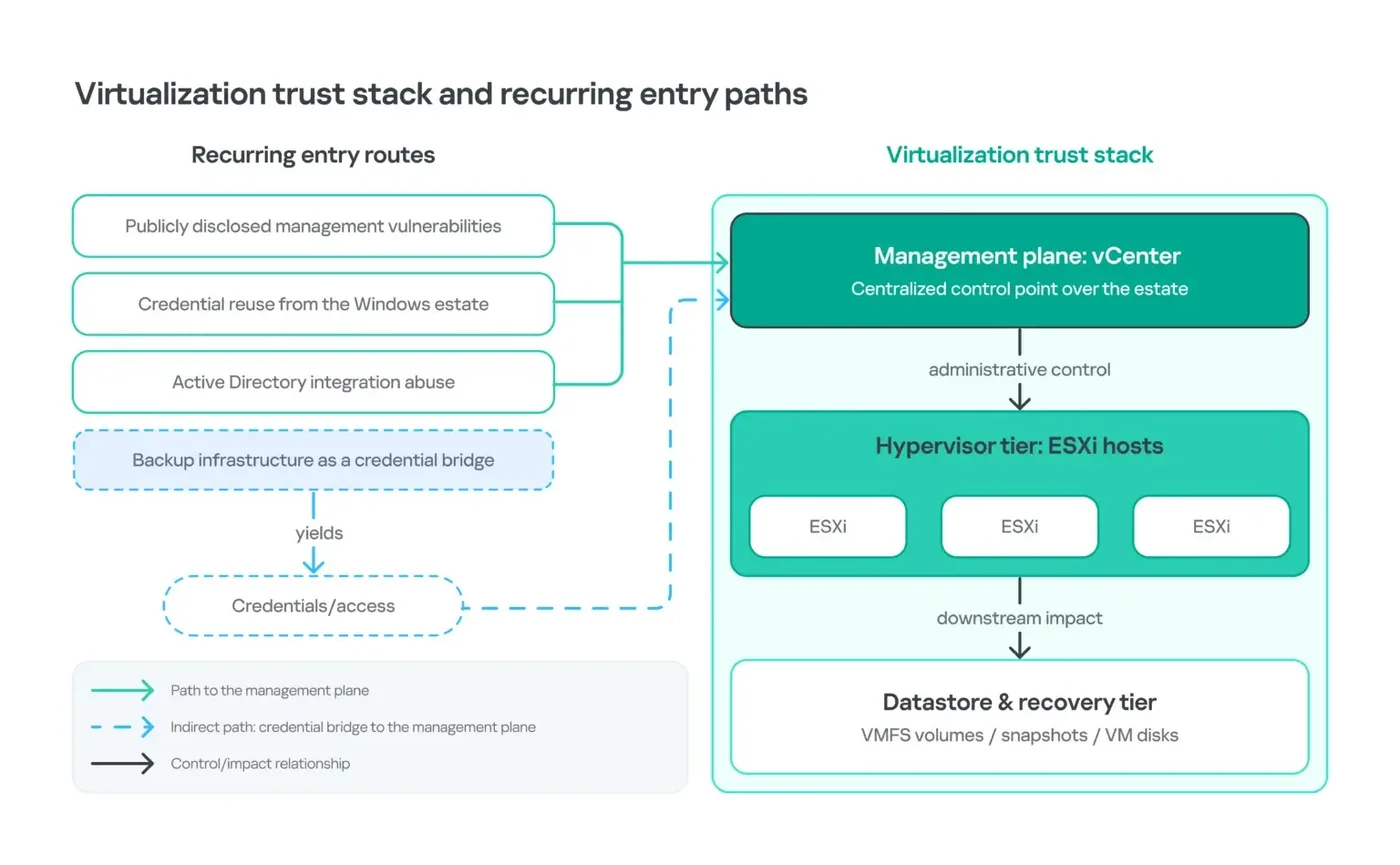
Một chiến dịch tấn công ransomware gần đây liên quan đến nhóm BlackNevas đã gây ra sự hủy diệt nghiêm trọng đối với môi trường VMware của một tổ chức. Trong suốt 10 ngày xâm nhập, kẻ tấn công đã nhắm mục tiêu vào 4 máy chủ ESXi, toàn bộ máy ảo, 2 thiết bị vCenter Server Appliance (VCSA) và hạ tầng sao lưu kết nối. Điều đáng chú ý là các đối tượng không sử dụng bất kỳ lỗ hổng nào của nền tảng ảo hóa, mà thay vào đó, chúng lạm dụng các giao diện quản trị hợp lệ để thực hiện hành vi phá hoại.
Các nhà nghiên cứu bảo mật nhấn mạnh rằng sự phân biệt này là rất quan trọng: không có bằng chứng về việc thoát khỏi máy ảo (guest-to-host escape) hay lỗi hỏng bộ nhớ hypervisor. Thay vào đó, thông tin xác thực bị đánh cắp từ các hệ thống bên ngoài môi trường ảo hóa đã mở ra cánh cửa truy cập vào vCenter. Theo báo cáo từ các chuyên gia an ninh mạng, việc sử dụng tài khoản hợp lệ khiến các hoạt động độc hại trở nên khó phân biệt với các tác vụ quản trị thông thường.
Phân tích chuỗi tấn công và kỹ thuật xâm nhập
Kẻ tấn công đã trích xuất thông tin xác thực sau khi giành được quyền thực thi mã với tư cách quản trị viên trên hạ tầng sao lưu. Các hệ thống này đóng vai trò là cầu nối để tiến sâu vào hạ tầng cốt lõi. Trên thiết bị vCenter phục hồi thảm họa, kẻ tấn công đã xác thực dưới quyền root thông qua SSH và triển khai MeshAgent chỉ trong vòng 43 giây. Phiên làm việc ban đầu kéo dài khoảng 2 phút 26 giây, sau đó chúng quay lại thông qua MeshAgent để cài đặt đường hầm ngược (reverse tunnel) Ligolo-ng thông qua một dịch vụ systemd giả mạo.
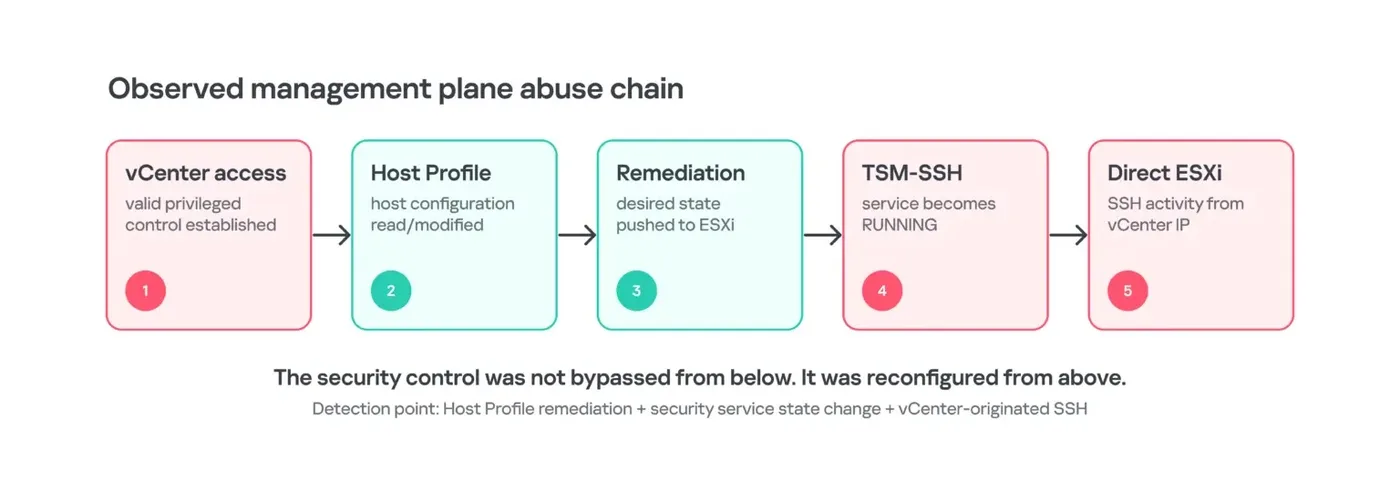
Tiếp theo, kẻ tấn công lạm dụng tính năng vCenter Host Profiles - một cơ chế hợp lệ để áp đặt cấu hình máy chủ. Chúng thay đổi trạng thái dịch vụ TSM-SSH để kích hoạt quyền truy cập SSH trực tiếp trên các máy chủ ESXi. Từ lúc đọc cấu hình cho đến khi SSH khả dụng, toàn bộ quá trình chỉ mất khoảng 11 phút. Các kết nối sau đó đều xuất phát từ chính vCenter, một nguồn quản trị vốn được coi là đáng tin cậy trong hệ thống.
Dấu hiệu nhận biết và lỗ hổng giám sát
Sự cố này đã phơi bày một khoảng trống giám sát lớn. Các tác nhân bảo mật bên trong máy ảo không thể quan sát trực tiếp quá trình hypervisor sửa đổi các đĩa ảo của chúng. Payload được chuyển đến thông qua SFTP và nhật ký xác thực ghi nhận định danh khách hàng FlowSsh. Khoảng 3 giờ trước khi thực hiện hành vi phá hoại, một bài kiểm tra tự thân (self-test) đã chạy trong 16 giây, tạo ra một cửa sổ phát hiện tiềm năng cho các đội ngũ SOC.
Trên máy chủ phục hồi thảm họa, tất cả các máy ảo đã bị dừng lại trong vòng 23 giây. Hành động cuối cùng nhắm vào lưu trữ VMFS với các tùy chọn xóa dữ liệu và duyệt thư mục. Các tệp tin đĩa ảo đã bị ghi đè khoảng 2 KB đầu tiên, gây ra thiệt hại khiến hệ thống không thể khởi động.
Bảng tổng hợp các chỉ số thỏa hiệp (IoCs)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Dịch vụ | vmware-vdma | Duy trì sự hiện diện trên VCSA |
| Dịch vụ | vspbind | Tác nhân quản trị từ xa trên Windows |
| Domain | api.cloudvflare[.]com | Máy chủ điều khiển Ligolo-ng |
| IPv4 | 45.149.154[.]135 | Máy chủ điều khiển từ xa |
| SHA-256 | 15dc419b7fbeb50c50820a7cd27997541deafa4fa710f074bb657f0149574baf | Tác nhân quản trị từ xa |
| SHA-256 | 5a9b7a0d3f25757aea957713d7e84cabec87597b3474368328a8fd5ed7a12f78 | Biến thể tác nhân đã cài đặt |
Khuyến nghị phòng thủ và phục hồi
Kẻ tấn công đã làm suy yếu khả năng phục hồi trước khi phá hủy môi trường sản xuất. Phần mềm diệt virus trong môi trường sao lưu đã bị vô hiệu hóa từ nhiều ngày trước đó. Sau đó, chúng dừng các dịch vụ sao lưu, mã hóa hạ tầng phục hồi và chặn quyền truy cập quản trị trước khi kích hoạt payload trên ESXi. Chuỗi hành động này khiến các quản trị viên không còn đường lui khi máy ảo bị tấn công.
⚠️ Cảnh báo quan trọng: Lưu trữ bất biến (immutable storage) là không đủ nếu kẻ tấn công có thể thỏa hiệp các tài khoản, máy chủ hoặc đường dẫn mạng cần thiết để thực hiện khôi phục.
Các chuyên gia khuyến nghị cần tách biệt danh tính quản trị cho môi trường sản xuất, ảo hóa và sao lưu. Đồng thời, cần hạn chế quyền truy cập quản trị và kiểm thử định kỳ các quy trình phục hồi. Việc tương quan giữa các thay đổi Host Profile bất thường với việc kích hoạt SSH, các kết nối mới từ vCenter và việc dừng máy ảo hàng loạt là chìa khóa để phát hiện sớm các cuộc tấn công tương tự trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.