
Nhóm tin tặc Mustang Panda phát tán mã độc LOTUSLITE V2 qua Zoho WorkDrive
Nhóm tin tặc Mustang Panda đang triển khai chiến dịch gián điệp mạng mới, sử dụng Zoho WorkDrive để phát tán biến thể mã độc LOTUSLITE V2 nhắm vào khu vực Ấn Độ Dương - Thái Bình Dương.

- Chiến dịch gián điệp: Nhóm tin tặc Mustang Panda (còn gọi là Earth Preta) đang thực hiện chiến dịch tấn công mới nhắm vào khu vực Thái Lan và Ấn Độ Dương - Thái Bình Dương.
- Phương thức phát tán: Sử dụng các liên kết công khai trên Zoho WorkDrive để lừa nạn nhân tải xuống tệp tin độc hại dưới vỏ bọc tài liệu đánh giá.
- Kỹ thuật tấn công: Kết hợp kỹ thuật DLL Sideloading thông qua phần mềm PDFgear hợp pháp để thực thi mã độc LOTUSLITE V2, đồng thời duy trì sự hiện diện qua các thay đổi Registry.
- Cải tiến kỹ thuật: Mã độc đã chuyển đổi từ C++ sang .NET, tích hợp mã hóa AES-256-GCM và giao thức truyền tin tùy chỉnh để né tránh các hệ thống giám sát.
Các nhà nghiên cứu bảo mật từ Antares Research vừa công bố báo cáo kỹ thuật chi tiết về chiến dịch tấn công mới nhất của nhóm tin tặc Mustang Panda. Chiến dịch này tập trung vào việc phát tán biến thể mã độc LOTUSLITE V2 thông qua các liên kết chia sẻ công khai trên nền tảng Zoho WorkDrive. Bằng cách sử dụng các tài liệu giả mạo liên quan đến đánh giá khu vực Ấn Độ Dương - Thái Bình Dương, kẻ tấn công đã lừa người dùng thực thi mã độc trên hệ thống Windows.
Phân tích chuỗi tấn công và kỹ thuật thực thi
Chuỗi lây nhiễm bắt đầu khi nạn nhân truy cập vào liên kết Zoho WorkDrive và tải xuống một tệp tin nén ZIP. Bên trong tệp tin này chứa một tệp thực thi được đặt tên khéo léo để đánh lừa người dùng, cùng với một thư viện DLL độc hại. Việc sử dụng một nền tảng chia sẻ tệp tin doanh nghiệp uy tín như Zoho giúp kẻ tấn công vượt qua các rào cản kiểm duyệt ban đầu của người dùng.
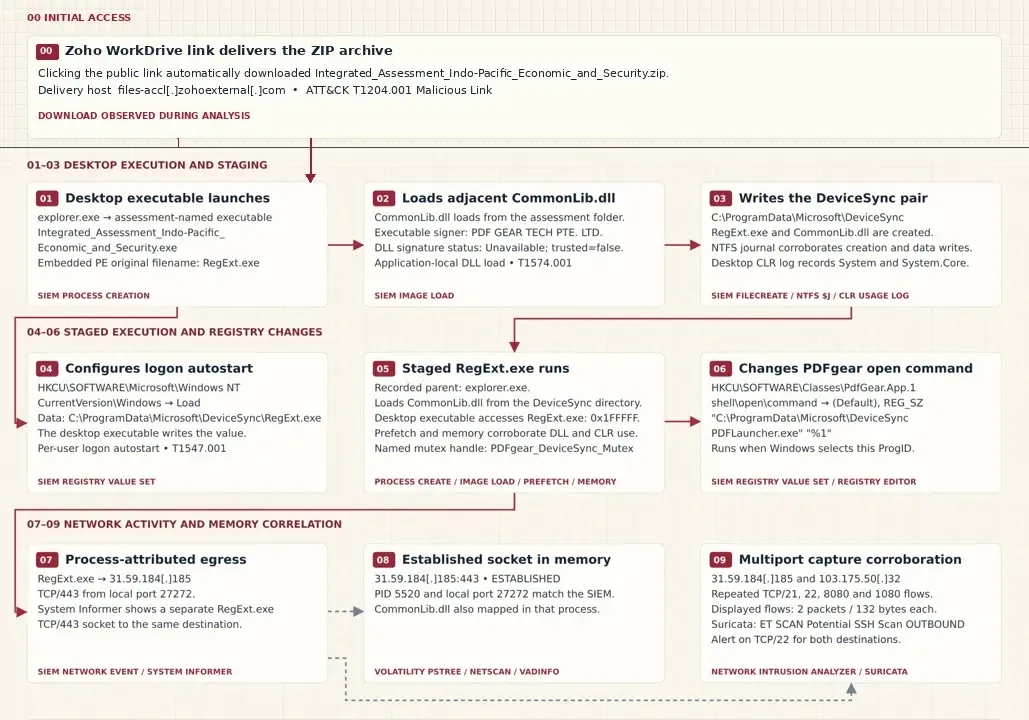
Sau khi tệp tin được thực thi, mã độc sẽ tiến hành dàn dựng (stage) hai thành phần chính vào thư mục C:\ProgramData\Microsoft\DeviceSync\. Tại đây, một tệp thực thi hợp pháp của PDFgear được sử dụng để nạp thư viện DLL độc hại thông qua kỹ thuật DLL Sideloading. Mặc dù tệp PDFgear có chữ ký số hợp lệ, nhưng việc đặt tệp DLL độc hại bên cạnh đã cho phép kẻ tấn công thực thi mã độc dưới danh nghĩa của một ứng dụng đáng tin cậy.
Cơ chế duy trì và truyền tin C2
Để duy trì sự hiện diện trên hệ thống, mã độc thực hiện các thay đổi trong Registry. Nếu chạy với quyền SYSTEM, nó sẽ tạo một mục Run hệ thống; nếu không, nó sẽ sử dụng giá trị Windows Load của người dùng hiện tại. Ngoài ra, mã độc còn thay đổi liên kết mở tệp của PDFgear để trỏ đến một trình khởi chạy (launcher) do kẻ tấn công kiểm soát, đảm bảo mã độc luôn được kích hoạt mỗi khi người dùng mở tài liệu.
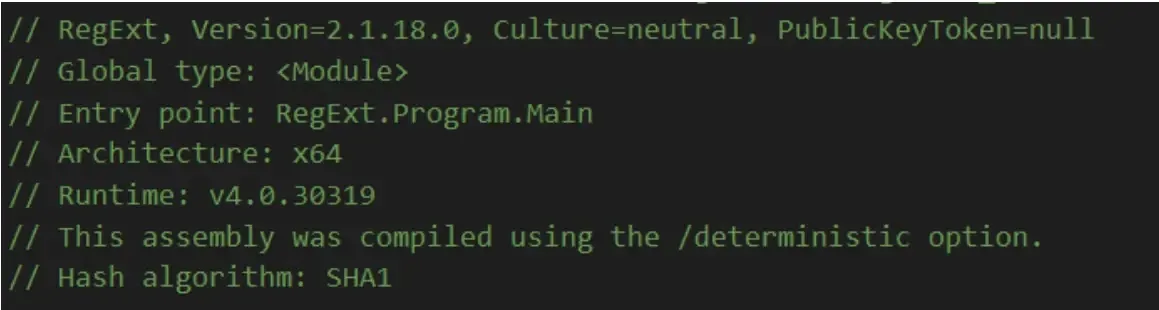
LOTUSLITE V2 đã được hiện đại hóa bằng cách chuyển sang ngôn ngữ C# (.NET). Cấu hình của mã độc bao gồm các địa chỉ máy chủ điều khiển (C2) được mã hóa bằng XOR (khóa 0x55). Mã độc hỗ trợ giao thức UDP và WebSocket, đồng thời sử dụng mã hóa AES-256-GCM ở tầng ứng dụng để bảo vệ dữ liệu truyền tải, giúp nó khó bị phát hiện bởi các thiết bị kiểm tra lưu lượng mạng truyền thống.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Download host | files-accl[.]zohoexternal[.]com | Máy chủ lưu trữ tệp độc hại |
| C2 address | 31[.]59[.]184[.]185 | Địa chỉ máy chủ điều khiển |
| C2 address | 103[.]175[.]50[.]32 | Địa chỉ máy chủ điều khiển |
| Executable | C:\ProgramData\Microsoft\DeviceSync\RegExt.exe | Tệp thực thi chính |
| DLL | C:\ProgramData\Microsoft\DeviceSync\CommonLib.dll | Thư viện độc hại |
| Protocol marker | 0x50524F31 (PRO1) | Dấu hiệu nhận biết gói tin |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Các chuyên gia khuyến cáo đội ngũ SOC cần tập trung giám sát các hành vi bất thường liên quan đến tệp tin PDFgear, đặc biệt là các tiến trình thực thi từ thư mục ProgramData. Việc kiểm tra các thay đổi trong Registry tại các khóa Run và các liên kết mở tệp tin (file association) là rất quan trọng để phát hiện sớm sự hiện diện của mã độc.
⚠️ Cảnh báo quan trọng: Các chỉ số băm (Hash) sau đây cần được đưa vào danh sách đen (blacklist) trên hệ thống EDR/SIEM ngay lập tức:d74fee10090cae17655d137e060398ce6fe52eb811ebc67a439ef37297e5014f,33cf56f15b9e069e3f21d23338ec96c2aaf6edd4f2baadcea2af39e1968515ea, và4748571d98c6af34f4967a3886f73b4421239a1203f048140d3bfdaf8aa78937.
Để biết thêm thông tin chi tiết về các kỹ thuật tấn công của nhóm Mustang Panda, bạn có thể tham khảo thêm tại MITRE ATT&CK Framework để cập nhật các chiến thuật và kỹ thuật mới nhất mà nhóm này thường xuyên sử dụng trong các chiến dịch gián điệp mạng toàn cầu.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.