
Phân tích thị trường ngầm: Mua bán quyền truy cập hệ thống doanh nghiệp
Các nhà nghiên cứu bảo mật vừa phát hiện 9 danh sách rao bán quyền truy cập trái phép vào VPN, hạ tầng đám mây và hệ thống CI/CD của doanh nghiệp trên các diễn đàn ngầm.

- Xu hướng tấn công: Tội phạm mạng đang chuyển dịch từ việc đánh cắp mật khẩu đơn thuần sang rao bán các phiên làm việc (session) và quyền truy cập đặc quyền vào hạ tầng doanh nghiệp.
- Mục tiêu trọng điểm: Các hệ thống VPN, tài khoản quản trị đám mây, và nền tảng CI/CD như TeamCity đang trở thành mặt hàng giá trị cao trên thị trường ngầm.
- Rủi ro thực tế: Việc thay đổi mật khẩu không còn là biện pháp phòng thủ duy nhất khi kẻ tấn công sở hữu các token xác thực hoặc phiên làm việc còn hiệu lực.
- Khuyến nghị: Các đội ngũ SOC cần tập trung vào việc giám sát hành vi bất thường, thu hồi phiên làm việc và áp dụng mô hình Zero Trust cho các tài khoản quản trị.
Trong một báo cáo mới nhất từ các nhà nghiên cứu bảo mật, thị trường ngầm đang chứng kiến sự gia tăng đột biến của các giao dịch mua bán quyền truy cập trái phép vào hạ tầng doanh nghiệp. Từ ngày 2 đến ngày 9 tháng 11 năm 2026, các chuyên gia đã ghi nhận 9 danh sách rao bán quyền truy cập vào VPN, tài khoản đám mây, hệ thống phân phối phần mềm (CI/CD) và các ứng dụng kinh doanh quan trọng trên các diễn đàn như DarkForums, Exploitin và PwnForums.
Các giao dịch này không chỉ dừng lại ở việc cung cấp thông tin đăng nhập đơn lẻ mà còn bao gồm các gói dữ liệu phức tạp như khóa truy cập đám mây, thông tin xác thực cơ sở dữ liệu và các phiên làm việc đã được xác thực (authenticated sessions). Đây là những điểm khởi đầu lý tưởng cho các chiến dịch tấn công ransomware, đánh cắp dữ liệu hoặc gian lận tài chính quy mô lớn.
Phân tích các danh sách rao bán quyền truy cập
Một trong những trường hợp đáng chú ý nhất được ghi nhận vào ngày 5 tháng 11, liên quan đến một tập đoàn tự động hóa kho bãi tại khu vực Bắc Âu. Kẻ bán (sử dụng tài khoản marlowfinch42) đã rao bán quyền truy cập vào tài khoản TeamCity với đặc quyền SYSTEM_ADMIN, cùng với quyền truy cập Windows SYSTEM trên máy chủ build và đặc quyền sysadmin trên SQL Server 2017. Môi trường này được cho là bao gồm 28 cơ sở dữ liệu và hơn 1.133 mục tiêu trong 130 môi trường khách hàng khác nhau.
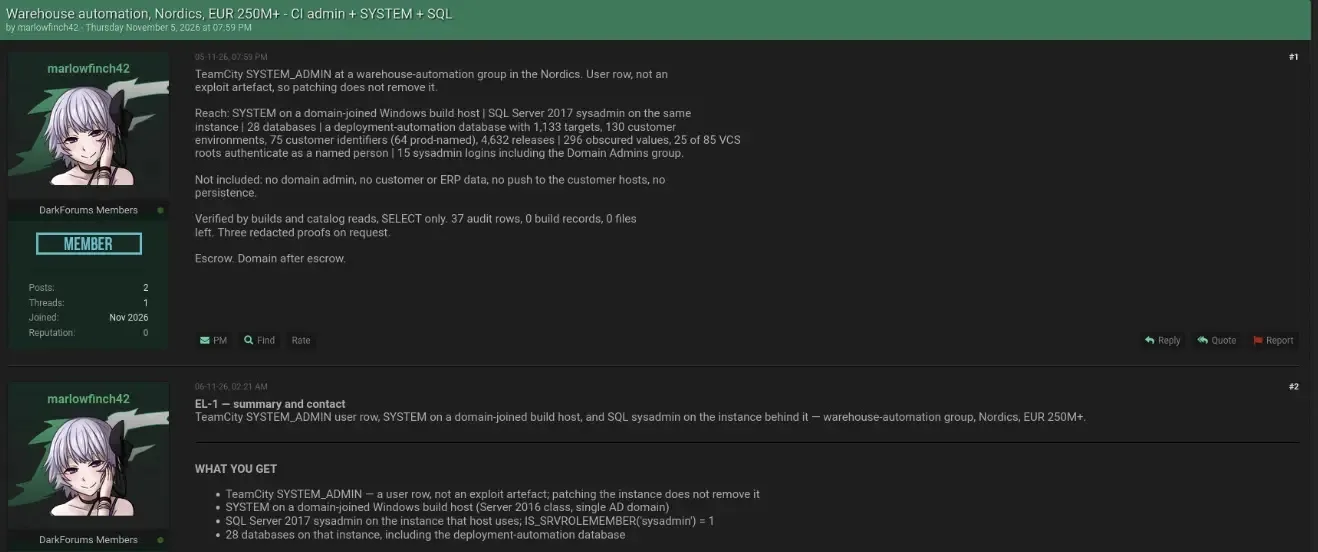
Đáng chú ý, kẻ tấn công khẳng định quyền truy cập này không đến từ việc khai thác lỗ hổng bảo mật (exploit) mà thông qua một tài khoản người dùng hiện có. Điều này đồng nghĩa với việc chỉ thực hiện vá lỗi phần mềm (patching) sẽ không đủ để vô hiệu hóa quyền truy cập trái phép này. Các chuyên gia nhấn mạnh rằng sự kết hợp giữa quyền truy cập vào quy trình phân phối phần mềm và các bí mật triển khai (deployment secrets) tạo ra rủi ro cực kỳ nghiêm trọng cho chuỗi cung ứng phần mềm.
Danh sách các giao dịch đáng chú ý
Dưới đây là bảng tổng hợp các loại hình truy cập được rao bán trên thị trường ngầm mà các nhà nghiên cứu đã thống kê:
| Loại hình truy cập | Mục tiêu/Quy mô | Giá trị/Ghi chú |
|---|---|---|
| Pulse Secure VPN | Nhà sản xuất Thổ Nhĩ Kỳ, 10.000+ hosts | 980 USD |
| FortiGate/SSH/FortiSSLVPN | Nhà sản xuất Hoa Kỳ, 81 hosts | 4.000 USD |
| Aliyun/MySQL/API | ERP SaaS, 180 khóa, 237k+ credentials | Gói dữ liệu lớn |
| PandaDoc Session | Đại lý bảo hiểm, 8.000+ tài liệu | 250 USD |
Tại sao việc thay đổi mật khẩu là không đủ?
Việc rao bán các phiên làm việc (session) cho thấy một lỗ hổng trong tư duy phòng thủ truyền thống. Khi kẻ tấn công sở hữu cookie phiên làm việc, chúng có thể vượt qua các bước xác thực mà không cần biết mật khẩu mới của người dùng. Tùy thuộc vào cấu hình của nền tảng, việc thay đổi mật khẩu có thể không làm mất hiệu lực của các token làm mới (refresh tokens) hoặc các phiên làm việc đang hoạt động.
Các đội ngũ bảo mật cần thực hiện các biện pháp cứng hóa (hardening) hệ thống một cách toàn diện:
- Giám sát phiên làm việc: Thực hiện thu hồi toàn bộ các phiên làm việc đang hoạt động khi phát hiện dấu hiệu nghi vấn.
- Quản lý tài khoản: Rà soát và loại bỏ các tài khoản không sử dụng, đặc biệt là các tài khoản dịch vụ (service accounts) có đặc quyền cao.
- Bảo mật CI/CD: Kiểm soát chặt chẽ các quản trị viên, bí mật triển khai và các tác nhân build (build agents).
- Giám sát đám mây: Kiểm kê định kỳ các khóa API, token và hạn chế quyền truy cập theo nguyên tắc đặc quyền tối thiểu (Least Privilege).
Khi phát hiện một danh sách rao bán có khả năng liên quan đến môi trường của doanh nghiệp, các đội ngũ SOC cần ngay lập tức bảo tồn bằng chứng xác thực và nhật ký endpoint. Các dấu hiệu như truy vấn cơ sở dữ liệu bất thường, sự xuất hiện của tài khoản dịch vụ mới hoặc các thay đổi trong quy trình triển khai phần mềm là những chỉ số quan trọng cần được điều tra chuyên sâu. Việc giám sát rủi ro không nên chỉ dừng lại ở cổng VPN mà phải mở rộng ra toàn bộ hệ sinh thái ứng dụng và hạ tầng đám mây.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.