Khai thác khóa API nhà cung cấp AI: Bài học từ sự cố bảo mật tại Barracuda
Các chuyên gia an ninh mạng phân tích vụ tấn công vào 10 tài khoản đám mây của Barracuda thông qua khóa API bị lộ từ một nhà cung cấp AI bên thứ ba.
5p đọcChi tiết
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Cloud Security.
Các chuyên gia an ninh mạng phân tích vụ tấn công vào 10 tài khoản đám mây của Barracuda thông qua khóa API bị lộ từ một nhà cung cấp AI bên thứ ba.
Một sự cố bảo mật nghiêm trọng đã xảy ra khi tin tặc sử dụng khóa truy cập đám mây bị lộ từ một nhà cung cấp AI để xâm nhập vào hệ thống của Barracuda trong 44 giờ.
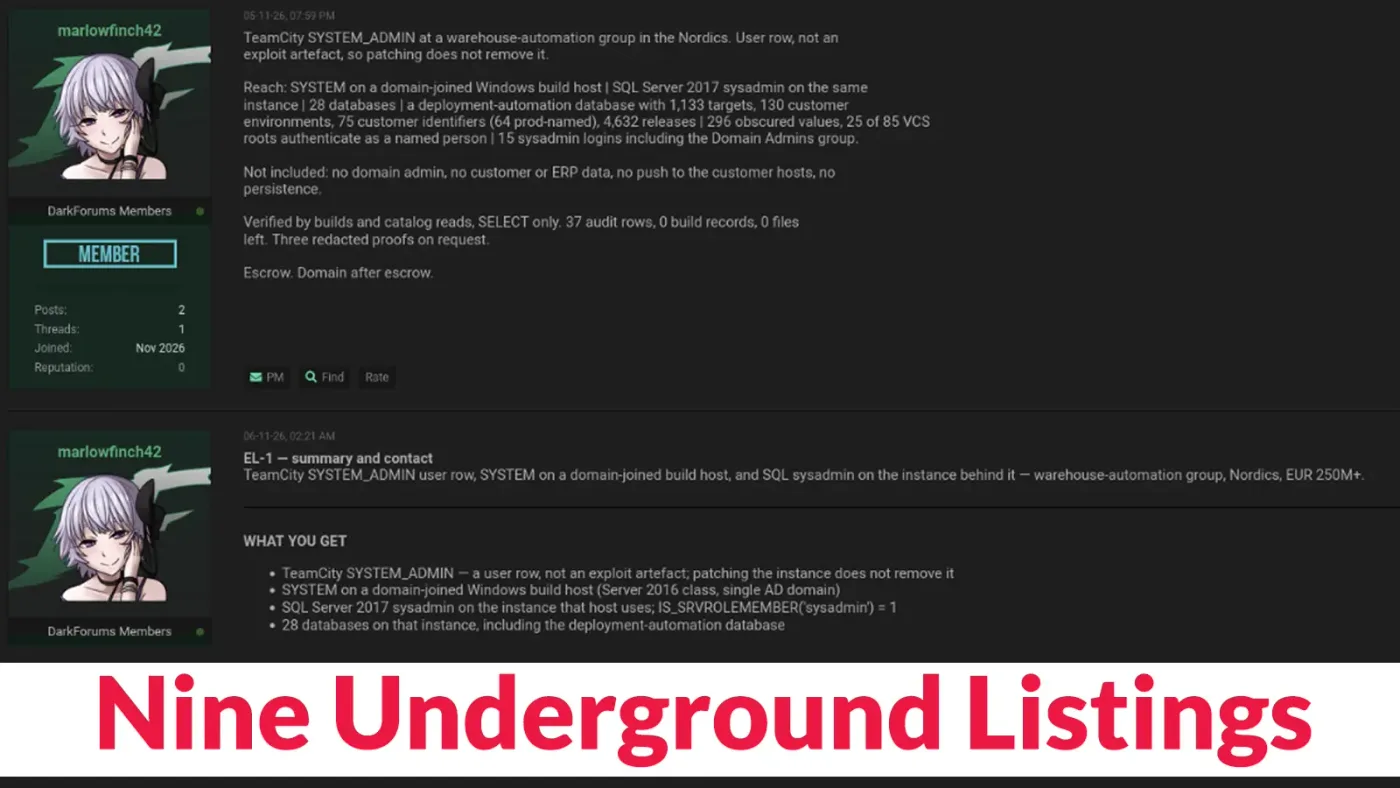
Các nhà nghiên cứu bảo mật vừa phát hiện 9 danh sách rao bán quyền truy cập trái phép vào VPN, hạ tầng đám mây và hệ thống CI/CD của doanh nghiệp trên các diễn đàn ngầm.
Dự án mới từ OWASP cảnh báo về các lỗ hổng hạ tầng AI và Neocloud, từ firmware BMC đến cô lập tenant, đe dọa trực tiếp đến an ninh dữ liệu và mô hình AI.
Sự cố gián đoạn nghiêm trọng trên hệ sinh thái Microsoft 365 ảnh hưởng đến Exchange Online, Teams và Defender XDR. Tìm hiểu chi tiết về nguyên nhân kỹ thuật và quá trình phục hồi.
AWS vừa phát hành bản vá cho lỗ hổng SSRF trong mcp-gateway-registry, cho phép kẻ tấn công truy cập trái phép vào các dịch vụ nội bộ và thông tin xác thực đám mây.
Hơn 35.000 ứng dụng được tạo bởi Grok AI đang phơi bày dữ liệu nhạy cảm, mật khẩu văn bản thuần và thông tin cá nhân do cấu hình mặc định thiếu an toàn.
Các nhà nghiên cứu bảo mật cảnh báo về việc tin tặc tận dụng khung ARTEX AI để tự động hóa quá trình tìm kiếm thông tin xác thực trên GitHub và tấn công vào hệ thống đám mây Azure chỉ trong thời gian ngắn.
 Phòng thủ
Shopify chính thức yêu cầu các ứng dụng công cộng phải thiết lập danh sách IP cho phép (Allowlisting) khi gọi Admin API nhằm ngăn chặn việc lạm dụng token bị đánh cắp.
Các nhóm tin tặc đang khai thác lỗ hổng trong việc quản lý API key và tài khoản dịch vụ để chiếm quyền sử dụng các mô hình ngôn ngữ lớn (LLM), gây ra các hóa đơn điện toán đám mây khổng lồ.