
Microsoft sử dụng AI phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở
Microsoft và GitHub đã triển khai mô hình AI MAI Cyber để rà soát và phát hiện 99 lỗ hổng bảo mật trong các dự án mã nguồn mở quan trọng như Express và ImageMagick.

- Ứng dụng AI trong bảo mật: Microsoft sử dụng mô hình MAI Cyber và công cụ Codename MDASH để tự động hóa việc phát hiện lỗ hổng trong mã nguồn mở.
- Kết quả thực nghiệm: 99 lỗ hổng đã được xác minh trên 6 dự án, với 55 lỗi đã được các nhà phát triển khắc phục tính đến giữa tháng 11.
- Quy trình phối hợp: Hệ thống báo cáo lỗ hổng riêng tư của GitHub cho phép nhà phát triển tiếp nhận bằng chứng và bản vá đề xuất một cách an toàn.
- Khuyến nghị bảo mật: Người dùng các thư viện mã nguồn mở nên kích hoạt Dependabot để theo dõi và cập nhật các bản vá kịp thời.
Trong một nỗ lực nhằm tăng cường an ninh cho hệ sinh thái phần mềm mã nguồn mở, Microsoft và GitHub vừa công bố kết quả của một dự án thí điểm sử dụng trí tuệ nhân tạo (AI) để rà soát mã nguồn. Kết quả cho thấy, mô hình AI đã xác định được hàng ngàn lỗ hổng tiềm ẩn, trong đó 99 lỗ hổng đã được các chuyên gia xác minh và gửi báo cáo tới các dự án như Express và ImageMagick.
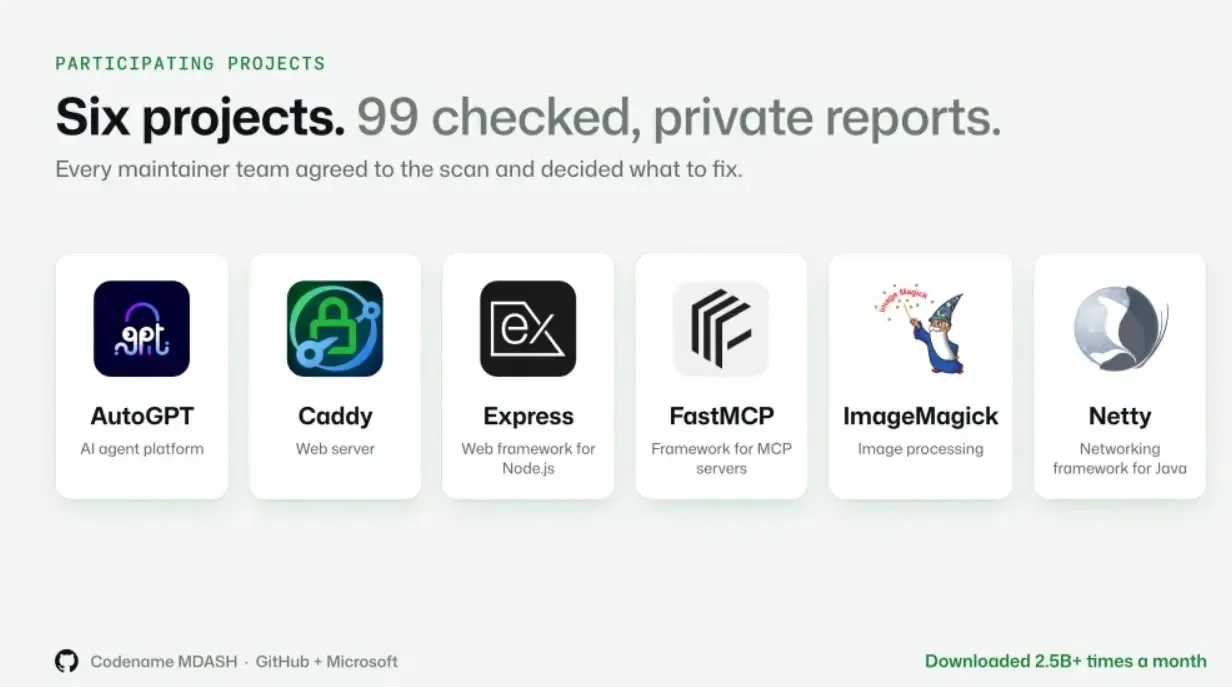
Theo thông tin từ GitHub vào ngày 17 tháng 11, các nhà bảo trì dự án đã thực hiện khắc phục 55 vấn đề tính đến ngày 15 tháng 11. Tuy nhiên, chỉ có 14 bản vá trong số đó đã được tích hợp vào các bản phát hành phần mềm chính thức. Các dự án tham gia vào chương trình GitHub Secure Open Source Fund bao gồm Caddy, AutoGPT, FastMCP, Netty, Express và ImageMagick.
Quy trình phân tích và xác minh lỗ hổng
Quy trình làm việc của Microsoft bắt đầu bằng việc sử dụng Codename MDASH để quét các dự án với phiên bản sớm của mô hình MAI Cyber. Công cụ này không chỉ phát hiện lỗi mà còn đề xuất các đoạn mã sửa lỗi cụ thể. Sau đó, một công cụ AI của GitHub Security Lab sẽ thực hiện lọc bỏ các báo cáo trùng lặp, loại bỏ các kết quả dương tính giả và ưu tiên các lỗ hổng có tác động cao.
Giai đoạn cuối cùng của quy trình là sự tham gia của bảy nhà nghiên cứu từ Microsoft FORGE Lab. Họ thực hiện rà soát thủ công các kết quả còn lại để đảm bảo tính chính xác trước khi gửi báo cáo tới các nhà phát triển dự án thông qua hệ thống báo cáo lỗ hổng riêng tư của GitHub.
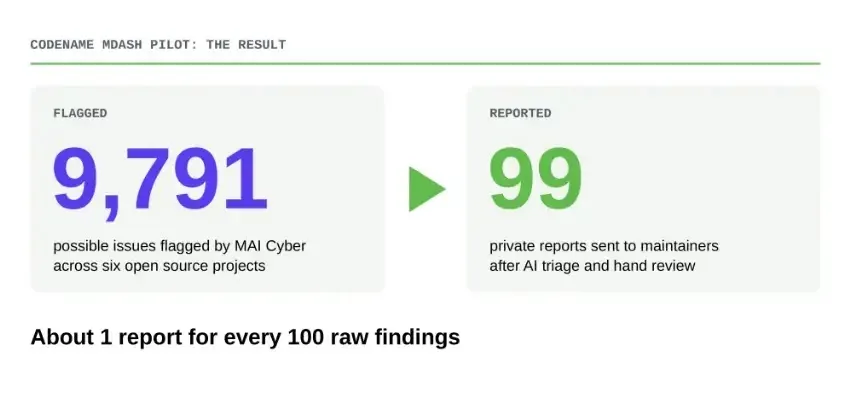
Các nhà bảo trì dự án có toàn quyền quyết định chấp nhận, sửa đổi hoặc thay thế các bản vá được đề xuất. Ví dụ, dự án Caddy đã khắc phục toàn bộ 22 lỗ hổng được báo cáo chỉ trong vòng một tuần. Trong khi đó, đội ngũ phát triển ImageMagick cũng nhận được 22 báo cáo và đã xử lý một trong số đó chỉ trong 15 phút nhờ vào sự rõ ràng của báo cáo kỹ thuật.
Bảng tổng hợp các dự án tham gia thí điểm
| Dự án | Số lượng báo cáo | Tình trạng xử lý |
|---|---|---|
| Caddy | 22 | Đã khắc phục hoàn toàn |
| ImageMagick | 22 | Đang xử lý |
| AutoGPT | Đang cập nhật | Đã triển khai bản vá |
Dự án AutoGPT cũng ghi nhận sự hiệu quả của quy trình này khi nhận được báo cáo về một kiểm tra bảo mật mới chỉ ba ngày sau khi tính năng đó được phát hành. Các nhà phát triển đã chủ động viết bản vá riêng và đưa vào sản xuất trong vòng chưa đầy một tuần. Điều này cho thấy sự kết hợp giữa AI và sự can thiệp của con người có thể rút ngắn đáng kể thời gian phản ứng với các mối đe dọa.
Khuyến nghị cho cộng đồng phát triển
Mặc dù kết quả ban đầu rất khả quan, các chuyên gia nhấn mạnh rằng đây mới chỉ là giai đoạn thử nghiệm trên quy mô nhỏ. Việc phát hiện lỗ hổng chỉ là bước đầu; quan trọng hơn là người dùng cuối phải cài đặt các bản cập nhật chứa bản vá. GitHub khuyến nghị các nhà phát triển sử dụng Dependabot để tự động nhận thông báo về các lỗ hổng đã biết trong các thư viện phụ thuộc.
Khi một thông báo bảo mật được xác minh và đưa vào GitHub Advisory Database, Dependabot sẽ thông báo cho các kho lưu trữ sử dụng gói bị ảnh hưởng. Các đội ngũ kỹ thuật sau đó có thể đối chiếu thông báo với phiên bản hiện tại của họ để xác nhận rằng bản cập nhật tiếp theo đã bao gồm bản vá cần thiết, từ đó giảm thiểu rủi ro bị khai thác bởi các tác nhân tấn công.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.