
Cảnh báo: Tin tặc khai thác thông tin đăng nhập VPN FortiGate để triển khai mã độc
Chiến dịch tấn công mới sử dụng thông tin đăng nhập VPN FortiGate bị đánh cắp để xâm nhập mạng doanh nghiệp, triển khai mã độc tùy chỉnh và ransomware Enigma.

- Phương thức tấn công: Kẻ tấn công sử dụng thông tin đăng nhập VPN FortiGate bị đánh cắp thông qua các kỹ thuật đoán mật khẩu, sử dụng tài khoản mặc định hoặc dữ liệu rò rỉ.
- Công cụ độc hại: Chiến dịch triển khai bộ công cụ viết bằng Go, Rust loader, stealer, công cụ HVNC và ransomware Enigma.
- Tác động: Cho phép kẻ tấn công truy cập mạng nội bộ, đánh cắp dữ liệu nhạy cảm và mã hóa tệp tin trên hệ thống nạn nhân.
- Khuyến nghị: Cần thiết lập xác thực đa yếu tố (MFA), thay đổi mật khẩu VPN và rà soát các tệp tin, tác vụ định kỳ bất thường.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng tinh vi, trong đó kẻ tấn công sử dụng thông tin đăng nhập VPN FortiGate bị đánh cắp để xâm nhập vào mạng lưới doanh nghiệp. Thay vì khai thác các lỗ hổng zero-day, kẻ tấn công tập trung vào việc tận dụng các tài khoản VPN yếu hoặc bị rò rỉ, cho phép chúng duy trì quyền truy cập ở cấp độ root vào hệ thống nạn nhân.
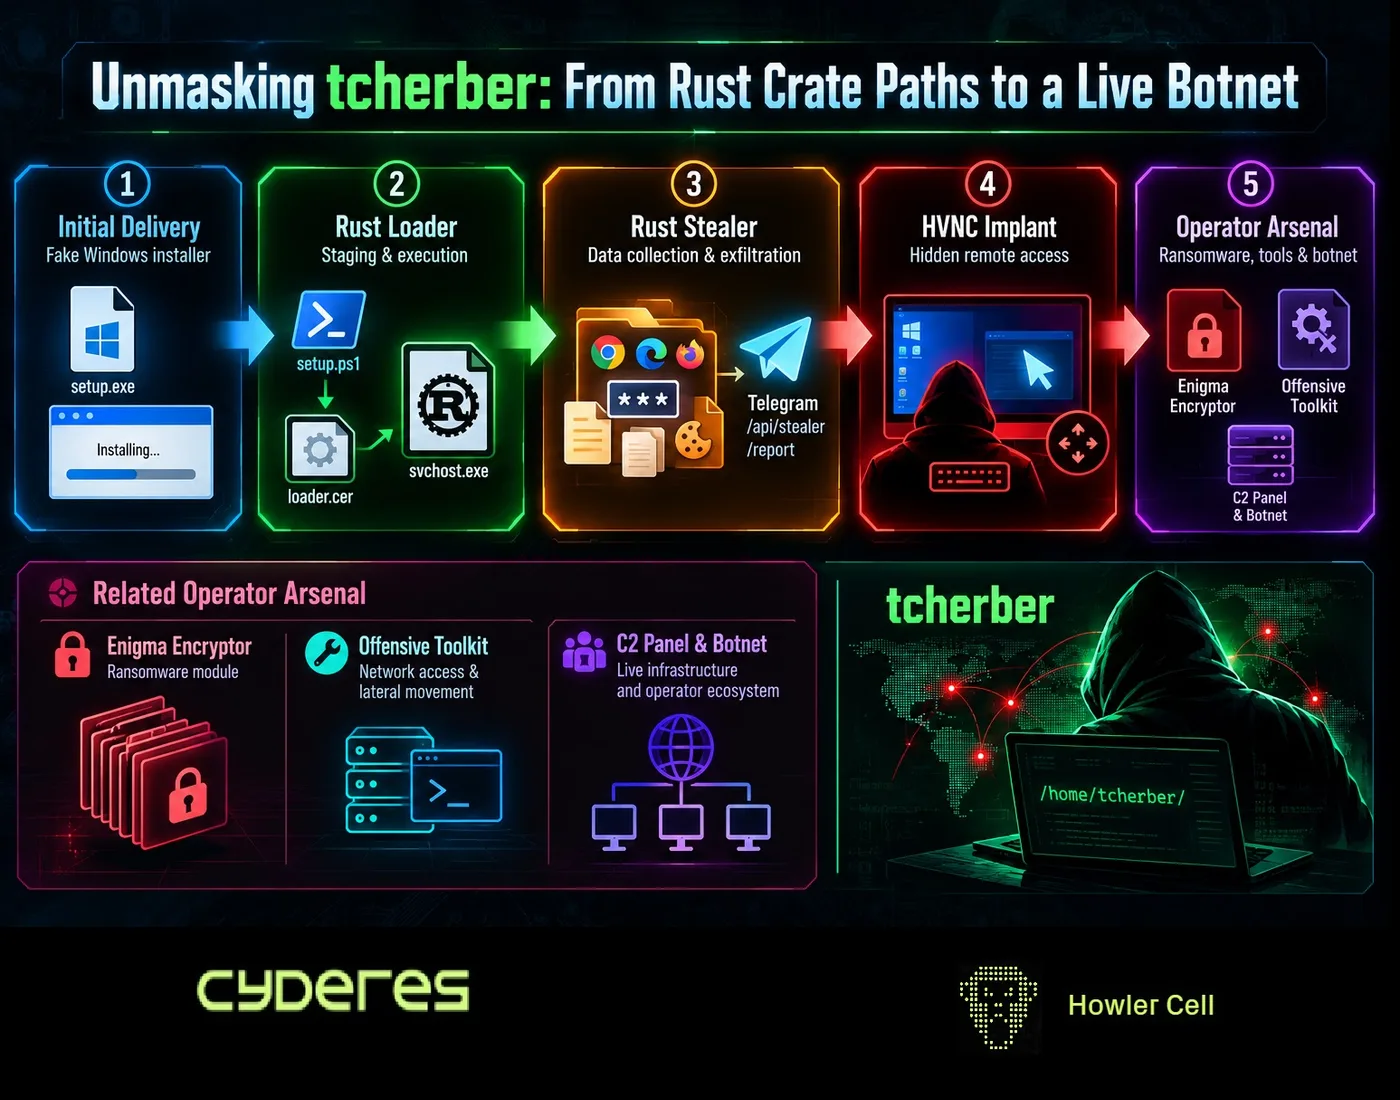
Theo phân tích từ các chuyên gia, kẻ tấn công được xác định với biệt danh 'tcherber' không chỉ bán quyền truy cập mà còn trực tiếp phát triển các công cụ độc hại tùy chỉnh. Chiến dịch này cho thấy sự nguy hiểm của việc quản lý mật khẩu yếu, khi một tài khoản VPN bị lộ có thể trở thành cửa ngõ cho các cuộc tấn công ransomware quy mô lớn.
Phân tích kỹ thuật bộ công cụ tấn công
Bộ công cụ được kẻ tấn công sử dụng chủ yếu được viết bằng ngôn ngữ Go, có khả năng tự động hóa quá trình trinh sát mạng nội bộ. Sau khi thiết lập đường hầm VPN, công cụ sẽ thực hiện các thao tác sau:
- Trinh sát mạng: Tự động ánh xạ các tuyến đường nội bộ và truy vấn Active Directory thông qua giao thức LDAP.
- Quét hệ thống: Liệt kê các chia sẻ SMB, quét cổng và kiểm tra tính hợp lệ của thông tin đăng nhập trên các máy trạm Windows.
- Hỗ trợ đa nền tảng: Ngoài FortiGate, bộ công cụ còn chứa các module hỗ trợ tấn công vào thiết bị SonicWall.
Đáng chú ý, các đoạn mã và thông báo trong bộ công cụ này được viết bằng tiếng Nga, cho thấy nguồn gốc hoặc sự liên kết của tác nhân đe dọa với các nhóm tội phạm mạng tại khu vực này.
Chuỗi lây nhiễm mã độc và kỹ thuật né tránh
Chuỗi tấn công bắt đầu bằng một tệp tin thực thi giả mạo bản cập nhật Windows (setup.exe). Khi được thực thi, nó sẽ triển khai một script PowerShell để thêm ổ đĩa C: vào danh sách loại trừ của Windows Defender, nhằm tránh bị phát hiện bởi các giải pháp bảo mật.
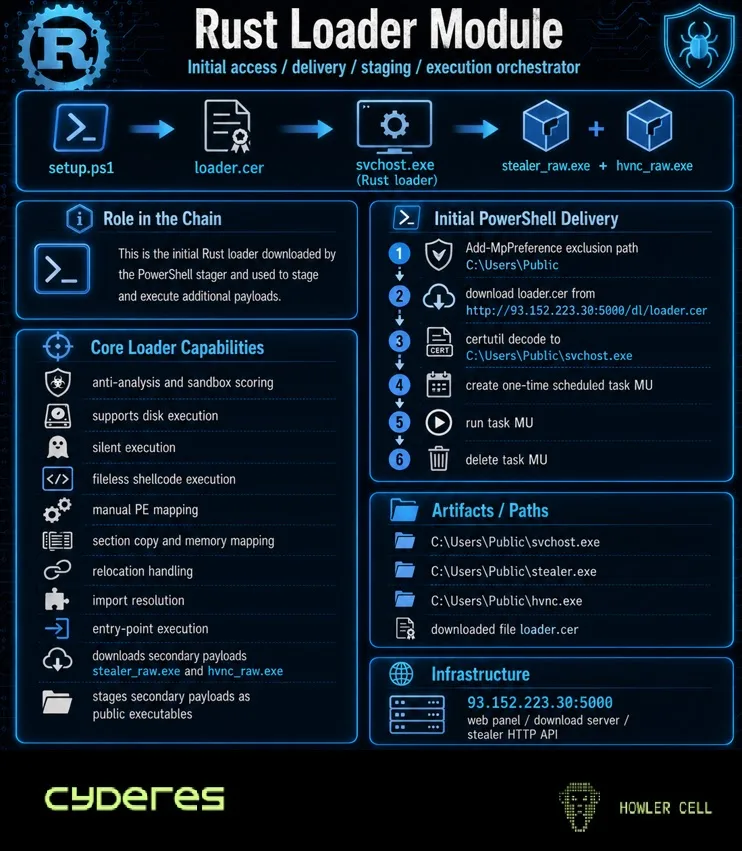
Sau khi vượt qua các bước kiểm tra môi trường sandbox, mã độc sẽ tải xuống các payload chính, bao gồm một trình đánh cắp dữ liệu (stealer) và một implant HVNC (Hidden Virtual Network Computing). Implant HVNC cho phép kẻ tấn công điều khiển trình duyệt của nạn nhân mà không bị phát hiện, đồng thời sử dụng mã hóa AES-256-GCM để bảo mật dữ liệu truyền tải về máy chủ C2.
Ransomware Enigma và các chỉ số IOCs
Ransomware Enigma được thiết kế để vô hiệu hóa các cơ chế phục hồi hệ thống, bao gồm việc xóa các bản sao lưu shadow copy và dừng các dịch vụ Hyper-V. Dưới đây là bảng tổng hợp các chỉ số thỏa hiệp (IOCs) quan trọng cần lưu ý:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | 6bddf59e2a5065255cfc90d2e2e66e3bfd4a7cbf4e0b6341b4da93b574cc4f53 | setup.exe (Dropper) |
| SHA-256 | abd43578b135df61f49844087af0b372ae10b2f27721ad6ba09710760ab0b240 | Enigma Ransomware |
| IP | 158.94.209.138 | Máy chủ điều khiển C2 Panel |
| IP | 93.152.223.30 | Máy chủ C2 chính |
⚠️ Cảnh báo quan trọng: Quản trị viên hệ thống cần ngay lập tức rà soát các tác vụ định kỳ (Scheduled Tasks) có tên 'S0', 'MU', 'Upd', 'WindowsUpdate' và kiểm tra khóa Registry 'SecurityHealth' trong nhánh Run để phát hiện dấu hiệu xâm nhập.
Khuyến nghị phòng thủ và Hardening
Để bảo vệ hạ tầng trước các cuộc tấn công sử dụng thông tin đăng nhập bị đánh cắp, các tổ chức cần thực hiện các biện pháp sau:
- Cấu hình xác thực: Bắt buộc triển khai xác thực đa yếu tố (MFA) cho tất cả các kết nối VPN từ xa.
- Quản lý tài khoản: Loại bỏ hoàn toàn các tài khoản mặc định trên thiết bị mạng và thực hiện chính sách thay đổi mật khẩu định kỳ.
- Giám sát log: Theo dõi chặt chẽ các phiên kết nối VPN kéo dài bất thường hoặc các kết nối từ các dải IP lạ.
- Cập nhật hệ thống: Đảm bảo các thiết bị edge được cập nhật firmware mới nhất và cấu hình tường lửa để chặn các IP C2 đã được xác định.
Việc tuân thủ các nguyên tắc bảo mật cơ bản như Zero Trust và giám sát liên tục là chìa khóa để ngăn chặn các chiến dịch tấn công dựa trên thông tin đăng nhập như đã phân tích ở trên. Tham khảo thêm thông tin chi tiết tại CISA về các hướng dẫn bảo mật thiết bị mạng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.