
Rò rỉ thông tin xác thực trên Docker Hub: Mối đe dọa từ bot tự động
Nghiên cứu mới chỉ ra rằng các bot tự động có thể khai thác thông tin xác thực AWS bị lộ trên Docker Hub chỉ trong vòng 8 giây, gây rủi ro nghiêm trọng cho hạ tầng đám mây.

- Tốc độ khai thác cực nhanh: Các bot tự động có khả năng phát hiện và sử dụng thông tin xác thực AWS bị lộ trong Docker Hub chỉ sau 7,86 giây.
- Cơ chế tấn công: Kẻ tấn công không cần chạy container mà quét trực tiếp các lớp (layers) của image để tìm kiếm các secret bị bỏ quên.
- Phạm vi ảnh hưởng: Không chỉ AWS, các khóa API của OpenAI và Anthropic cũng bị khai thác, dẫn đến việc tiêu tốn tài nguyên và chi phí của người dùng.
- Giải pháp phòng ngừa: Sử dụng Docker BuildKit secret mounts và thực hiện quét bảo mật image trước khi đẩy lên registry công cộng.
Trong một nghiên cứu thực nghiệm gần đây, các nhà nghiên cứu bảo mật đã chứng minh tốc độ đáng báo động của các chiến dịch tấn công tự động nhắm vào các kho lưu trữ container công cộng. Kết quả cho thấy, chỉ trong vòng 7,86 giây sau khi một image chứa thông tin xác thực AWS (AWS access key) được công bố trên Docker Hub, các bot đã thực hiện truy vấn thành công. Đây là một hồi chuông cảnh báo về việc quản lý các bí mật (secrets) trong quy trình phát triển phần mềm hiện đại.
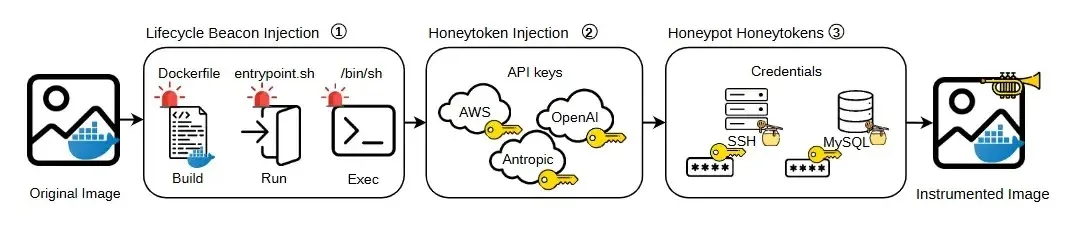
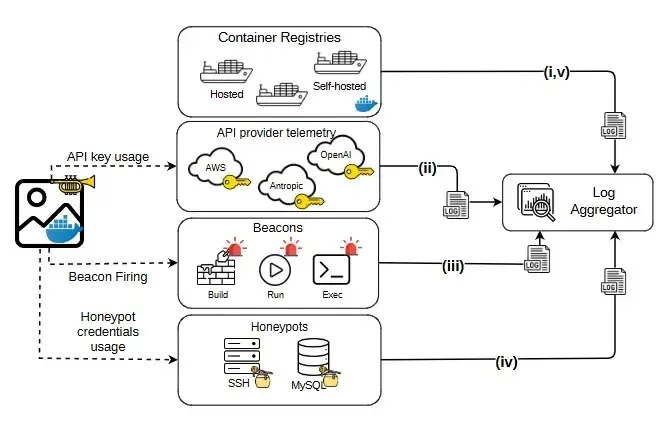
Phân tích cơ chế khai thác của bot tự động
Nhóm nghiên cứu đã thực hiện triển khai 300 image thử nghiệm trên tám registry công cộng trong vòng bốn tháng. Kết quả thu được từ 100 image đầu tiên trên Docker Hub cho thấy chúng đã bị tải xuống 58.819 lần. Các khóa AWS bên trong đã kích hoạt 66.321 yêu cầu từ 3.842 địa chỉ IP khác nhau. Điều đáng chú ý là không có dấu hiệu nào cho thấy các image này được thực thi, khẳng định rằng kẻ tấn công đang sử dụng các công cụ tự động để đọc trực tiếp các lớp (layers) của image.
Việc lưu trữ thông tin nhạy cảm trong các lớp của Docker image tạo ra một lỗ hổng bảo mật cố hữu. Ngay cả khi một tệp tin chứa secret bị xóa trong các bước build sau đó, nó vẫn tồn tại trong các lớp trước đó của image. Điều này giải thích tại sao việc giám sát các container đang chạy là không đủ để phát hiện các vụ rò rỉ này.
Bảng tổng hợp các loại dữ liệu bị khai thác
| Loại thực thể | Mức độ tác động | Mô tả hành vi |
|---|---|---|
| AWS Access Key | Nghiêm trọng | Liệt kê tài nguyên đám mây, sử dụng dịch vụ trả phí. |
| OpenAI API Key | Cao | Tiêu tốn hạn mức tín dụng (balance) của tài khoản. |
| Anthropic API Key | Cao | Sử dụng trái phép tài nguyên tính toán AI. |
| SSH/DB Credentials | Rất nghiêm trọng | Nguy cơ chiếm quyền điều khiển máy chủ và dữ liệu. |
Khuyến nghị phòng thủ và Hardening hệ thống
Để giảm thiểu rủi ro từ việc lộ thông tin xác thực trong container, các kỹ sư DevOps và đội ngũ bảo mật cần tuân thủ các quy tắc nghiêm ngặt sau đây:
- Quét bảo mật toàn diện: Thực hiện quét image sau khi build, bao gồm cả việc kiểm tra các lớp và metadata, thay vì chỉ kiểm tra mã nguồn.
- Sử dụng Docker BuildKit: Sử dụng tính năng
--secretđể gắn các thông tin xác thực chỉ trong quá trình build, tránh lưu trữ trongDockerfilethông quaARGhoặcENV. - Cấp quyền tối thiểu: Đối với các ứng dụng chạy trên AWS, hãy ưu tiên sử dụng IAM Roles để cấp quyền tạm thời thay vì sử dụng các khóa truy cập cố định.
- Xử lý sự cố kịp thời: Nếu phát hiện khóa đã bị lộ, cần vô hiệu hóa ngay lập tức và thay thế bằng khóa mới. Việc xóa image trên registry không đồng nghĩa với việc khóa đó đã bị vô hiệu hóa trên hệ thống của kẻ tấn công.
Việc tích hợp các công cụ kiểm tra bảo mật vào quy trình CI/CD là bước đi quan trọng nhất. Bằng cách chặn việc đẩy image lên registry nếu phát hiện secret, các tổ chức có thể ngăn chặn rò rỉ dữ liệu ngay từ giai đoạn phát triển. Để tìm hiểu thêm về các tiêu chuẩn bảo mật container, bạn có thể tham khảo tài liệu từ CISA về bảo mật hạ tầng đám mây.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.