
Phân tích nghi vấn nhóm Ransomware The Gentlemen tấn công NVIDIA
Nhóm ransomware The Gentlemen vừa đưa NVIDIA vào danh sách mục tiêu trên trang web rò rỉ dữ liệu, tuy nhiên các bằng chứng kỹ thuật xác thực vụ tấn công vẫn còn bỏ ngỏ.

- Nghi vấn tấn công: Nhóm ransomware The Gentlemen đã liệt kê NVIDIA trên trang web rò rỉ dữ liệu vào ngày 18/11/2026, tạo ra một làn sóng lo ngại về an ninh mạng.
- Thiếu bằng chứng xác thực: Hiện tại, không có tệp tin mẫu (sample files) hoặc bằng chứng kỹ thuật nào chứng minh hệ thống của NVIDIA đã bị xâm nhập hoặc dữ liệu bị đánh cắp.
- Cơ chế đe dọa: Nhóm này sử dụng chiến thuật đếm ngược 237 giờ và yêu cầu đàm phán qua dịch vụ Tox, một phương thức điển hình của các nhóm tội phạm mạng tống tiền.
- Khuyến nghị thận trọng: Các tổ chức cần theo dõi sát sao các chỉ số IOCs nếu có và chờ đợi thông báo chính thức từ phía doanh nghiệp trước khi đưa ra kết luận về vụ việc.
Vào ngày 18 tháng 11 năm 2026, nhóm ransomware khét tiếng The Gentlemen đã công khai liệt kê NVIDIA trên trang web rò rỉ dữ liệu (leak site) của chúng trên dark web. Tuy nhiên, các chuyên gia an ninh mạng lưu ý rằng bài đăng này hiện chỉ dừng lại ở mức độ đe dọa, thiếu các bằng chứng kỹ thuật xác thực việc nhóm này đã thực sự xâm nhập thành công vào hệ thống của nhà sản xuất chip hàng đầu thế giới.
Phân tích chi tiết về danh sách ransomware NVIDIA
Thông tin được đăng tải bao gồm một đồng hồ đếm ngược, các tham chiếu đến quá trình đàm phán tiền chuộc, nhưng hoàn toàn vắng bóng các tệp tin mẫu để chứng minh quyền truy cập dữ liệu. NVIDIA hiện chưa đưa ra bất kỳ xác nhận công khai nào về một vụ vi phạm dữ liệu (data breach), và cũng không có bằng chứng xác thực nào cho thấy dữ liệu nội bộ đã bị đánh cắp hoặc hệ thống bị mã hóa.
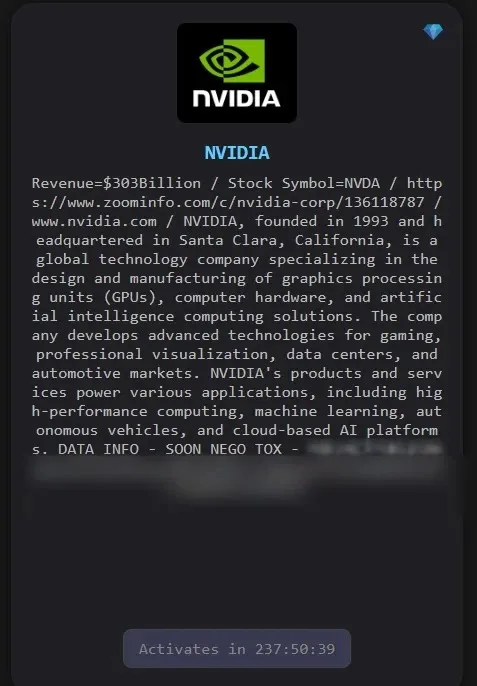
Hình ảnh được chụp lại từ trang web của nhóm tội phạm hiển thị logo của NVIDIA, mã cổ phiếu NVDA và con số doanh thu 303 tỷ USD mà không nêu rõ kỳ báo cáo. Ngoài ra, dòng chữ 'DATA INFO – SOON' cùng với tham chiếu đến Tox, một dịch vụ nhắn tin mã hóa, cho thấy nhóm này đang cố gắng gây áp lực tâm lý lên nạn nhân. Đồng hồ đếm ngược được thiết lập ở mức 237 giờ, 50 phút và 39 giây, tương đương với khoảng 10 ngày, nhưng không có thông tin cụ thể về hành động tiếp theo khi bộ đếm về không.
Đánh giá khả năng xâm nhập hệ thống
Các chi tiết về công ty trong bài đăng không đủ để cấu thành bằng chứng về việc truy cập vào mạng nội bộ. Hình ảnh không chỉ ra được hệ thống nào đã bị xâm nhập, loại tệp tin nào đang bị nắm giữ, hoặc thời điểm xảy ra vụ tấn công. Nếu không có các bằng chứng này, rất khó để xác định liệu tuyên bố này có liên quan đến hệ thống của NVIDIA, một bên thứ ba, hay chỉ là một chiêu trò giả mạo.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Nhóm tấn công | The Gentlemen | Nhóm ransomware-as-a-service (RaaS) |
| Dịch vụ liên lạc | Tox | Sử dụng để đàm phán tiền chuộc |
| Trạng thái | Pending | Đang chờ xác thực từ các tracker |
Hồ sơ hoạt động của nhóm The Gentlemen
Nhóm The Gentlemen xuất hiện từ năm 2025 và vận hành theo mô hình ransomware-as-a-service (RaaS), cho phép các đối tác (affiliates) sử dụng công cụ của nhóm để thực hiện các cuộc tấn công. Theo các báo cáo trước đây, nhóm này áp dụng chiến thuật tống tiền kép (double extortion): đánh cắp dữ liệu và đe dọa công khai chúng, đồng thời mã hóa các tệp tin trên hệ thống nạn nhân. Tuy nhiên, lịch sử hoạt động này không khẳng định rằng các hành vi tương tự đã xảy ra tại NVIDIA.
Các phân tích trước đây từ Sophos về 15 sự cố liên quan đến nhóm này cho thấy, trong một số trường hợp, kẻ tấn công đã vô hiệu hóa các công cụ bảo mật điểm cuối (endpoint security) và dịch vụ sao lưu trước khi tiến hành mã hóa hệ thống trong vòng chưa đầy 24 giờ sau khi giành quyền truy cập. Đây là những phát hiện về các cuộc tấn công trong quá khứ, không phải là bằng chứng kỹ thuật cho tuyên bố hiện tại đối với NVIDIA.
Giám sát và phản ứng trước các mối đe dọa
Trình theo dõi ransomware Breach House đã lập chỉ mục danh sách NVIDIA vào ngày 18 tháng 11 và đánh dấu trạng thái rò rỉ là 'pending' (đang chờ xử lý). Hồ sơ này chỉ ghi lại thời điểm xuất hiện của tuyên bố, không xác nhận việc nhóm này đã truy cập vào hệ thống của NVIDIA. Sự kiện này cũng diễn ra ngay sau thông báo ngày 12 tháng 11 của NVIDIA về việc Giám đốc Tài chính Colette Kress sẽ giữ chức CEO tạm quyền sau khi đồng sáng lập Jensen Huang từ chức. Hiện tại, không có bằng chứng nào liên kết sự thay đổi nhân sự cấp cao này với tuyên bố ransomware.
⚠️ Cảnh báo quan trọng: Việc công bố dữ liệu hoặc tệp tin được xác minh độc lập là yếu tố then chốt để xác định liệu dữ liệu có thực sự bị đánh cắp hay không. Ngay cả khi có tệp tin mẫu, nó cũng không tự chứng minh được phương thức xâm nhập hoặc việc ransomware đã thực sự chạy trên hệ thống của công ty. Cho đến khi có bằng chứng xác thực, đồng hồ đếm ngược chỉ nên được coi là một thời hạn do nhóm tội phạm đặt ra nhằm mục đích gây áp lực.
Các tổ chức cần duy trì cảnh giác cao độ, thực hiện kiểm tra nhật ký hệ thống (log analysis) và đảm bảo các giải pháp EDR/XDR được cấu hình đúng để phát hiện các hành vi bất thường. Việc theo dõi các chỉ số IOCs từ các nguồn uy tín như CISA là cần thiết để bảo vệ hạ tầng trước các chiến dịch tấn công mạng tiềm ẩn.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.