
Cảnh báo chiến dịch gián điệp mạng sử dụng GravityRAT mạo danh các tập đoàn quốc phòng
Các nhóm tin tặc đang lợi dụng danh tiếng của các tập đoàn quốc phòng lớn để phát tán mã độc gián điệp GravityRAT thông qua các trang web tuyển dụng giả mạo.

- Chiến dịch tinh vi: Tin tặc mạo danh các tập đoàn quốc phòng hàng đầu như Lockheed Martin, Airbus và BAE Systems để lừa đảo người tìm việc.
- Mã độc đa nền tảng: GravityRAT đã phát triển từ công cụ Windows sang Android và macOS, với khả năng đánh cắp tin nhắn, vị trí và dữ liệu nhạy cảm.
- Dấu hiệu nhận biết: Các ứng dụng được phân phối qua hình thức sideloading thay vì cửa hàng ứng dụng chính thức, kèm theo các yêu cầu cài đặt tệp APK đáng ngờ.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng có chủ đích, trong đó các đối tượng đe dọa sử dụng logo của các tập đoàn quốc phòng và hàng không vũ trụ lớn để tạo ra các trang web tuyển dụng giả mạo. Mục tiêu chính của chiến dịch này là phát tán mã độc gián điệp GravityRAT, một loại mã độc có khả năng đánh cắp thông tin nhạy cảm từ thiết bị của nạn nhân.
Chiến dịch mạo danh các tập đoàn quốc phòng
Trang web giả mạo có tên gọi 'Global Recruiter' hứa hẹn kết nối ứng viên với các nhà tuyển dụng quốc tế. Để tăng tính thuyết phục, trang web này hiển thị logo của nhiều thương hiệu danh tiếng như Thales, Rheinmetall, Northrop Grumman, Saab, Rolls-Royce và Safran. Cần lưu ý rằng việc sử dụng logo này chỉ là chiêu trò lừa đảo, không có bằng chứng cho thấy các công ty này bị xâm nhập hệ thống.
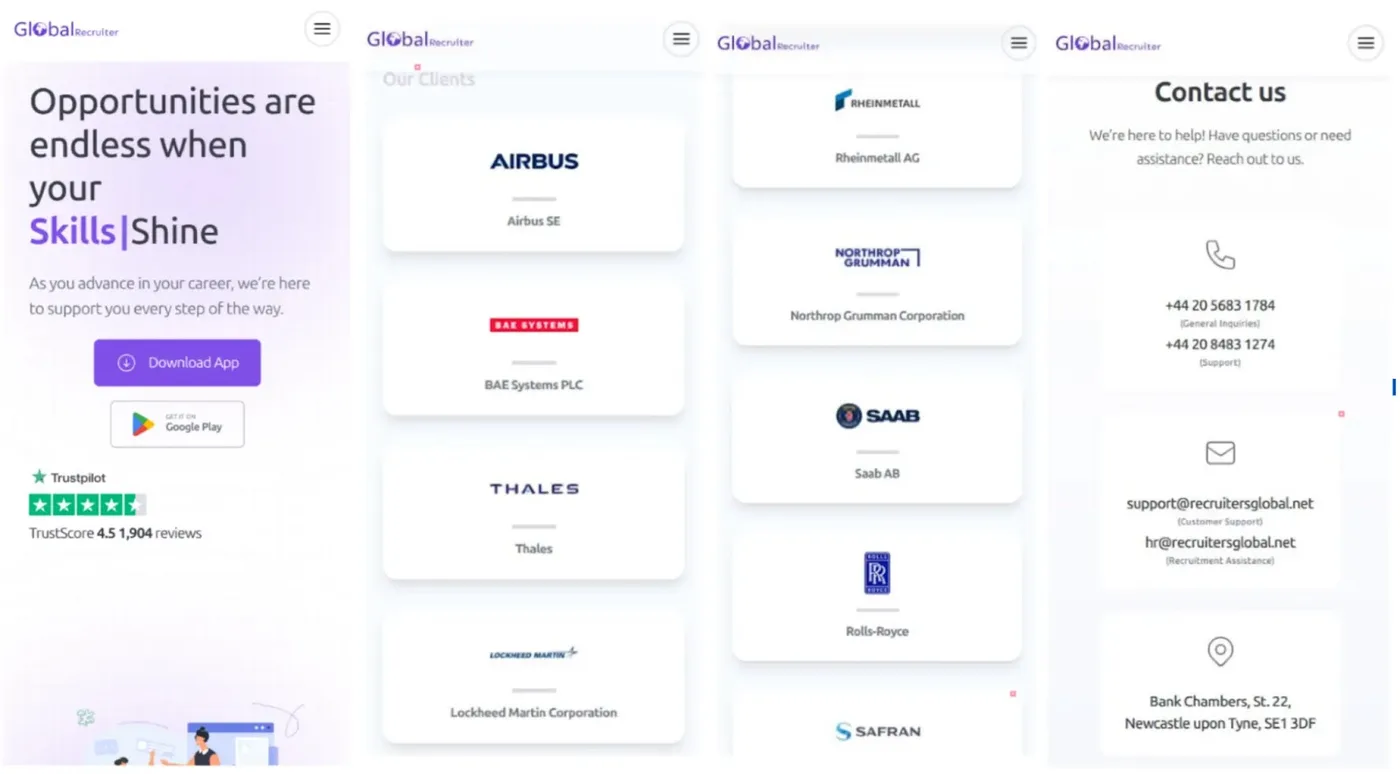
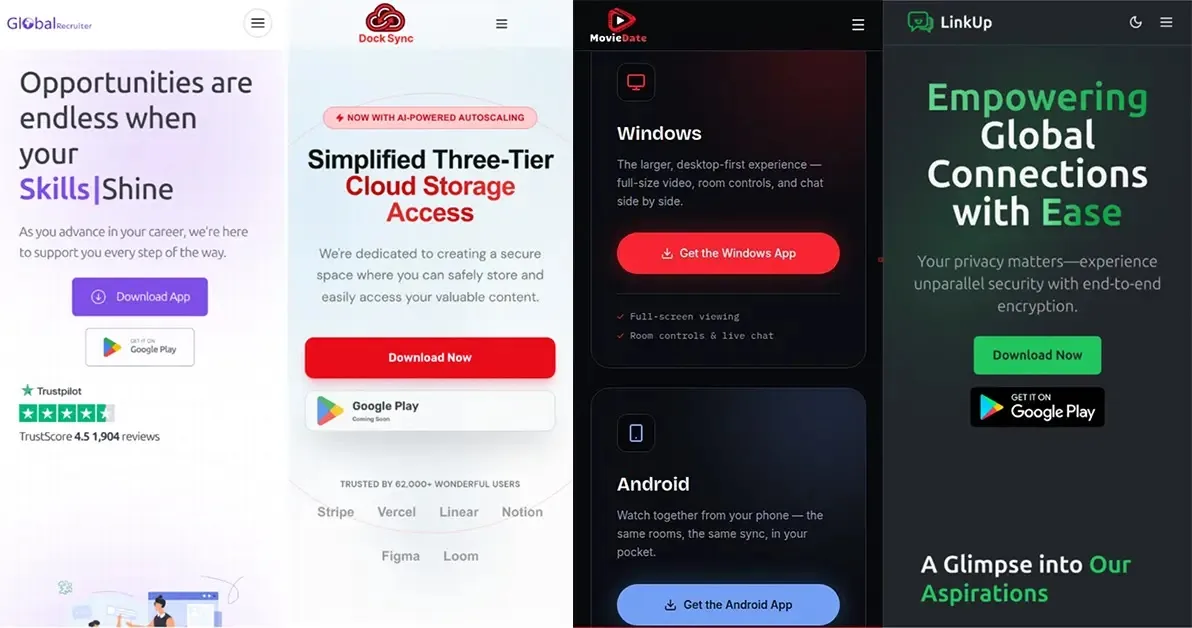
Chiến dịch này tập trung vào đối tượng là những người đang tìm kiếm cơ hội việc làm tại các nhà thầu quốc phòng nước ngoài, đặc biệt là tại khu vực Ấn Độ. Mã độc được phân phối dưới dạng tệp GlobalRecruiters.apk với tên gói com.resumee.resumebuilder. Khi người dùng truy cập, nút 'Google Play' trên trang web không dẫn đến cửa hàng ứng dụng chính thức mà thay vào đó là một cửa sổ bật lên yêu cầu người dùng tải xuống tệp tin trực tiếp, một kỹ thuật được gọi là sideloading.
Phân tích kỹ thuật và khả năng của GravityRAT
GravityRAT có khả năng thu thập dữ liệu đa dạng và tải lên máy chủ điều khiển (C2) theo chu kỳ từ 1 đến 30 phút. Các dữ liệu bị đánh cắp bao gồm danh bạ, nhật ký cuộc gọi, tin nhắn SMS, tọa độ GPS, tài liệu, ảnh, tệp âm thanh và thông tin phần cứng như IMEI. Đặc biệt, mã độc này còn nhắm mục tiêu vào các tệp sao lưu WhatsApp được mã hóa với các phần mở rộng như .crypt12, .crypt13, .crypt14, .crypt18 và .crypt32.
Ngoài phiên bản Android, các nhà nghiên cứu còn phát hiện một biến thể trên Windows có tên là DropDeckX. Công cụ này được quảng cáo là một tiện ích lưu trữ đám mây nhưng thực chất có khả năng thu thập thông tin xác thực, thông tin hệ thống và duy trì sự hiện diện trên thiết bị thông qua Windows Task Scheduler để tải xuống thêm các thành phần mã độc khác.
⚠️ Cảnh báo quan trọng: Người dùng tuyệt đối không cài đặt các ứng dụng từ nguồn không xác định. Mọi yêu cầu cài đặt tệp tin ngoài cửa hàng ứng dụng chính thức trong quá trình tìm việc làm đều là dấu hiệu cảnh báo rủi ro bảo mật nghiêm trọng.
Chỉ số IOCs và khuyến nghị phòng thủ
Dựa trên báo cáo từ các chuyên gia an ninh mạng, các tổ chức cần rà soát hệ thống để phát hiện các dấu hiệu xâm nhập dựa trên danh sách chỉ số IOCs dưới đây:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-1 | ce2ce25cbe461af221cf215b3c67bf531cf74855 | Mã băm tệp tin độc hại |
| SHA-1 | 1567801b0614d814ea681867891d2fb4c68a5f3b | Mã băm tệp tin độc hại |
| SHA-1 | 4b1c78f35510f77d896014cabbed8bfd3c5a4fdf | Mã băm tệp tin độc hại |
| Domain | recruitersglobal[.]net | Máy chủ điều khiển/Phân phối |
| Domain | dropdeckx[.]com | Máy chủ điều khiển DropDeckX |
| Android Package | com.resumee.resumebuilder | Gói ứng dụng độc hại |
Để bảo vệ hệ thống, các đội ngũ SOC cần thực hiện các bước sau: 1. Kiểm tra danh sách ứng dụng đã cài đặt trên thiết bị di động của nhân viên. 2. Chặn các tên miền độc hại đã được liệt kê trong danh sách IOCs tại tường lửa mạng. 3. Thực hiện quét mã băm (Hash) trên các thiết bị đầu cuối để phát hiện sự hiện diện của các tệp tin liên quan. Thông tin chi tiết về các kỹ thuật tấn công có thể tham khảo thêm tại MITRE ATT&CK.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.