Cảnh báo chiến dịch gián điệp mạng sử dụng GravityRAT mạo danh các tập đoàn quốc phòng
Các nhóm tin tặc đang lợi dụng danh tiếng của các tập đoàn quốc phòng lớn để phát tán mã độc gián điệp GravityRAT thông qua các trang web tuyển dụng giả mạo.
Tập hợp các bài viết, chuyên đề và phân tích an toàn thông tin được gắn nhãn #Android.
Các nhóm tin tặc đang lợi dụng danh tiếng của các tập đoàn quốc phòng lớn để phát tán mã độc gián điệp GravityRAT thông qua các trang web tuyển dụng giả mạo.
Các nhà nghiên cứu bảo mật vừa phát hiện lỗ hổng GhostMap trên Android, cho phép tệp tin APK được chế tạo đặc biệt gây ra vòng lặp khởi động vô hạn mà không cần quyền truy cập.
Google vừa phát hành bản cập nhật bảo mật tháng 11/2026 cho Android, khắc phục hơn 200 lỗ hổng, trong đó có các lỗi RCE zero-click nguy hiểm trên Framework và System.
Google vừa phối hợp cùng các đối tác quốc tế triệt phá mạng lưới botnet XCPE, vốn lây nhiễm hơn 1,3 triệu thiết bị Android thông qua mã độc cài sẵn từ nhà sản xuất.
Phát hiện lỗ hổng zero-click trên Android cho phép kẻ tấn công làm treo dịch vụ điện thoại chỉ bằng một tin nhắn SMS độc hại, gây gián đoạn liên lạc nghiêm trọng.
Việc Claude Code phát hiện hàng trăm nghìn tệp tin trong thư mục ẩn trên Android đặt ra nhiều câu hỏi về cơ chế quản lý bộ nhớ đệm và quyền riêng tư dữ liệu.
Phát hiện lỗ hổng nghiêm trọng CVE-2026-80097 trong Microsoft Authenticator cho Android, cho phép ứng dụng độc hại đánh cắp token truy cập mà không cần quyền đặc biệt.
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch Midnight Mimosa, trong đó hàng nghìn thiết bị Android giá rẻ bị cài sẵn mã độc ở cấp độ firmware, cho phép kẻ tấn công chiếm quyền điều khiển hệ thống.
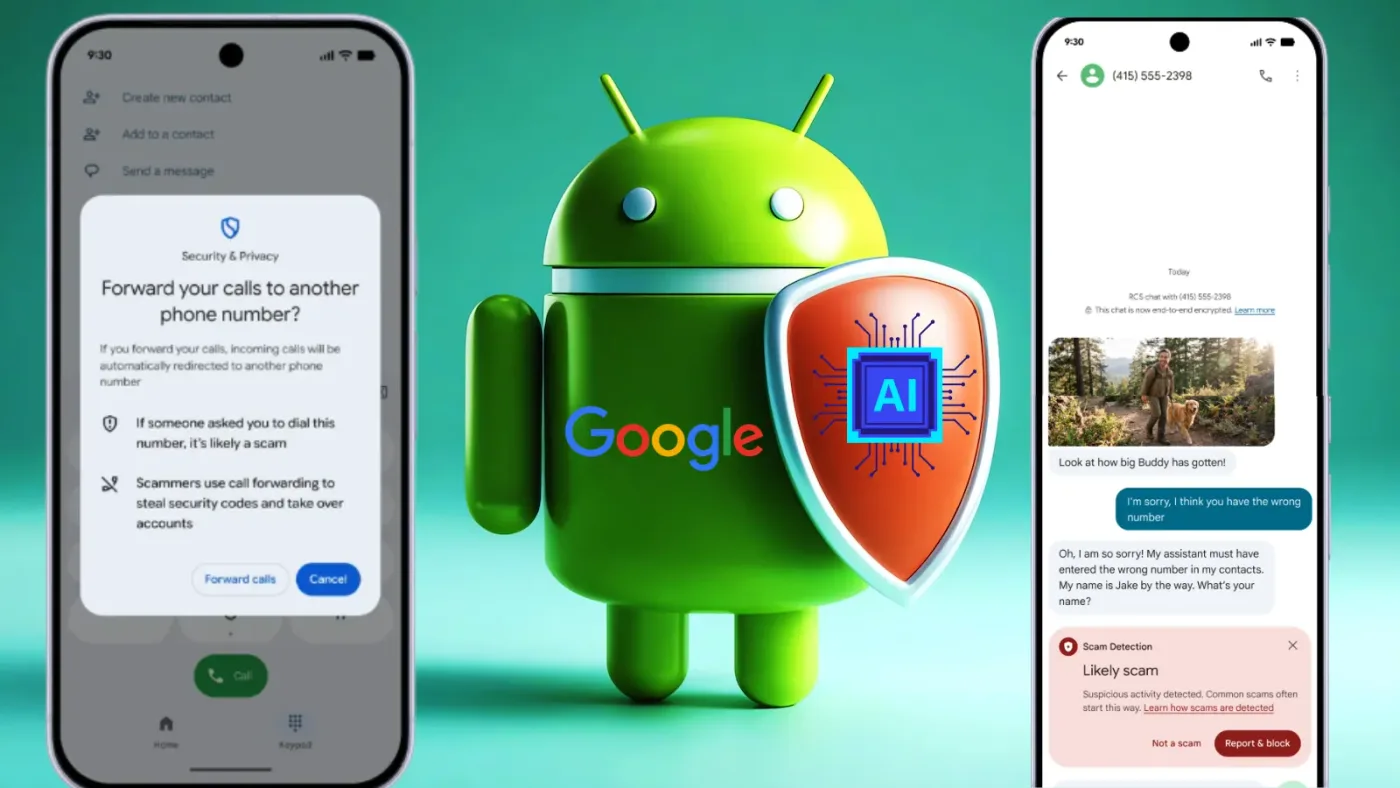
Google vừa công bố bộ tính năng bảo mật AI mới trên Android nhằm ngăn chặn các cuộc gọi lừa đảo, tin nhắn phishing và đánh cắp mã OTP thông qua phân tích hành vi thời gian thực.
YuanKong là một Trojan truy cập từ xa (RAT) trên Android mới được phát hiện, sử dụng tính năng Accessibility để chiếm quyền điều khiển và đánh cắp thông tin tài chính nhạy cảm.