Google triệt phá mạng lưới botnet XCPE trên 1,3 triệu thiết bị Android
Google vừa phối hợp cùng các đối tác quốc tế triệt phá mạng lưới botnet XCPE, vốn lây nhiễm hơn 1,3 triệu thiết bị Android thông qua mã độc cài sẵn từ nhà sản xuất.

- Triệt phá quy mô lớn: Google đã vô hiệu hóa thành công mạng lưới botnet XCPE, ảnh hưởng đến hơn 1,3 triệu thiết bị set-top box trên toàn cầu.
- Nguồn gốc mã độc: Mã độc được xác định cài đặt sẵn trong firmware bởi Videostrong Technology, cho phép kẻ tấn công chiếm quyền điều khiển hệ thống.
- Cơ chế lây nhiễm: Sử dụng phân vùng /oem/ để duy trì sự hiện diện dai dẳng, vượt qua các cơ chế kiểm tra bảo mật thông thường.
- Hành động pháp lý: Google đã cấm Videostrong sản xuất các thiết bị Android được chứng nhận và phối hợp với các cơ quan thực thi pháp luật quốc tế để đánh sập hạ tầng C2.
Trong một chiến dịch phối hợp quy mô lớn, Google cùng các đối tác an ninh mạng đã chính thức triệt phá mạng lưới botnet XCPE, một mối đe dọa mạng nghiêm trọng đã xâm nhập vào hơn 1,3 triệu thiết bị set-top box. Theo báo cáo kỹ thuật, chiến dịch này có liên quan trực tiếp đến Videostrong Technology, một nhà sản xuất thiết bị Android bị cáo buộc cố tình tích hợp backdoor vào firmware để trục lợi bất chính.
Phân tích kiến trúc kỹ thuật của Botnet XCPE
Mã độc được định danh là x.cpe hoặc com.oemservice, được thiết kế để chạy với đặc quyền hệ thống (system privileges) ngay từ khi thiết bị khởi động. Điểm nguy hiểm nhất của biến thể này là khả năng duy trì sự hiện diện (persistence) cực kỳ cao; việc gỡ bỏ gói ứng dụng thông thường không thể loại bỏ hoàn toàn mã độc vì nó có khả năng tự tái cài đặt từ phân vùng /oem/ sau mỗi lần khởi động lại.
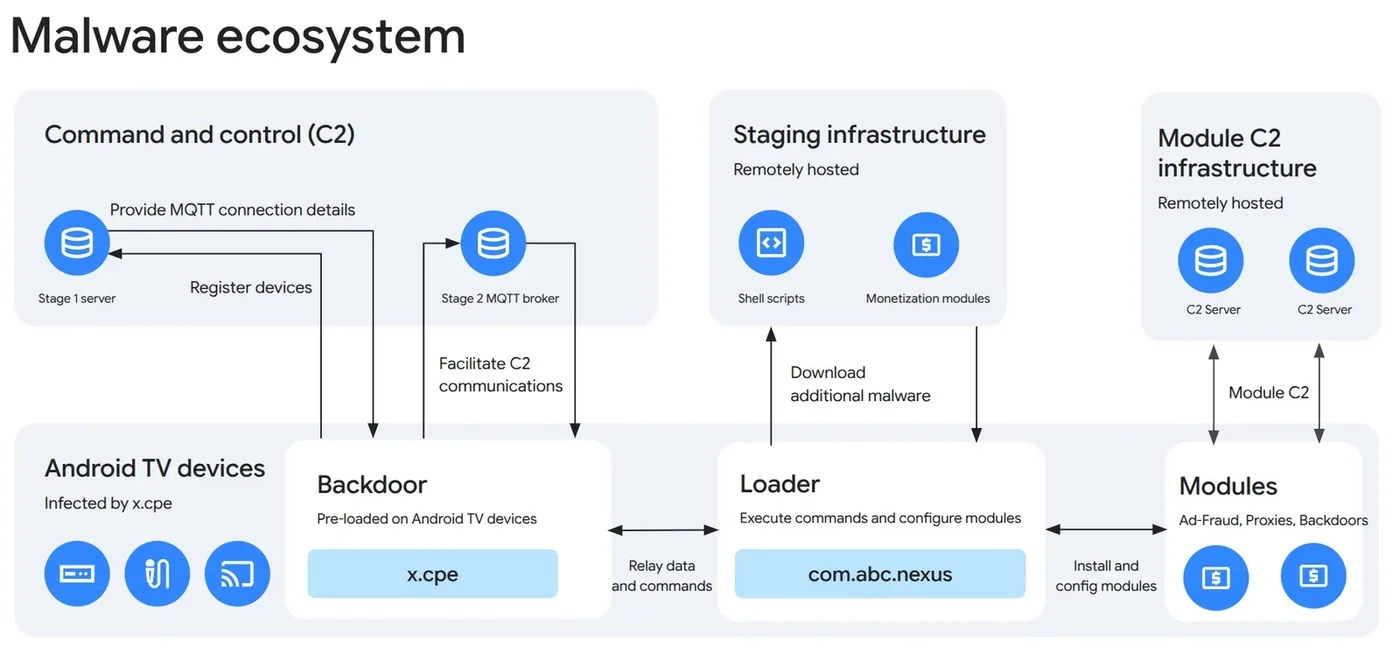
Kiến trúc của XCPE được thiết kế theo mô hình ba giai đoạn, giúp tách biệt hoàn toàn giữa việc nhận lệnh điều khiển từ xa và thực thi các hành vi độc hại. Backdoor chính đóng vai trò trung gian, chuyển tiếp các chỉ thị đến com.abc.nexus, một trình tải (loader) chịu trách nhiệm cấu hình các module phụ trợ của kẻ tấn công.
Cơ chế vận hành và hạ tầng điều khiển
Các module này biến thiết bị của người dùng thành các điểm thoát proxy (proxy exit points), tạo lưu lượng truy cập quảng cáo giả mạo hoặc cài đặt thêm các backdoor khác. Việc phân tách chức năng này giúp kẻ tấn công che giấu hành vi độc hại khỏi các công cụ giám sát truyền thống. Dưới đây là bảng tổng hợp các chỉ số kỹ thuật liên quan đến hạ tầng C2 của XCPE:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Giao thức C2 | MQTT | Giao thức nhắn tin nhẹ, khó bị phát hiện bởi các hệ thống IDS thông thường. |
| Domain C2 | mqtt.szbboys[.]com | Máy chủ điều khiển chính cho các lệnh từ xa. |
| Cổng kết nối | 3885–3887 | Dải cổng được sử dụng để duy trì kết nối liên tục với botnet. |
Kẻ tấn công có khả năng thực hiện các hành vi xâm nhập sâu như: cài đặt ứng dụng âm thầm, thực thi lệnh shell, chụp ảnh màn hình và kiểm tra cấu trúc mạng nội bộ. Ngoài ra, mã độc còn có khả năng vô hiệu hóa Google Play Protect để tránh bị phát hiện và ngăn chặn bởi các cơ chế bảo mật mặc định của Android.
Mở rộng phạm vi xử lý và tác động toàn cầu
Chiến dịch triệt phá không chỉ dừng lại ở XCPE mà còn mở rộng sang các hạ tầng liên quan. Google đã phối hợp chặt chẽ với Cơ quan Cảnh sát Quốc gia Nhật Bản, Lumen, HUMAN Security, Plume, Synthient và TrendAI để nhắm mục tiêu vào các máy chủ điều khiển phục vụ hơn một chục dòng mã độc liên kết khác. Ước tính, hành động này đã cắt đứt quyền truy cập của kẻ tấn công vào ít nhất 10 triệu thiết bị bị xâm nhập khác.
⚠️ Cảnh báo quan trọng: Mặc dù hạ tầng điều khiển đã bị đánh sập, các thiết bị đã bị nhiễm mã độc vẫn tiềm ẩn rủi ro bảo mật. Người dùng cần kiểm tra tính toàn vẹn của firmware và ưu tiên sử dụng các thiết bị từ các nhà sản xuất uy tín có chứng nhận của Google.
Sự cố này một lần nữa nhấn mạnh rủi ro từ các thiết bị phần cứng kết nối (IoT) không được kiểm soát chặt chẽ. Ngoài các thiết bị Android TV, các nhà nghiên cứu còn phát hiện mã độc trên thiết bị y tế từ xa, máy hát karaoke và các bảng hiệu kỹ thuật số. Google hiện đã thay đổi quy trình đánh giá thiết bị và cải thiện các kiểm tra tính toàn vẹn của firmware để ngăn chặn các kịch bản tương tự trong tương lai.
Để bảo vệ hệ thống, các chuyên gia khuyến nghị người dùng nên tuân thủ các nguyên tắc: chỉ cài đặt ứng dụng từ các nguồn tin cậy, luôn bật Google Play Protect và tuyệt đối không sử dụng các ứng dụng cung cấp thanh toán để chia sẻ băng thông không sử dụng, vì đây thường là vector lây nhiễm phổ biến cho các mạng lưới botnet proxy.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan