Cảnh báo tấn công mạng qua Microsoft Teams: Kỹ thuật Social Engineering và lạm dụng AD CS
Các nhà nghiên cứu bảo mật cảnh báo về chiến dịch tấn công mạng sử dụng Microsoft Teams để giả mạo bộ phận hỗ trợ kỹ thuật, nhằm chiếm quyền điều khiển máy trạm và khai thác AD CS.

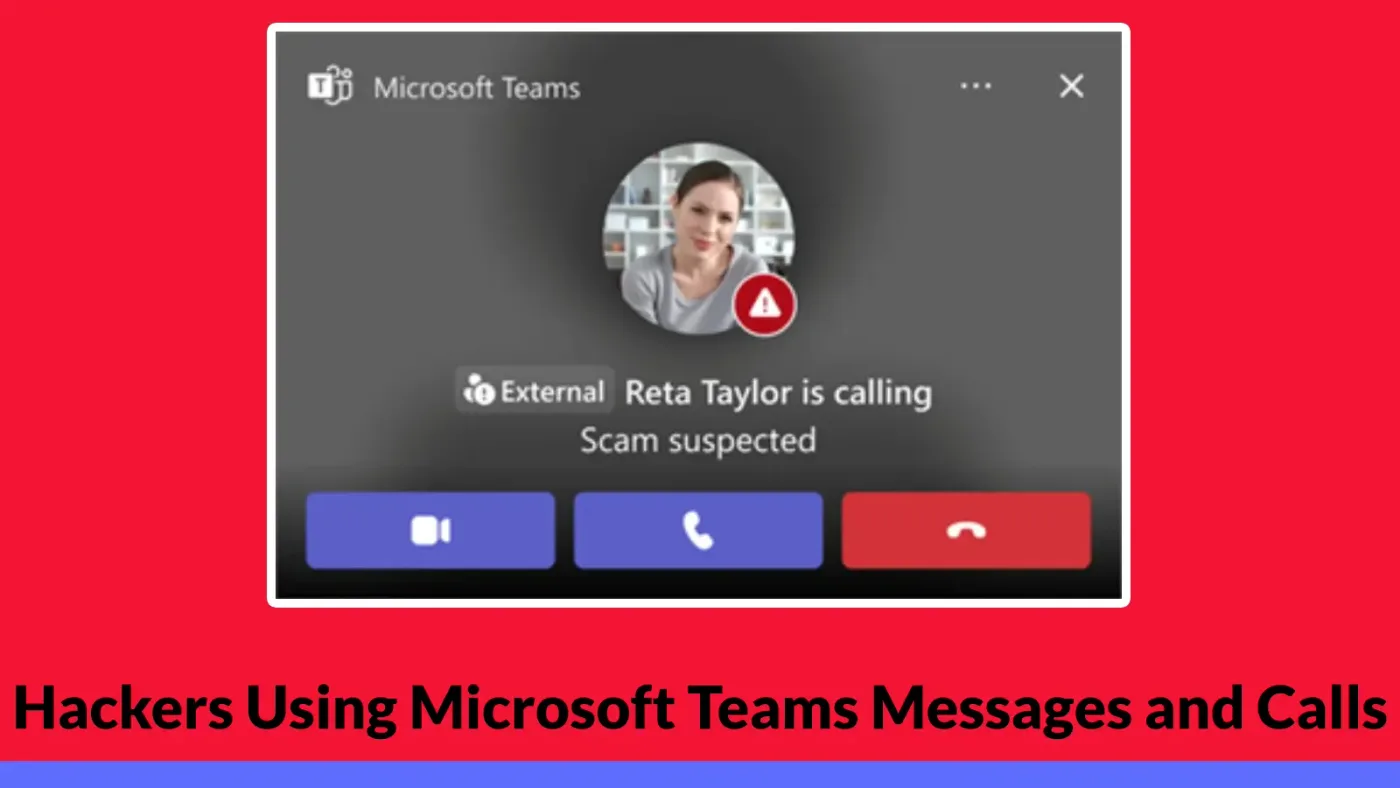
- Phương thức tấn công: Kẻ tấn công giả mạo nhân viên hỗ trợ kỹ thuật qua Microsoft Teams để lừa người dùng cấp quyền truy cập từ xa.
- Kỹ thuật khai thác: Kết hợp Social Engineering, công cụ hỗ trợ từ xa hợp lệ và khai thác sai cấu hình Active Directory Certificate Services (AD CS).
- Tác động: Chiếm quyền điều khiển máy trạm, leo thang đặc quyền thông qua các chứng chỉ bảo mật và đánh cắp dữ liệu nhạy cảm.
- Khuyến nghị: Hạn chế quyền truy cập Teams từ bên ngoài, kiểm tra cấu hình AD CS và giám sát chặt chẽ các phiên làm việc từ xa.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo về một chiến dịch tấn công mạng tinh vi, trong đó kẻ tấn công sử dụng Microsoft Teams làm bàn đạp để thâm nhập vào mạng lưới doanh nghiệp. Thay vì khai thác các lỗ hổng phần mềm trực tiếp trên Teams, nhóm tấn công đã áp dụng kỹ thuật Social Engineering (kỹ thuật xã hội) để thuyết phục nhân viên cấp quyền truy cập từ xa, từ đó thực hiện các bước leo thang đặc quyền nguy hiểm.
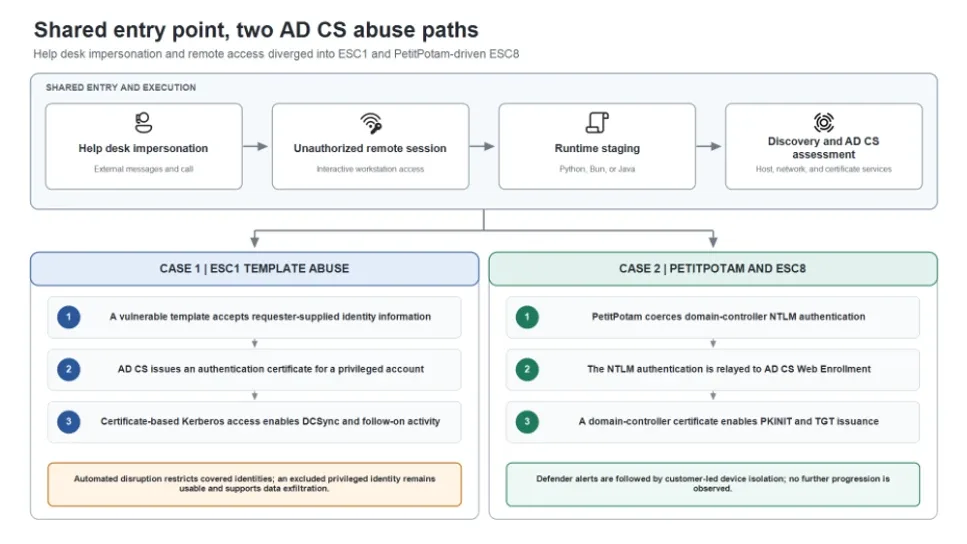
Trong các vụ việc được ghi nhận, kẻ tấn công đóng vai nhân viên hỗ trợ kỹ thuật (Help Desk) thông qua các cuộc gọi và tin nhắn trên Teams. Bằng cách sử dụng tên hiển thị chuyên nghiệp và các tenant giả mạo, chúng tạo ra sự tin tưởng tuyệt đối từ phía nạn nhân. Sau khi thiết lập kết nối, kẻ tấn công hướng dẫn người dùng phê duyệt phiên hỗ trợ từ xa, thường là thông qua công cụ Quick Assist, từ đó giành quyền kiểm soát trực tiếp máy trạm.
Phân tích kỹ thuật và chuỗi tấn công
Sau khi thiết lập quyền truy cập, kẻ tấn công tiến hành triển khai các tệp tin độc hại vào thư mục Downloads hoặc tạo các thư mục tạm dưới profile người dùng. Các tệp tin này bao gồm các runtime di động như Python, Bun hoặc Java để thực thi mã độc. Các thành phần này được thiết kế để thu thập thông tin hệ thống, cấu hình mạng và các tiến trình đang chạy trước khi liên lạc với hạ tầng C2 (Command and Control).
Đáng chú ý, các cuộc tấn công này không dừng lại ở việc chiếm quyền máy trạm mà còn nhắm mục tiêu vào Active Directory Certificate Services (AD CS). Bằng cách khai thác các cấu hình yếu, kẻ tấn công có thể yêu cầu các chứng chỉ xác thực cho các tài khoản có đặc quyền cao, từ đó thực hiện các cuộc tấn công leo thang đặc quyền (Privilege Escalation) và di chuyển ngang (Lateral Movement) trong hệ thống.
Danh sách các chỉ số IOCs (Indicators of Compromise)
Dưới đây là các chỉ số nhận diện mối đe dọa được các nhà nghiên cứu ghi nhận từ các tệp tin thực thi ban đầu:
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| SHA-256 | 85b6c424117494d3056e88689dbc94c75e9afdb187a339714043aec0da109f17 | JavaScript truy cập ban đầu |
| SHA-256 | f326201269f1ee2f803ae435317507263bb6e0dbfdeb70bd1bb5446e2e46f001 | Script Python truy cập ban đầu |
| SHA-256 | 06c5c14f043aee3bcc5843b5f50909623d5c9a6239a7c1fba9cddad4111469e7 | Script Python truy cập ban đầu |
Trong một trường hợp, kẻ tấn công đã khai thác mẫu chứng chỉ dễ bị tổn thương theo cơ chế ESC1, cho phép người dùng có đặc quyền thấp yêu cầu chứng chỉ xác thực cho một danh tính khác. Điều này dẫn đến việc chiếm đoạt các tài khoản đặc quyền cao chỉ trong thời gian ngắn. Ngay cả khi các hệ thống phòng thủ như Microsoft Defender đã chặn hàng nghìn nỗ lực truy cập SMB, kẻ tấn công vẫn kịp thời sử dụng các tài khoản bị chiếm đoạt để thực hiện hành vi đánh cắp dữ liệu thông qua công cụ Rclone.
Khuyến nghị phòng thủ và giảm thiểu rủi ro
Để đối phó với các cuộc tấn công này, các tổ chức cần thực hiện các biện pháp hardening hệ thống nghiêm ngặt. Việc chỉ thay đổi mật khẩu là không đủ, vì kẻ tấn công có thể duy trì quyền truy cập thông qua các chứng chỉ đã được cấp phát trái phép. Các quản trị viên cần rà soát và thu hồi các chứng chỉ không hợp lệ, đồng thời kiểm tra kỹ lưỡng các vé Kerberos.
⚠️ Cảnh báo quan trọng: Việc để sót lại bất kỳ tài khoản đặc quyền nào trong quá trình xử lý sự cố có thể giúp kẻ tấn công duy trì đường dẫn xâm nhập vào hệ thống ngay cả khi các tài khoản khác đã bị vô hiệu hóa.
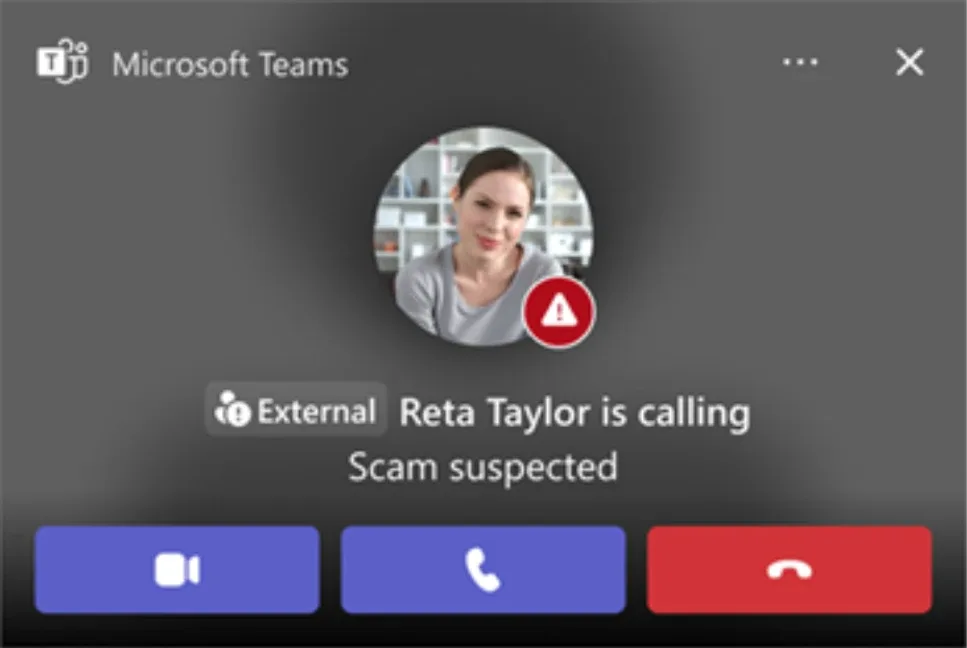
Các tổ chức nên áp dụng các biện pháp sau: 1) Hạn chế quyền truy cập Teams từ bên ngoài đối với các tài khoản không cần thiết; 2) Yêu cầu HTTPS và Extended Protection for Authentication cho các điểm cuối đăng ký chứng chỉ; 3) Giám sát chặt chẽ các tương tác trên Teams kết hợp với nhật ký phiên làm việc từ xa và các sự kiện Kerberos. Việc đào tạo nhận thức bảo mật cho nhân viên về các cảnh báo 'External' và 'Scam suspected' trên Teams là vô cùng cần thiết để ngăn chặn các nỗ lực Social Engineering ngay từ bước đầu tiên.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan