CyberStrikeAI: Kỷ nguyên mới của tấn công mạng tự động hóa bằng AI
Các nhóm tin tặc đang sử dụng khung điều khiển CyberStrikeAI tích hợp AI để tự động hóa quy trình xâm nhập, leo thang đặc quyền và chiếm quyền điều khiển toàn bộ Domain Windows.

- Tự động hóa tấn công: CyberStrikeAI cho phép mô hình ngôn ngữ tự động đưa ra quyết định, viết lệnh và thực thi các bước tấn công mà không cần thao tác thủ công.
- Mục tiêu chiến lược: Chiến dịch nhắm vào các máy chủ SQL Server, thực hiện leo thang đặc quyền thông qua Kerberoasting, AS-REP Roasting và kỹ thuật Golden Ticket.
- Dấu hiệu nhận biết: Kẻ tấn công sử dụng các kỹ thuật né tránh như mã hóa Base64, đổi tên tiến trình thành svchosts.exe và sử dụng dịch vụ dnslog.cn để thu thập thông tin nạn nhân.
Các nhà nghiên cứu bảo mật vừa phát hiện một chiến dịch tấn công mạng tinh vi sử dụng khung điều khiển dựa trên AI có tên là CyberStrikeAI. Đây là một nền tảng mã nguồn mở được viết bằng ngôn ngữ Go, ban đầu được thiết kế cho mục đích kiểm thử xâm nhập (penetration testing), nhưng hiện đã bị các tác nhân đe dọa lợi dụng để thực hiện các cuộc tấn công thực tế nhắm vào các tổ chức giáo dục tại Châu Phi và Mỹ Latinh.
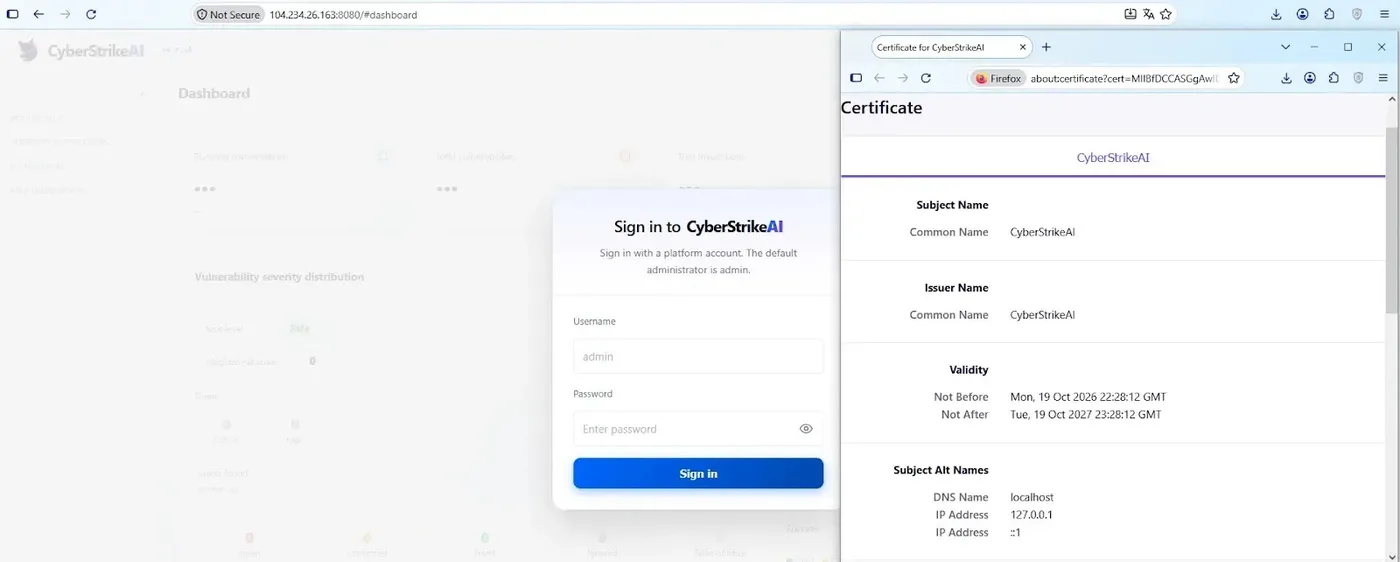
Khác với các loại mã độc truyền thống, CyberStrikeAI hoạt động theo cơ chế tách biệt: mô hình AI nằm trên máy chủ điều khiển (C2) của kẻ tấn công, trong khi máy nạn nhân chỉ chạy một implant đơn giản. Người vận hành chỉ cần thiết lập mục tiêu tổng quát, AI sẽ tự động lựa chọn công cụ, soạn thảo câu lệnh và phân tích kết quả trả về.
Phân tích chuỗi tấn công (Kill Chain)
Cuộc tấn công bắt đầu bằng việc khai thác một máy chủ SQL Server bị lỗi. Sau khi chiếm được quyền truy cập ban đầu, kẻ tấn công thực hiện quét mạng và thu thập thông tin hệ thống. Sau một khoảng thời gian tạm nghỉ, tác nhân đe dọa kích hoạt CyberStrikeAI để thực hiện các bước tiếp theo.
- Thiết lập duy trì (Persistence): Trong vòng hai phút, tác nhân tạo ra một tác vụ định kỳ (scheduled task) có tên
SystemUpdate. - Leo thang đặc quyền: Sử dụng PowerShell và các truy vấn LDAP để lập bản đồ Domain, sau đó thực hiện các kỹ thuật Kerberoasting và AS-REP Roasting để bẻ khóa mật khẩu tài khoản.
- Di chuyển ngang (Lateral Movement): Kẻ tấn công sử dụng SMB và WMI để di chuyển giữa các máy trạm, trích xuất dữ liệu từ LSASS thông qua hàm
comsvcs.dll MiniDump. - Chiếm quyền Domain Admin: Sử dụng công cụ Mimikatz đã được đổi tên để thực hiện các kỹ thuật DCSync và Golden Ticket.
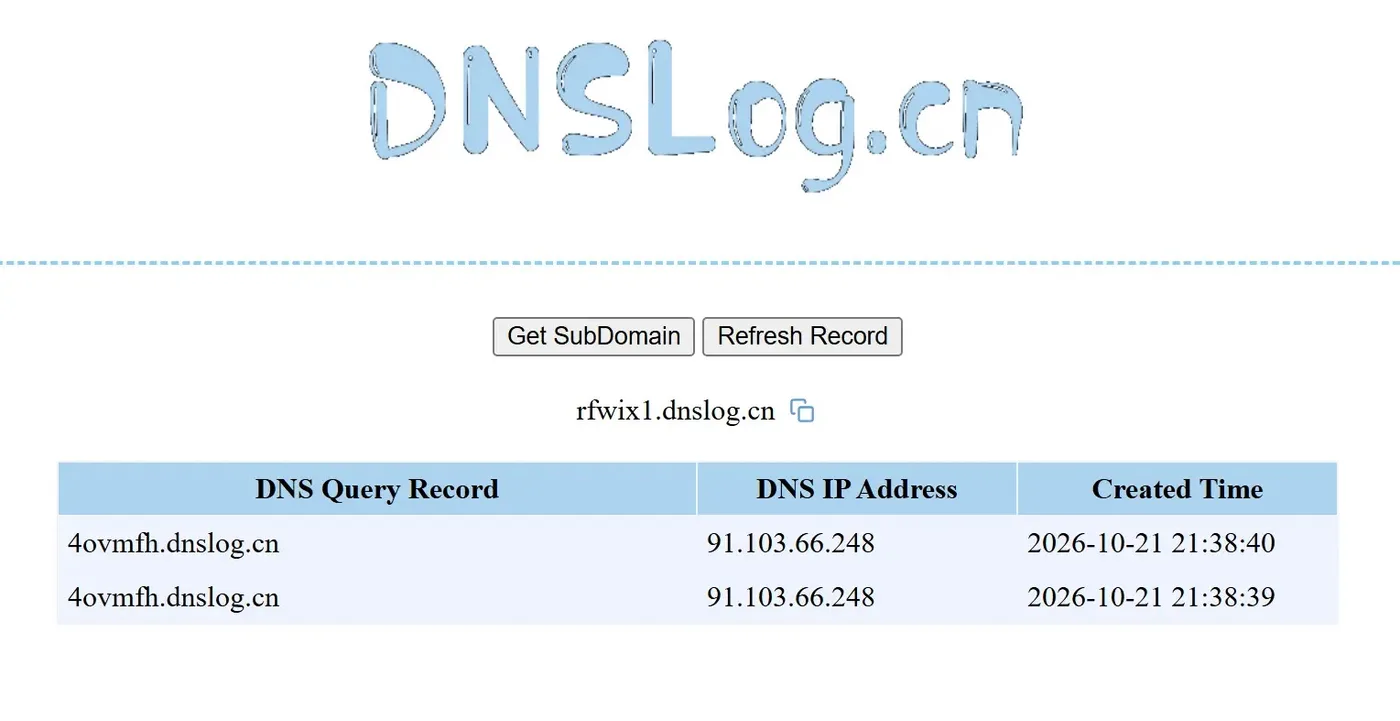
Để né tránh sự phát hiện của các giải pháp bảo mật, kẻ tấn công đã thực hiện các kỹ thuật che giấu như mã hóa lệnh bằng Base64, chia nhỏ script và sử dụng certutil để tái cấu trúc. Một số beacon được đặt tên là svchosts.exe để giả dạng tiến trình hệ thống Windows hợp lệ.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Hash | d726a8b4886c636f76ca6d30ef6a6ff4 | CyberStrikeAI Windows beacon (svchosts.exe) |
| Hash | 2770562d104391b92b42671c270079bb | CyberStrikeAI Windows beacon (svcmon32.exe) |
| Hash | 09e1da2afa1216ecc55648ec8e122d2a | CyberStrikeAI Linux beacon |
| Hash | 805b9e4ae74c903787416800999b8418 | CyberStrikeAI Linux beacon |
| Hash | 29efd64dd3c7fe1e2b022b7ad73a1ba5 | Mimikatz (wdiag2.exe) |
| Hash | 74f57b3e897a4960dcdd5b7e8a54f9df | RogueWinRM.exe |
| Hash | 0bbd08af95f877f1d568b03de2eb76b4 | Script PowerShell (p1.ps1) |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Mặc dù AI giúp tăng tốc độ tấn công, nhưng các hành vi thực thi trên máy nạn nhân vẫn tuân theo các kỹ thuật truyền thống. Các đội ngũ SOC có thể phát hiện thông qua việc giám sát các hành vi bất thường:
- Giám sát tiến trình: Theo dõi các lệnh tạo tác vụ định kỳ thông qua
schtasks.exevà các truy cập vào bộ nhớ tiến trìnhLSASS. - Phát hiện DCSync: Theo dõi Event ID 4662 khi các yêu cầu được thực hiện từ các hệ thống không phải là Domain Controller.
- Hardening hệ thống: Cập nhật và vá lỗi các máy chủ SQL Server, kích hoạt LAPS (Local Administrator Password Solution) và giới hạn quyền sao chép dữ liệu Domain.
- Xử lý sau sự cố: Thực hiện xoay vòng tài khoản
krbtgthai lần sau khi phát hiện bất kỳ sự cố chiếm quyền Domain Admin nào để vô hiệu hóa các Golden Ticket đã bị tạo ra.
Việc tích hợp Threat Intelligence từ các nguồn uy tín như CISA hoặc MITRE ATT&CK là cần thiết để nâng cao khả năng phát hiện sớm các chiến dịch sử dụng AI trong tương lai.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan