Cảnh báo: Mã độc C3RB3R tấn công thiết bị Synology NAS qua lỗ hổng bảo mật
Các thiết bị Synology NAS đang trở thành mục tiêu của mã độc tống tiền C3RB3R. Người dùng cần cập nhật ngay các bản vá cho lỗ hổng CVE-2024-10441 và các CVE liên quan.

- Mối đe dọa: Chiến dịch tấn công mã độc tống tiền C3RB3R đang nhắm vào các thiết bị Synology NAS thông qua các lỗ hổng bảo mật đã được công bố.
- Lỗ hổng trọng yếu: Các cuộc tấn công khai thác các lỗ hổng bao gồm CVE-2024-10441, CVE-2024-50629 và CVE-2024-10445.
- Khuyến nghị: Quản trị viên cần cập nhật ngay phiên bản DiskStation Manager (DSM) mới nhất và tuân thủ các quy tắc bảo mật nghiêm ngặt để ngăn chặn xâm nhập.
Các thiết bị lưu trữ mạng (NAS) của Synology đang đối mặt với làn sóng tấn công từ mã độc tống tiền C3RB3R, một chiến dịch nguy hiểm liên quan đến các lỗ hổng bảo mật được phát hiện trong năm 2024. Synology đã chính thức đưa ra cảnh báo khẩn cấp, yêu cầu người dùng cập nhật phiên bản DiskStation Manager (DSM) và các gói phần mềm liên quan để tránh nguy cơ bị chiếm quyền điều khiển và mã hóa dữ liệu.
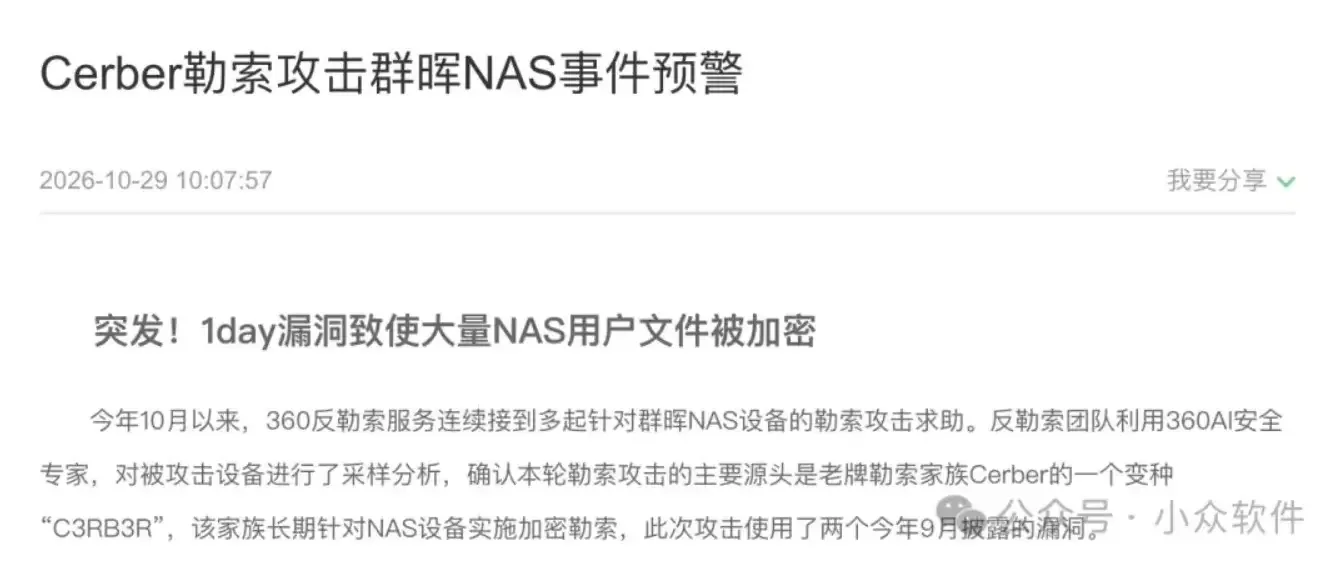
Cảnh báo này được đưa ra sau khi các nhóm nghiên cứu từ 360 Security Team và Solar Emergency Response Team ghi nhận các vụ việc vào ngày 29 tháng 10. Nạn nhân cho biết toàn bộ dữ liệu trên thiết bị đã bị mã hóa với phần mở rộng .L0CK3D, kèm theo một tệp tin tống tiền có tên read-me3.txt. Các chuyên gia bảo mật đã tạm thời xác định chủng mã độc này là C3RB3R, mặc dù quy mô lây nhiễm cụ thể vẫn đang được tiếp tục điều tra.
Phân tích các lỗ hổng bảo mật liên quan
Thông báo bảo mật của Synology, được theo dõi dưới mã Synology-SA-24:20, tập trung vào ba lỗ hổng nghiêm trọng được công bố sau sự kiện Pwn2Own 2024. Mặc dù các bản vá đã được phát hành từ tháng 11 năm 2024, việc triển khai chậm trễ trên các thiết bị NAS vẫn tạo điều kiện cho kẻ tấn công khai thác.
| Mã CVE | Điểm CVSS | Mô tả tác động |
|---|---|---|
| CVE-2024-10441 | 9.8 (Critical) | Cho phép thực thi mã từ xa (RCE) mà không cần xác thực. |
| CVE-2024-50629 | 5.3 (Medium) | Lỗ hổng WebAPI cho phép đọc tệp tin hạn chế. |
| CVE-2024-10445 | 4.3 (Low) | Lỗ hổng xác thực chứng chỉ cho phép ghi tệp tin hạn chế. |
Trong số các lỗ hổng trên, CVE-2024-10441 là mối đe dọa nghiêm trọng nhất với điểm CVSS 9.8. Lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần bất kỳ sự tương tác nào từ người dùng, tạo điều kiện cho việc cài đặt mã độc C3RB3R vào hệ thống.
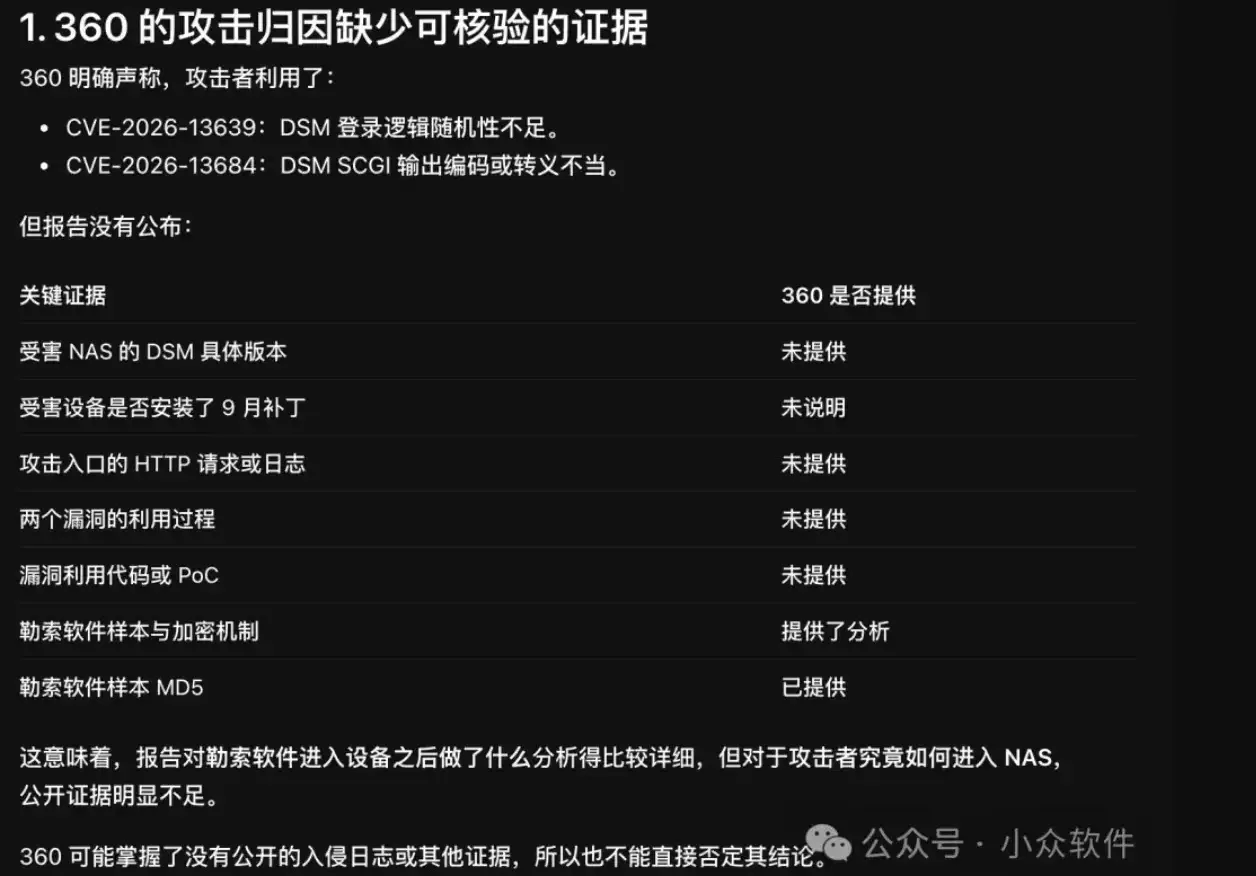
Mặc dù các báo cáo ban đầu từ Solar cho thấy một thiết bị bị ảnh hưởng đang chạy phiên bản DSM 7.4.1-90080 Update 1, các nhà nghiên cứu vẫn đang nỗ lực xác định xem liệu kẻ tấn công có sử dụng một lỗ hổng zero-day chưa được biết đến hay không, hay chỉ đơn thuần là khai thác các lỗ hổng đã được vá nhưng chưa được cập nhật kịp thời.
Hướng dẫn phòng thủ và Hardening hệ thống
Để bảo vệ thiết bị khỏi các cuộc tấn công ransomware, quản trị viên cần thực hiện ngay các bước sau:
- Cập nhật hệ thống: Cài đặt ngay phiên bản DSM mới nhất được hỗ trợ cho model NAS của bạn (ví dụ: 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7, 6.2.4-25556-8).
- Hạn chế truy cập internet: Loại bỏ quyền truy cập trực tiếp vào giao diện quản trị DSM và SSH từ internet công cộng. Sử dụng VPN để truy cập từ xa một cách an toàn.
- Kiểm tra định kỳ: Rà soát các tài khoản quản trị lạ, các tác vụ đã lên lịch (scheduled tasks) và các đăng nhập bất thường trong nhật ký hệ thống.
- Xác thực đa yếu tố (MFA): Bắt buộc kích hoạt 2FA cho tất cả các tài khoản quản trị viên.
- Sao lưu dữ liệu: Duy trì chiến lược sao lưu 3-2-1 với các bản sao lưu ngoại tuyến (offline) hoặc lưu trữ tại vị trí khác (off-site) để đảm bảo khả năng phục hồi dữ liệu trong trường hợp xấu nhất.
⚠️ Cảnh báo quan trọng: Việc cập nhật bản vá chỉ giúp ngăn chặn các cuộc tấn công trong tương lai. Đối với các thiết bị đã bị mã hóa, bản vá không có khả năng giải mã dữ liệu. Hãy ưu tiên khôi phục từ các bản sao lưu an toàn đã được kiểm chứng.
Các chuyên gia an ninh mạng khuyến cáo người dùng nên theo dõi sát sao các thông báo từ trang chủ Synology để nhận các bản cập nhật bảo mật mới nhất. Việc duy trì một môi trường mạng an toàn đòi hỏi sự kết hợp giữa cập nhật phần mềm thường xuyên và các chính sách bảo mật nghiêm ngặt.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan