Cảnh báo an ninh: Ứng dụng cảnh báo khẩn cấp tại Ukraine và Nga bị tấn công
Các ứng dụng cảnh báo khẩn cấp tại Ukraine và Nga vừa bị tin tặc xâm nhập, phát tán các thông tin giả mạo về tấn công hạt nhân và thảm họa hóa học, gây hoang mang dư luận.

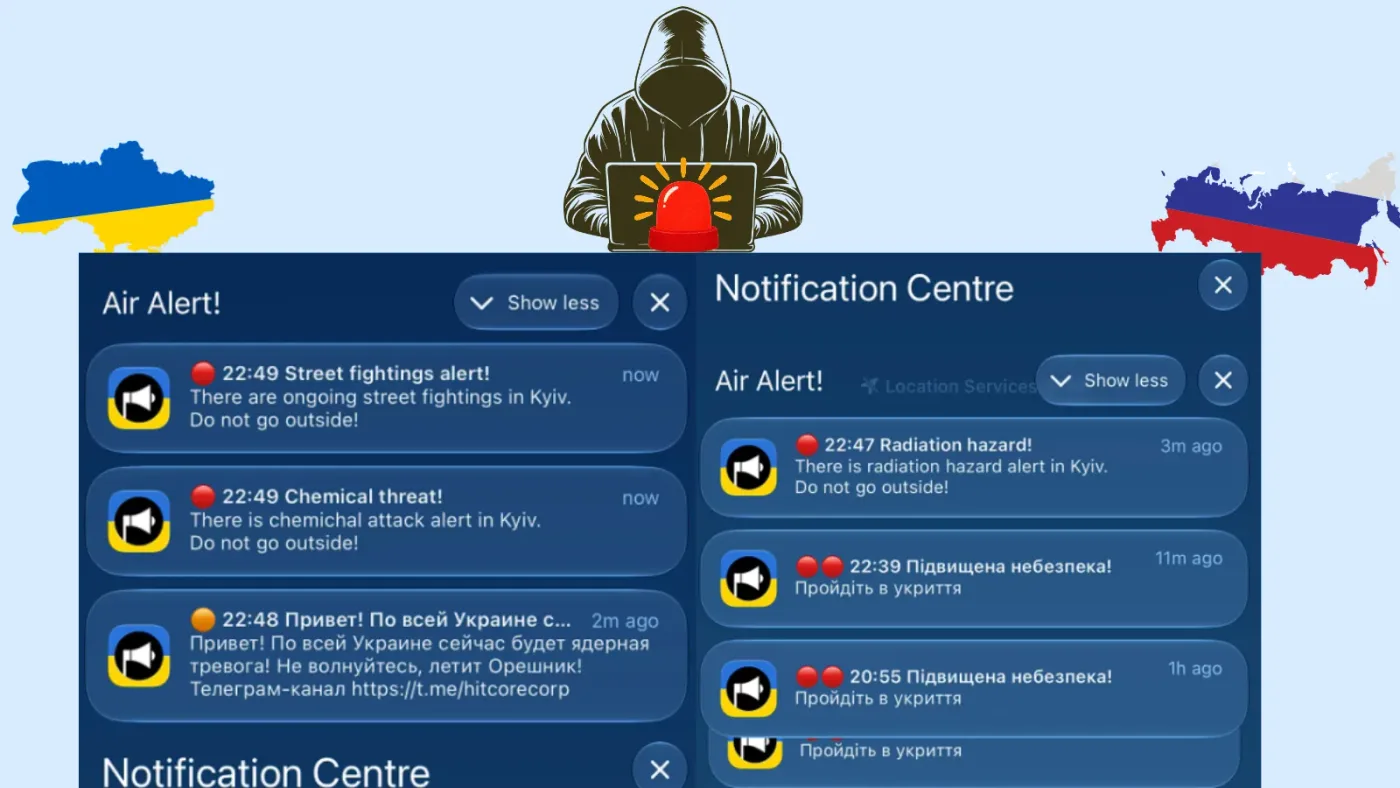
- Sự cố an ninh: Các ứng dụng cảnh báo khẩn cấp tại Ukraine và Nga bị tin tặc chiếm quyền điều khiển để phát tán thông tin giả mạo.
- Nội dung độc hại: Các thông báo giả mạo bao gồm cảnh báo về bức xạ, tấn công hóa học và nguy cơ chiến tranh hạt nhân.
- Phản ứng từ chính phủ: Các cơ quan chức năng đã tạm dừng dịch vụ để khắc phục, đồng thời khẳng định hệ thống chỉ huy quân sự không bị ảnh hưởng.
- Khuyến nghị bảo mật: Người dùng cần cảnh giác với các liên kết lạ và chỉ tin tưởng vào các kênh thông tin chính thống.
Vào cuối ngày 1 tháng 11 và kéo dài sang ngày 2 tháng 11, một loạt các ứng dụng cảnh báo khẩn cấp tại Ukraine và Nga đã trở thành mục tiêu của các cuộc tấn công mạng tinh vi. Tin tặc đã lợi dụng quyền truy cập trái phép để gửi đi các thông báo giả mạo về mức độ bức xạ nguy hiểm, đe dọa hóa học và các cuộc tấn công hạt nhân, gây ra sự gián đoạn nghiêm trọng đối với các kênh thông tin an toàn công cộng trong thời điểm chiến sự căng thẳng.
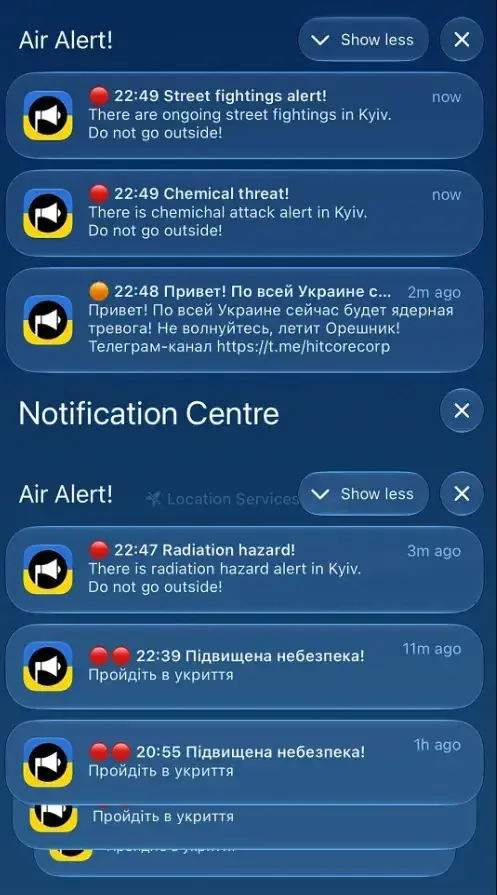
Tại Ukraine, ứng dụng Air Alert đã bắt đầu gửi các thông báo sai lệch cho người dân, bao gồm cảnh báo về mức độ bức xạ nguy hiểm tại Kyiv. Đáng chú ý, một số thông báo xuất hiện bằng tiếng Anh với nhiều lỗi chính tả và ngữ pháp, trong khi các thông báo khác lại trộn lẫn giữa tiếng Nga và tiếng Ukraina. Các nhà vận hành ứng dụng, vốn là sự hợp tác giữa Bộ Chuyển đổi Kỹ thuật số Ukraine và công ty an ninh Ajax Systems, đã phải tạm thời vô hiệu hóa tính năng thông báo đẩy để ngăn chặn sự lan truyền của thông tin sai lệch.
Phân tích tác động và phản ứng từ cơ quan chức năng
Người phát ngôn của Không quân Ukraine, Yurii Ihnat, đã nhanh chóng lên tiếng trấn an người dân rằng không có mối đe dọa bức xạ nào tồn tại. Ông nhấn mạnh rằng cuộc tấn công này hoàn toàn tách biệt với hệ thống chỉ huy quân sự, do đó không gây ảnh hưởng đến các hoạt động tác chiến. Các cơ quan chức năng đã hướng dẫn người dùng không nhấp vào bất kỳ liên kết nào trong các thông báo đáng ngờ và chuyển sang theo dõi các kênh thông tin chính thống khác.
Tại Nga, Bộ Tình trạng Khẩn cấp cũng báo cáo về một cuộc tấn công mạng quy mô lớn nhắm vào ứng dụng di động của họ. Theo các báo cáo, tin tặc đã phát tán thông tin giả mạo về việc phóng đầu đạn hạt nhân trên khắp lãnh thổ Nga, đồng thời kêu gọi người dân tìm nơi trú ẩn và tích trữ lương thực trong ba tuần. Các quan chức Nga xác nhận rằng họ đang nỗ lực khắc phục lỗ hổng và khôi phục dịch vụ, đồng thời khẳng định các kênh cảnh báo khác như SMS, phát thanh, còi báo động và loa công cộng vẫn hoạt động bình thường.
Các chỉ số về lỗ hổng và phương thức tấn công
Mặc dù các báo cáo công khai xác nhận rằng tin tặc có khả năng gửi thông báo trái phép, nhưng hiện tại vẫn chưa có thông tin chi tiết về cách thức xâm nhập hoặc lỗ hổng cụ thể nào đã bị khai thác. Các giả thuyết về việc đánh cắp mật khẩu, sử dụng mã độc hoặc khai thác lỗ hổng phần mềm hiện vẫn chưa được kiểm chứng.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Đối tượng tấn công | Chưa xác định | Chưa có nhóm APT nào nhận trách nhiệm |
| Mục tiêu | Ứng dụng cảnh báo khẩn cấp | Phát tán thông tin giả mạo, gây hoang mang |
| Hệ thống bị ảnh hưởng | Air Alert (Ukraine), Ứng dụng Bộ Tình trạng Khẩn cấp (Nga) | Gián đoạn dịch vụ thông báo công cộng |
⚠️ Cảnh báo quan trọng: Việc các dịch vụ cảnh báo khẩn cấp bị xâm nhập cho thấy tầm quan trọng của việc duy trì đa dạng các kênh truyền tin. Trong trường hợp một dịch vụ kỹ thuật số bị thỏa hiệp, người dùng cần ưu tiên các kênh thông tin vật lý như còi báo động hoặc thông báo từ các cơ quan chính phủ qua các phương tiện truyền thông truyền thống để đảm bảo an toàn tính mạng.
Sự cố này một lần nữa nhắc nhở về rủi ro bảo mật đối với các hạ tầng thông tin quan trọng trong thời chiến. Các chuyên gia an ninh mạng khuyến cáo các tổ chức vận hành ứng dụng công cộng cần tăng cường kiểm soát truy cập, áp dụng xác thực đa yếu tố (MFA) và thực hiện kiểm tra định kỳ để phát hiện sớm các dấu hiệu xâm nhập trái phép vào hệ thống quản trị nội dung (CMS) hoặc API của ứng dụng.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan