Phân tích kỹ thuật: Tin tặc sử dụng AI Agents tấn công Ransomware 3AM vào hệ thống trường học
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công ransomware 3AM sử dụng AI agents để tự động hóa các tác vụ lặp lại, nhắm vào hạ tầng mạng trường học tại Anh.

- Cơ chế tấn công lai (Hybrid): Tin tặc kết hợp sự điều khiển thủ công của con người với khả năng tự động hóa của các mô hình ngôn ngữ (LLM) để thực hiện các tác vụ lặp lại.
- Kỹ thuật xâm nhập: Sử dụng công cụ Windows tích hợp, khai thác mật khẩu sao lưu bị đánh cắp và tạo tài khoản quản trị giả mạo để leo thang đặc quyền.
- Dấu hiệu nhận biết: Các lệnh thực thi lặp lại với tần suất từ 40-101 giây, để lại các tệp tin kiểm thử và script đánh số thứ tự.
- Khuyến nghị phòng thủ: Tách biệt tài khoản quản trị giữa các domain, giám sát chặt chẽ việc sử dụng netdom và bảo vệ nghiêm ngặt các máy chủ sao lưu.
Tổng quan về chiến dịch tấn công Ransomware 3AM
Một nhóm tin tặc sử dụng mã độc tống tiền 3AM (còn được gọi là ThreeAM) vừa thực hiện một chiến dịch tấn công tinh vi nhắm vào hạ tầng mạng của một nhóm trường học tại Anh. Điểm đáng chú ý của cuộc tấn công này là sự kết hợp giữa sự điều khiển trực tiếp của con người và việc sử dụng các tác nhân AI (AI agents) để tự động hóa các quy trình kỹ thuật phức tạp.
Theo các nhà nghiên cứu từ Bitdefender, nhóm tin tặc đã sử dụng các công cụ có sẵn trong hệ điều hành Windows, kết hợp với thông tin xác thực sao lưu bị đánh cắp để di chuyển ngang (lateral movement) và mã hóa khoảng 37 hệ thống máy chủ và máy trạm. Đây là một ví dụ điển hình về xu hướng tấn công lai, nơi AI được tận dụng để xử lý các tác vụ lặp lại, giúp tin tặc tiết kiệm thời gian và giảm thiểu sai sót trong quá trình thực thi.
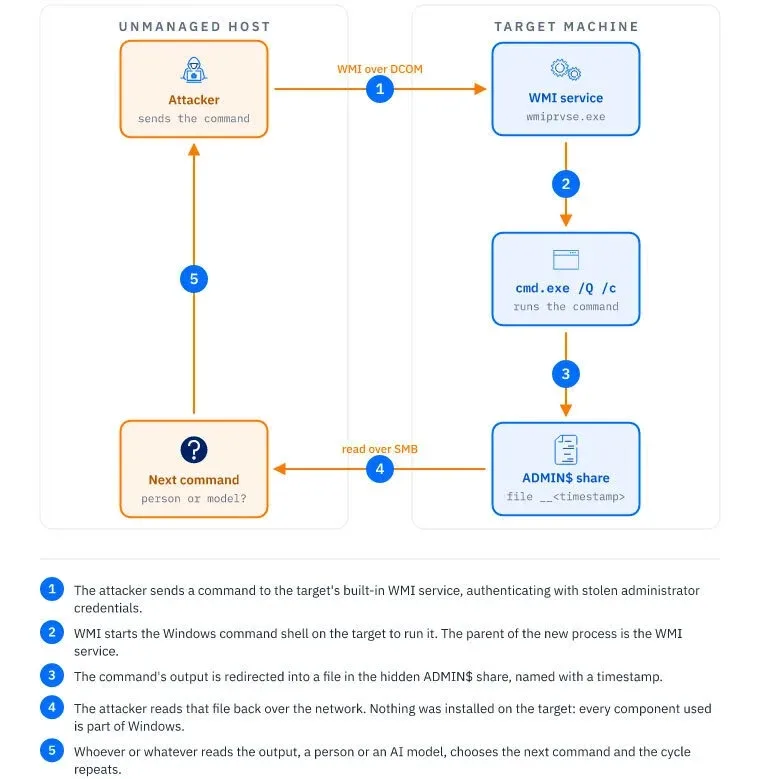
Phân tích chi tiết chuỗi tấn công (Kill Chain)
Hệ thống bị ảnh hưởng bao gồm 47 thiết bị, trong đó có 21 máy chủ (8 domain controllers) và 10 máy trạm chạy Windows 10. Mặc dù ban đầu các domain Active Directory không kết nối với nhau, tin tặc đã tìm cách vượt qua các rào cản này.
Giai đoạn xâm nhập và leo thang đặc quyền
Vào ngày 10 và 11 tháng 9, tin tặc đã đánh cắp mật khẩu từ ba máy chủ sao lưu bằng cách sử dụng một script Veeam đã được sửa đổi. Sau đó, chúng triển khai Mimikatz (được đổi tên thành sysmon64.exe) để trích xuất thông tin xác thực và tạo hai tài khoản quản trị domain giả mạo là "library" và "svc_bkpmon" nhằm duy trì sự hiện diện trong hệ thống.
# Các lệnh thực thi chính trong quá trình leo thang đặc quyền và thu thập dữ liệu: 1. Triển khai Mimikatz dưới tên giả 2. Tạo tài khoản quản trị domain 3. Truy xuất tệp tin tài chính qua Registry 4. Gửi dữ liệu về máy chủ C2Sự can thiệp của AI trong các tác vụ lặp lại
Dấu hiệu rõ ràng nhất về việc sử dụng AI xuất hiện vào ngày 13 tháng 9. Các nhà nghiên cứu quan sát thấy các lệnh được thực thi lặp lại với tần suất ổn định từ 40 đến 101 giây. Các lỗi cú pháp trong lệnh (như sai cổng kết nối hoặc phương thức đăng nhập) cho thấy đây là kết quả của việc mô hình AI tự tạo lệnh từ bộ nhớ thay vì do con người trực tiếp nhập liệu.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Encryptor | host.exe (-k victim ID, -s 15) | Mã độc tống tiền dựa trên ngôn ngữ Rust |
| Tài khoản | library, svc_bkpmon | Tài khoản quản trị domain giả mạo |
| Công cụ | sysmon64.exe, svcstat.exe | Mimikatz được đổi tên để né tránh |
| Script | Veeam-Get-Creds.ps1 | Khai thác thông tin xác thực sao lưu |
| Registry | HKLM\SOFTWARE\VC31 | Sử dụng Registry để truyền dữ liệu |
Khuyến nghị phòng thủ và Hardening hệ thống
Dựa trên các phân tích, các chuyên gia an ninh mạng khuyến cáo các tổ chức cần thực hiện các biện pháp phòng thủ chủ động:
- Quản lý tài khoản: Giữ tài khoản quản trị cho các domain riêng biệt, không sử dụng chung thông tin xác thực.
- Giám sát hệ thống: Thiết lập cảnh báo cho bất kỳ sự thay đổi nào liên quan đến domain trust hoặc việc sử dụng công cụ
netdom. - Bảo vệ sao lưu: Đảm bảo các bản sao lưu không thể bị xóa bởi bất kỳ tài khoản domain nào và hạn chế quyền truy cập vào
ADMIN$. - Endpoint Security: Triển khai các tác nhân EDR trên tất cả các máy trạm và máy chủ để phát hiện hành vi bất thường của mã độc.
⚠️ Cảnh báo quan trọng: Các cuộc tấn công sử dụng AI thường để lại dấu vết là các tệp tin kiểm thử (như da_proof.txt) và các script được đánh số thứ tự. Đội ngũ SOC cần chú ý đến các tệp tin này để phát hiện sớm sự hiện diện của tin tặc trong mạng nội bộ.Để biết thêm thông tin chi tiết về các kỹ thuật phòng thủ, bạn có thể tham khảo tài liệu từ MITRE ATT&CK về các kỹ thuật leo thang đặc quyền và di chuyển ngang.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan