mSecure cảnh báo người dùng về hoạt động đáng ngờ trên trình quản lý mật khẩu
Nhà phát triển mSecure vừa phát đi cảnh báo khẩn cấp tới người dùng sau khi phát hiện các hoạt động đáng ngờ, yêu cầu thực hiện ngay các biện pháp bảo mật tài khoản.

- Sự cố bảo mật: mSeven Software đã phát hiện các hoạt động đáng ngờ liên quan đến ứng dụng quản lý mật khẩu mSecure.
- Phạm vi ảnh hưởng: Cảnh báo bao gồm mật khẩu, phương thức xác thực hai yếu tố (2FA) và các passkey hiện có.
- Khuyến nghị hành động: Người dùng cần ngay lập tức thay đổi mật khẩu chính, thiết lập lại 2FA và xóa các passkey cũ để đảm bảo an toàn.
- Tính chất sự cố: Hiện chưa có bằng chứng xác nhận việc đánh cắp dữ liệu vault, nhưng người dùng cần chủ động phòng ngừa rủi ro.
Trình quản lý mật khẩu mSecure vừa chính thức đưa ra thông báo khẩn cấp, yêu cầu toàn bộ khách hàng hiện tại và trước đây thực hiện các biện pháp bảo vệ ngay lập tức đối với mật khẩu và các thông tin nhạy cảm được lưu trữ trong ứng dụng. Động thái này được đưa ra sau khi mSeven Software, đơn vị phát triển mSecure, phát hiện các dấu hiệu hoạt động đáng ngờ trong hệ thống của họ.
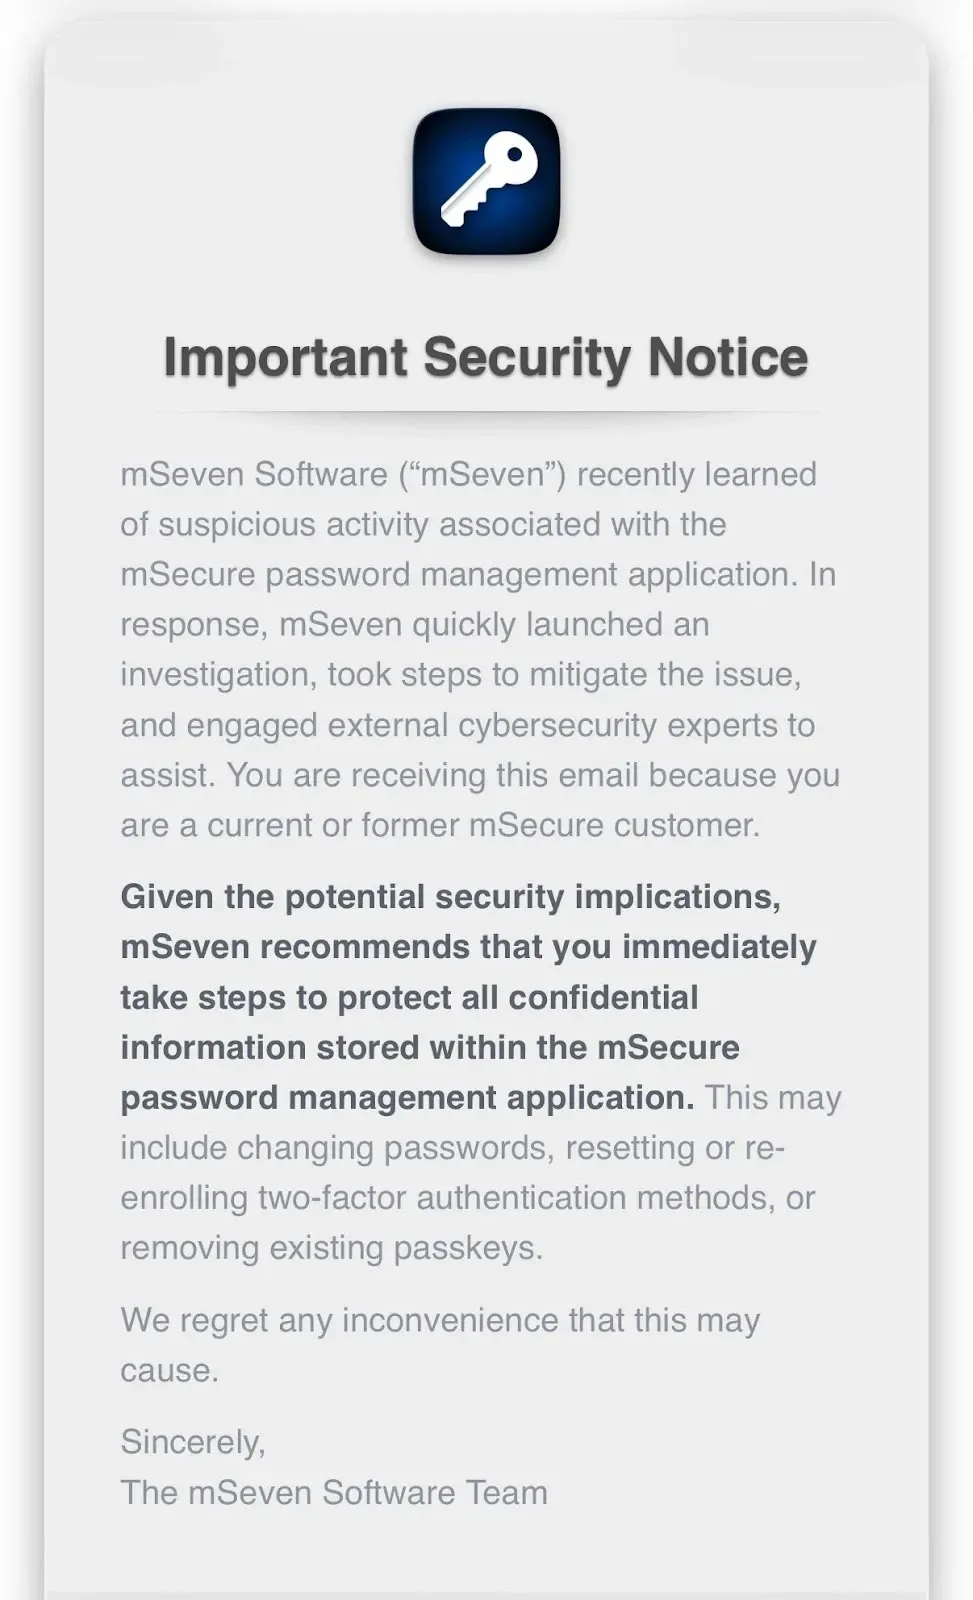
Cảnh báo này không chỉ dừng lại ở việc đặt lại mật khẩu thông thường mà còn mở rộng sang các phương thức xác thực hai yếu tố (2FA) và các passkey hiện có, cho thấy mức độ nghiêm trọng của sự cố. Trong thông báo gửi tới khách hàng, mSeven xác nhận họ đã phát hiện các hoạt động bất thường, đã khởi động quy trình điều tra nội bộ, thực hiện các bước giảm thiểu rủi ro và mời các chuyên gia an ninh mạng độc lập tham gia hỗ trợ.
Phân tích thông báo bảo mật từ mSecure
Thông báo được đăng tải trên diễn đàn hỗ trợ của mSecure khuyến nghị người dùng thực hiện các bước thay đổi mật khẩu, thiết lập lại hoặc đăng ký lại các phương thức xác thực hai yếu tố và loại bỏ các passkey hiện có. Mặc dù ngôn ngữ trong thông báo nhấn mạnh vào hành động khẩn cấp, nhưng phía công ty vẫn chưa xác định cụ thể các tài khoản, phiên bản ứng dụng hoặc tùy chọn lưu trữ nào đang thực sự nằm trong tầm ngắm của kẻ tấn công.
Sự khác biệt này là vô cùng quan trọng trong phân tích an ninh mạng. Hoạt động đáng ngờ không đồng nghĩa với việc xác nhận kẻ tấn công đã đánh cắp hoặc giải mã thành công các thông tin xác thực được lưu trữ. Thông tin hiện có vẫn chưa làm rõ được nguyên nhân gốc rễ, phạm vi ảnh hưởng và khả năng dữ liệu bị lộ lọt. Do đó, người dùng nên thận trọng, tránh coi các giả định về việc mất dữ liệu vault là sự thật đã được xác nhận.
Phản hồi từ cộng đồng và các câu hỏi kỹ thuật
Trên các diễn đàn, người dùng đã đặt ra nhiều câu hỏi quan trọng liên quan đến tính toàn vẹn của mật khẩu chính (master password), các thông tin đăng nhập đã lưu và các khóa mã hóa (encryption keys). Nhiều người dùng cũng bày tỏ lo ngại về việc liệu việc lưu trữ thông tin xác thực mới trong mSecure có thực sự an toàn trong thời điểm này hay không. Những phản hồi này phản ánh khoảng cách thực tế giữa thông báo của nhà sản xuất và nhu cầu minh bạch của người dùng.
Sự cố này diễn ra sau một đợt đánh giá độc lập được báo cáo vào tháng 12 năm 2025 bởi Văn phòng Liên bang về An toàn Thông tin của Đức (BSI). Mặc dù phát hiện trước đó không chứng minh được nguyên nhân trực tiếp dẫn đến sự cố hiện tại, nhưng nó nhấn mạnh tầm quan trọng của việc giải trình rõ ràng về cơ chế bảo vệ dữ liệu. Các báo cáo liên quan đến kỹ thuật VaultJacking và các lỗ hổng trong việc đồng bộ hóa vault mật khẩu cho thấy việc truy cập vào một kho lưu trữ thông tin xác thực có thể dẫn đến những hậu quả nghiêm trọng hơn, mặc dù chưa có mối liên hệ nào được thiết lập giữa các kỹ thuật này với mSecure.
Hướng dẫn phòng thủ và giảm thiểu rủi ro
Ưu tiên hàng đầu hiện nay là bảo vệ dữ liệu cá nhân. Theo hướng dẫn về đăng nhập trái phép của mSecure, việc chỉ thay đổi mật khẩu quản lý là không đủ để bảo vệ các thông tin xác thực đã bị sao chép hoặc lộ lọt ở nơi khác. Người dùng bắt buộc phải thay đổi mật khẩu của các tài khoản bị ảnh hưởng thông qua các trang web hoặc ứng dụng chính thức của dịch vụ đó, ưu tiên các tài khoản nhạy cảm như dịch vụ tài chính, ngân hàng.
⚠️ Cảnh báo quan trọng: Người dùng cần kiểm tra lại toàn bộ các phương thức xác thực đã lưu trữ. Mặc dù các nghiên cứu về rủi ro triển khai passkey cung cấp bối cảnh hữu ích, nhưng chưa có bằng chứng về việc passkey bị đánh cắp trong sự cố này. Tuy nhiên, việc chủ động thay đổi là cần thiết để đảm bảo an toàn tối đa.
Người dùng vẫn đang chờ đợi mSeven làm rõ những dữ liệu nào đã bị phơi nhiễm, những biện pháp bảo vệ nào đã thất bại và liệu quy trình khắc phục sự cố đã hoàn tất hay chưa. Những câu trả lời này đóng vai trò then chốt trong việc đánh giá tác động thực tế của sự cố đối với người dùng cuối.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Đối tượng bị ảnh hưởng | Người dùng mSecure | Nguy cơ lộ lọt mật khẩu và thông tin xác thực |
| Thành phần rủi ro | Vault, 2FA, Passkeys | Cần thiết lập lại toàn bộ để đảm bảo an toàn |
| Hành động cần thiết | Thay đổi mật khẩu dịch vụ | Ngăn chặn truy cập trái phép vào tài khoản bên thứ ba |
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan