Phân tích mã độc YuanKong: Mối đe dọa Android RAT mới đánh cắp dữ liệu ngân hàng
YuanKong là một Trojan truy cập từ xa (RAT) trên Android mới được phát hiện, sử dụng tính năng Accessibility để chiếm quyền điều khiển và đánh cắp thông tin tài chính nhạy cảm.

- Cơ chế tấn công: YuanKong khai thác tính năng Accessibility của Android để giám sát thao tác người dùng, đánh cắp PIN và mật khẩu mà không cần quyền SMS hay danh bạ.
- Kỹ thuật né tránh: Sử dụng Wireless Debugging để thiết lập shell-level session, duy trì sự tồn tại và thực thi các lệnh từ xa.
- Dấu hiệu nhận biết: Dựa trên các chứng chỉ số dùng chung và hạ tầng C2 (Command & Control) cố định để phát hiện các biến thể mới.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về YuanKong, một loại mã độc Trojan truy cập từ xa (RAT) trên nền tảng Android với khả năng giám sát và kiểm soát thiết bị nạn nhân một cách tinh vi. Thay vì tập trung vào các quyền truyền thống như SMS hay danh bạ, YuanKong tận dụng triệt để các tính năng hỗ trợ (Accessibility) và điều khiển màn hình để thu thập thông tin xác thực từ các ứng dụng ngân hàng và thanh toán.
Cơ chế hoạt động và kỹ thuật lây nhiễm
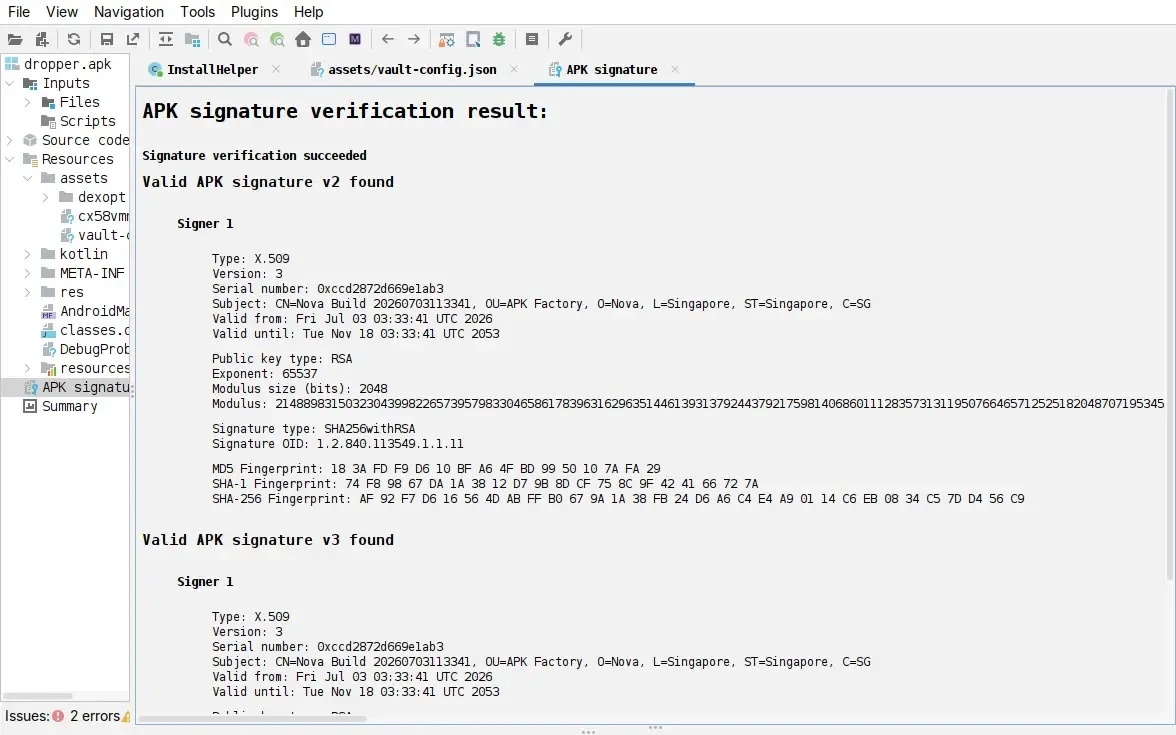
Trong quá trình phân tích, các chuyên gia đã xác định được cấu trúc phân tầng của mã độc. Ứng dụng ban đầu đóng vai trò là một dropper, chứa mã độc con được ẩn giấu và tự động giải nén sau khi cài đặt. Dữ liệu được mã hóa bằng thuật toán XOR đơn giản, cho phép mã độc khôi phục payload mà không cần kết nối tới máy chủ điều khiển ngay lập tức.
Sau khi được kích hoạt, YuanKong thiết lập kết nối tới máy chủ C2 thông qua giao thức Socket.IO và WebSocket. Mặc dù sử dụng TLS để bảo mật truyền tải, các thông điệp JSON bên trong không có lớp mã hóa bổ sung, giúp các nhà phân tích dễ dàng giải mã các lệnh điều khiển từ xa như chụp màn hình, truyền tệp tin và thu thập vị trí.
Khai thác Wireless Debugging để duy trì sự tồn tại
Một điểm đáng chú ý là việc YuanKong lạm dụng tính năng Wireless Debugging của Android. Bằng cách sử dụng quyền Accessibility, mã độc có thể tự động kích hoạt chế độ gỡ lỗi, đọc thông tin ghép nối và kết nối với dịch vụ Android Debug Bridge (ADB) cục bộ. Điều này cung cấp cho kẻ tấn công một phiên làm việc ở cấp độ shell, cho phép cấp quyền và cài đặt các script duy trì sự tồn tại (persistence) mà không cần quyền root.
Kỹ thuật đánh cắp PIN và mật khẩu
YuanKong thực hiện hành vi đánh cắp dữ liệu thông qua hai phương thức chính:
- Giám sát Accessibility: Đọc văn bản từ các sự kiện Accessibility, bao gồm các thay đổi trong trường nhập liệu và kiểm tra cây giao diện (accessibility tree) để xác định các trường mật khẩu.
- Overlay giả mạo: Hiển thị bàn phím số giả hoặc các trang web giả mạo đè lên ứng dụng ngân hàng thực tế. Khi nạn nhân nhập PIN, mã độc sẽ ghi lại các giá trị này và gửi về máy chủ điều khiển.
⚠️ Cảnh báo quan trọng: Việc sử dụng các ứng dụng không rõ nguồn gốc có yêu cầu quyền Accessibility là rủi ro bảo mật cực kỳ nghiêm trọng. Người dùng nên kiểm tra danh sách ứng dụng được cấp quyền này trong cài đặt hệ thống.
Bảng tổng hợp các chỉ số IOCs
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| C2 Domain | apppanda[.]xyz, ktxapp[.]com | Máy chủ trung chuyển dữ liệu |
| C2 IP | 206[.]82[.]1[.]14 | Địa chỉ IP hardcoded trong mã nguồn |
| Certificate SHA-256 | 73cbe8e3730cacfdd208f22eab468bb5495a78c0eb2cb37eff5af0cafe321387 | Chữ ký số của ứng dụng con |
| Dropper SHA-256 | 675d083b63e2169e8fd0ac0cfd27904005b5e2be00f6e3489f6e47fc4c57a4d1 | Mẫu dropper được phân tích |
Để phòng chống, các đội ngũ an ninh mạng cần tập trung vào việc giám sát các chứng chỉ số dùng chung và các hành vi bất thường liên quan đến Wireless Debugging. Việc tích hợp các nguồn dữ liệu Threat Intelligence (TI) là cần thiết để phát hiện sớm các tên miền và IP liên quan đến hạ tầng của YuanKong. Người dùng cuối nên tuân thủ nguyên tắc không cài đặt APK từ các nguồn không tin cậy và luôn tắt tính năng gỡ lỗi không dây khi không sử dụng. Tham khảo thêm thông tin chi tiết tại MITRE ATT&CK để hiểu rõ hơn về các kỹ thuật tấn công trên thiết bị di động.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan