LLMJacking: Kỹ thuật tấn công chiếm quyền LLM gây thiệt hại hàng triệu USD
Các nhóm tin tặc đang khai thác lỗ hổng trong việc quản lý API key và tài khoản dịch vụ để chiếm quyền sử dụng các mô hình ngôn ngữ lớn (LLM), gây ra các hóa đơn điện toán đám mây khổng lồ.

- Cơ chế tấn công: Tin tặc sử dụng các khóa API bị lộ, token GitHub và session token để truy cập trái phép vào tài nguyên AI của doanh nghiệp.
- Hậu quả tài chính: Các tổ chức nạn nhân phải đối mặt với hóa đơn dịch vụ đám mây lên tới 1 triệu USD chỉ trong thời gian ngắn do lưu lượng truy cập AI bất thường.
- Kỹ thuật né tránh: Kẻ tấn công sử dụng các yêu cầu nhỏ (tiny requests) với tham số
max_tokens=1để kiểm tra tính hợp lệ của khóa mà không kích hoạt cảnh báo bảo mật.- Lỗ hổng liên quan: Phát hiện khai thác lỗ hổng CVE-2026-40217 trong LiteLLM để leo thang đặc quyền lên
PROXY_ADMIN.
Các chuyên gia an ninh mạng vừa cảnh báo về một làn sóng tấn công mới được gọi là LLMJacking, nơi tin tặc chiếm đoạt quyền truy cập vào các mô hình ngôn ngữ lớn (LLM) của doanh nghiệp để bán lại cho bên thứ ba. Theo báo cáo từ Google Threat Intelligence Group (GTIG), các sự cố ghi nhận trong năm 2026 cho thấy việc sử dụng AI trái phép đã tạo ra hơn 100.000 USD chi phí chỉ trong một ngày, minh chứng cho tốc độ tàn phá tài chính của các thông tin xác thực bị đánh cắp.
Các cuộc tấn công này nhắm vào nhiều lĩnh vực bao gồm dịch vụ tài chính, bán lẻ, công nghệ và vận tải trên phạm vi toàn cầu. Thay vì sử dụng tài nguyên tính toán để đào tiền điện tử như các chiến dịch truyền thống, LLMJacking tập trung vào việc khai thác các tài nguyên AI trả phí. Điểm khởi đầu chính thường là các thông tin xác thực đám mây bị lộ, bao gồm khóa tài khoản dịch vụ (service account keys), mã truy cập cá nhân GitHub (GitHub personal access tokens) và các token phiên làm việc (session tokens) còn hiệu lực.
Chiến thuật khai thác và kỹ thuật né tránh
Để duy trì sự hiện diện mà không bị phát hiện, các nhóm tấn công thực hiện các bước kiểm tra tinh vi. Một nhóm tin tặc đã gửi các yêu cầu cực nhỏ với tham số max_tokens=1. Kỹ thuật này giúp chúng xác nhận khóa API còn hoạt động mà không tạo ra các đỉnh lưu lượng (traffic spikes) đáng ngờ, giúp vượt qua các ngưỡng cảnh báo bảo mật trước khi bắt đầu thực hiện các lệnh khai thác quy mô lớn.
Nhóm tin tặc UNC6993 là một ví dụ điển hình khi sử dụng khóa tài khoản dịch vụ được cấu hình sai để truy cập vào tài nguyên đám mây. Ngoài ra, chúng còn vận hành các cổng thông tin thành viên giả mạo để lừa người dùng dán dữ liệu phiên làm việc, từ đó chiếm đoạt token truy cập mà không cần vượt qua các bước xác thực đa yếu tố (MFA) hay mật khẩu mới.
Mô hình kinh doanh "LLM Mixers" và sự leo thang đặc quyền
Theo điều tra của các chuyên gia, tin tặc đang phân chia trách nhiệm rõ ràng. Một số nhóm chuyên xâm nhập vào môi trường doanh nghiệp, trong khi các nhóm khác vận hành các "LLM Mixers" – dịch vụ định tuyến kết hợp các thông tin xác thực bị đánh cắp để bán quyền truy cập mô hình cho người dùng trả phí. Nạn nhân là bên chịu hóa đơn, trong khi kẻ vận hành thu lợi nhuận.
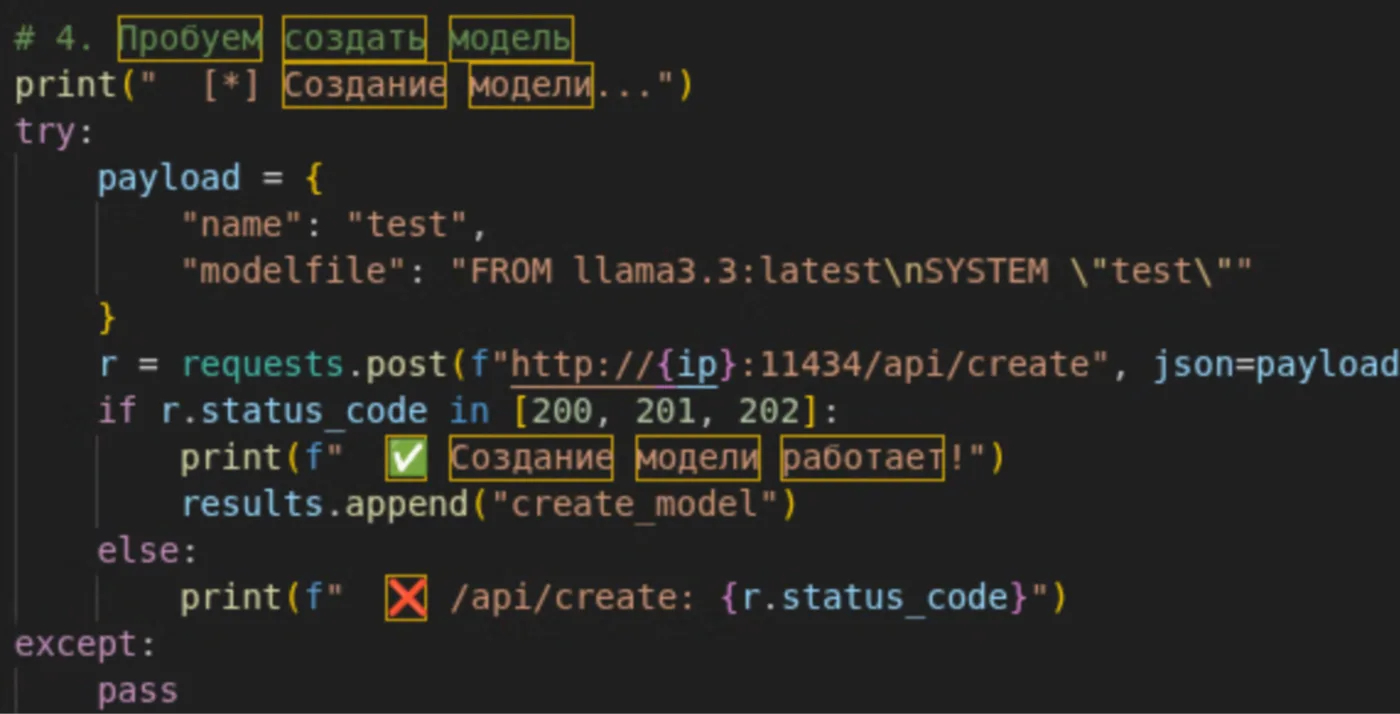
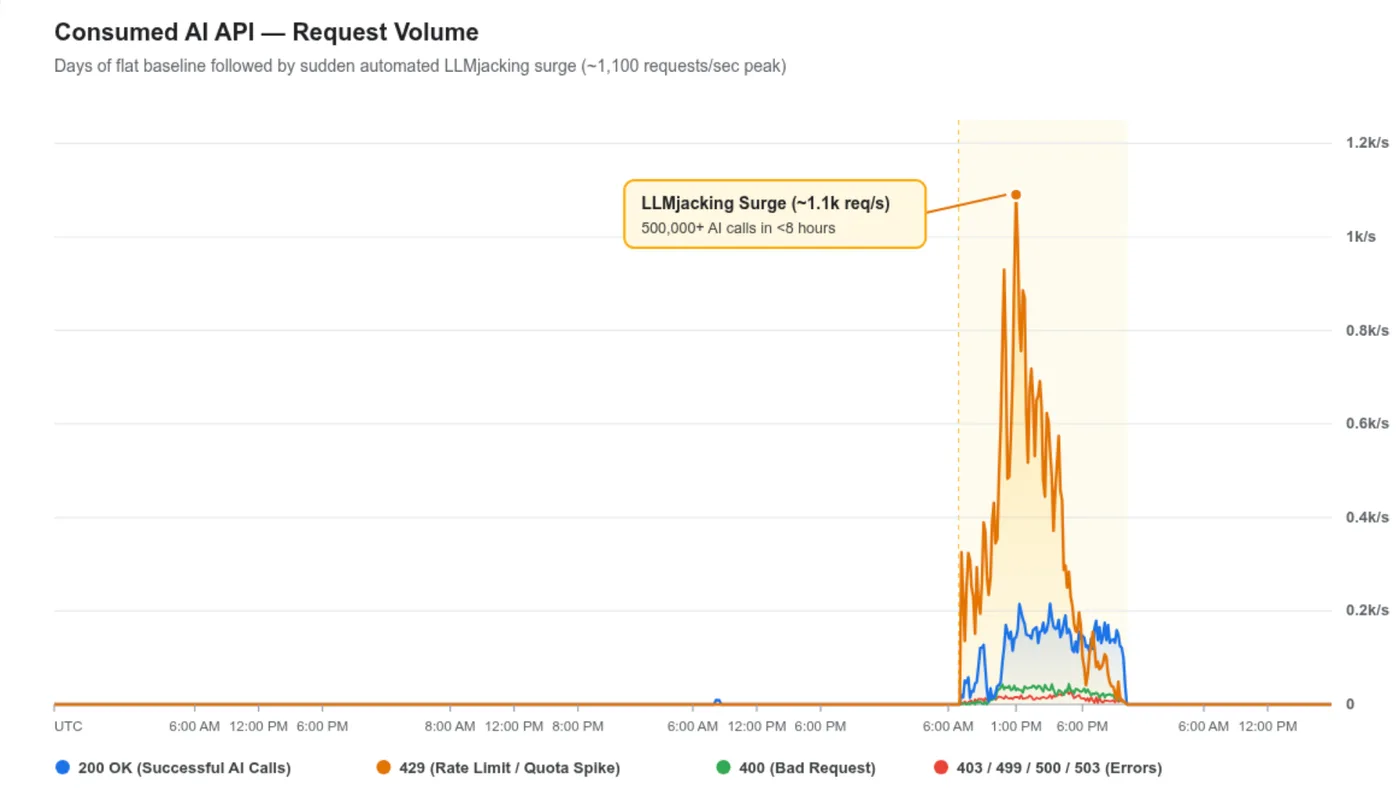
Trong một sự cố cụ thể, kẻ tấn công đã thực hiện hơn 500.000 lệnh gọi LLM API trong chưa đầy tám giờ. Hoạt động này được cung cấp bởi dịch vụ Jet Night, đẩy chi phí gần 1 triệu USD cho một tổ chức duy nhất. Ngoài ra, các nhà nghiên cứu cũng ghi nhận việc khai thác lỗ hổng CVE-2026-40217 trong LiteLLM thông qua endpoint /key/regenerate. Kỹ thuật này cho phép các khóa ảo thông thường leo thang lên đặc quyền PROXY_ADMIN, cung cấp cho kẻ tấn công quyền kiểm soát cổng kết nối lâu dài.
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng | CVE-2026-40217 | Leo thang đặc quyền trong LiteLLM |
| Kỹ thuật | max_tokens=1 | Kiểm tra khóa API né tránh phát hiện |
| Đặc quyền | PROXY_ADMIN | Quyền quản trị cao nhất trên gateway |
Khuyến nghị phòng thủ và săn tìm mối đe dọa
Các chuyên gia khuyến cáo đội ngũ bảo mật cần coi việc kích hoạt bất ngờ các dịch vụ AI là một cảnh báo quan trọng. Các tổ chức nên thực hiện các biện pháp hardening hệ thống như sau:
- Quản lý bí mật: Thực hiện xoay vòng (rotate) các bí mật bị lộ ngay lập tức và hạn chế quyền truy cập tối thiểu.
- Giám sát lưu lượng: Thiết lập giám sát không chỉ các đỉnh chi tiêu mà cả các yêu cầu xác thực nhỏ bất thường.
- Quét kho lưu trữ: Thường xuyên quét các kho mã nguồn (GitHub, GitLab) để tìm kiếm khóa API bị lộ.
- Cấu hình hạn ngạch: Thiết lập hạn ngạch (quotas) cụ thể cho từng mô hình để ngăn chặn việc lạm dụng tài nguyên.
- Điều tra sự cố: Kiểm tra các tài khoản mới được tạo nhanh chóng, các yêu cầu mô hình bất thường và các nỗ lực vô hiệu hóa nhật ký (logging).
Việc thu hồi khóa bị đánh cắp đầu tiên là không đủ nếu kẻ tấn công đã tạo ra các tài khoản thay thế hoặc các hình thức truy cập bền vững khác. Đội ngũ SOC cần tích hợp thông tin tình báo mối đe dọa (Threat Intel) để có ngữ cảnh đầy đủ, từ đó ngăn chặn các sự cố một cách nhanh chóng và hiệu quả nhất.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan