Phân tích lỗ hổng CVE: 78% các cuộc tấn công nhắm vào chiếm quyền điều khiển hệ thống
Nghiên cứu mới từ Microsoft chỉ ra rằng 78% các lỗ hổng bị khai thác thực tế đều dẫn đến chiếm quyền điều khiển hệ thống hoặc leo thang đặc quyền, nhấn mạnh tầm quan trọng của việc ưu tiên vá lỗi.

- Tỷ lệ khai thác: Khoảng 78% các lỗ hổng bị khai thác trong thực tế cho phép kẻ tấn công chiếm quyền điều khiển hệ thống hoặc leo thang đặc quyền.
- Khoảng cách vá lỗi: Thời gian trung bình để vá lỗi trên máy chủ Windows là hơn một tháng, trong khi các thiết bị mạng có thể mất hơn một năm.
- Chiến lược ưu tiên: Các tổ chức cần tập trung vào việc vá các lỗ hổng có khả năng thực thi mã từ xa (RCE) và leo thang đặc quyền để ngăn chặn sự lây lan của các cuộc tấn công.
Một nghiên cứu chuyên sâu được công bố bởi nhóm nghiên cứu bảo mật của Microsoft vào ngày 2 tháng 11 năm 2026 đã cung cấp cái nhìn toàn diện về bức tranh khai thác lỗ hổng bảo mật hiện nay. Dữ liệu cho thấy một xu hướng đáng báo động: kẻ tấn công không dàn trải nguồn lực mà tập trung vào các lỗ hổng có khả năng mang lại quyền kiểm soát hệ thống cao nhất.
Phân tích xu hướng khai thác lỗ hổng CVE
Từ năm 1999 đến tháng 9 năm 2026, có khoảng 383.000 lỗ hổng đã được công bố. Tuy nhiên, chỉ có khoảng 2.000 lỗ hổng (tương đương 0,5%) thực sự được sử dụng trong các cuộc tấn công thực tế. Điều này cho thấy các đội ngũ phòng thủ cần một chiến lược ưu tiên dựa trên dữ liệu thay vì chỉ dựa vào điểm số CVSS đơn thuần.
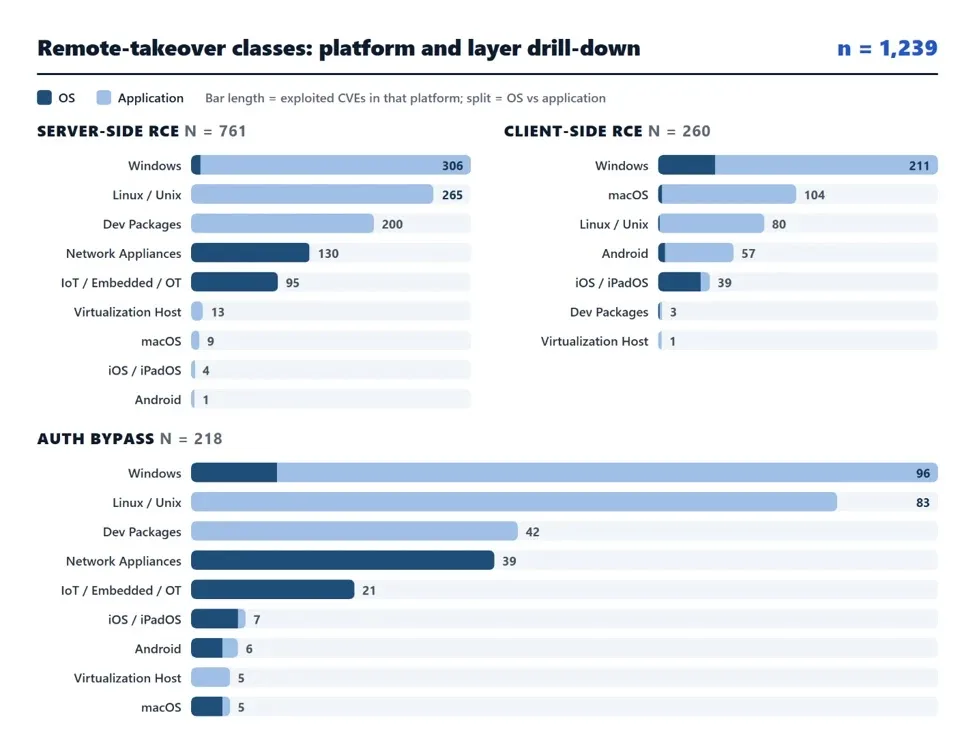
Các nhà nghiên cứu Yair Tsarfaty và Or Begam nhấn mạnh rằng các lỗ hổng thực thi mã từ xa (RCE), leo thang đặc quyền (Privilege Escalation) và vượt qua xác thực (Authentication Bypass) là mục tiêu hàng đầu. Khi so sánh giữa tổng số CVE được công bố và các CVE bị khai thác, tỷ lệ các lỗ hổng hệ điều hành tăng vọt từ 23% lên 41%, cho thấy kẻ tấn công ưu tiên các điểm yếu ở tầng nhân (kernel) để duy trì sự hiện diện bền vững.
Sự dịch chuyển của các loại hình khai thác
Dữ liệu cho thấy sự sụt giảm mạnh của các loại hình tấn công có giá trị thấp đối với kẻ tấn công, chẳng hạn như Cross-site scripting (XSS) giảm từ 15% xuống 4% và từ chối dịch vụ (DoS) giảm từ 16% xuống 7%. Ngược lại, các lỗ hổng RCE phía máy chủ tăng từ 20% lên 37% trong số các lỗ hổng bị khai thác.
| Loại lỗ hổng | Tỷ lệ trong tổng số CVE | Tỷ lệ trong các CVE bị khai thác |
|---|---|---|
| RCE phía máy chủ | 20% | 37% |
| Leo thang đặc quyền cục bộ | 11% | 18% |
| RCE phía máy khách | 4% | 13% |
| Cross-site scripting | 15% | 4% |
Tại sao tốc độ vá lỗi là yếu tố quyết định
Khoảng cách giữa thời điểm công bố lỗ hổng và thời điểm triển khai bản vá là cửa sổ cơ hội vàng cho kẻ tấn công. Trong khi các máy trạm Windows có thời gian vá trung bình là hai tuần, thì các máy chủ Linux và ứng dụng macOS thường mất hơn 10 tuần, và các thiết bị mạng có thể kéo dài hơn một năm.
⚠️ Cảnh báo quan trọng: Dữ liệu từ VulnCheck cho thấy 29% các mã khai thác trong năm 2025 đã được tung ra chỉ trong vòng một ngày sau khi CVE được công bố. Thời gian trung bình từ khi công bố CVE đến khi xuất hiện trong danh mục KEV của CISA đã rút ngắn xuống còn 20 ngày trong năm 2026.
Chiến lược phòng thủ chủ động
Để đối phó với các mối đe dọa này, các tổ chức cần áp dụng các biện pháp sau:
- Quản lý bề mặt tấn công: Sử dụng các công cụ như Defender External Attack Surface Management để phát hiện các tài sản internet-facing, bao gồm cả shadow IT.
- Ưu tiên dựa trên rủi ro: Sử dụng Defender Vulnerability Management để xếp hạng các lỗ hổng dựa trên tín hiệu khai thác thực tế, mức độ tiếp xúc internet và giá trị tài sản thay vì chỉ dựa vào điểm CVSS.
- Phân tích đường dẫn tấn công (Attack Path Analysis): Xác định cách một máy chủ bị lộ có thể dẫn đến việc chiếm đoạt danh tính đặc quyền, từ đó cắt đứt các lộ trình tấn công tiềm năng.
Việc vá lỗi vẫn là ưu tiên hàng đầu, tuy nhiên đối với các hệ thống cũ hoặc không còn được hỗ trợ, việc cô lập mạng và giám sát chặt chẽ là giải pháp thay thế cần thiết. Các đội ngũ SOC cần tích hợp thông tin tình báo về mối đe dọa để phản ứng nhanh chóng trước các chiến dịch khai thác zero-day như trường hợp của MiniPlasma hoặc các lỗ hổng trong driver CLFS.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan