Phân tích kỹ thuật: Bẻ khóa hệ thống giải trí 15 năm tuổi trên xe Renault
Các nhà nghiên cứu bảo mật đã phát hiện chuỗi lỗ hổng nghiêm trọng trên hệ thống định vị TomTom Carminat LIVE, cho phép thực thi lệnh root tùy ý thông qua thẻ SD.

- Lỗ hổng thiết kế: Hệ thống tin tưởng tuyệt đối vào các tệp lệnh từ phương tiện lưu trữ ngoài (SD Card) mà không kiểm tra tính hợp lệ.
- Cơ chế khai thác: Kết hợp lỗi Path Traversal trong lệnh LOG và kỹ thuật ghi đè
core_patternđể leo thang đặc quyền root.- Rủi ro thực tế: Mặc dù yêu cầu truy cập vật lý, lỗ hổng này cho thấy sự tồn tại dai dẳng của các khiếm khuyết bảo mật trên thiết bị nhúng ô tô cũ.
Một nhà nghiên cứu bảo mật vừa công bố phương thức thực thi lệnh tùy ý với quyền root trên hệ thống định vị của dòng xe Renault Latitude đời 2014. Thiết bị bị ảnh hưởng là đầu giải trí TomTom Carminat LIVE, vận hành trên nền tảng Linux 2.6.28.10 tùy chỉnh. Nghiên cứu này nhấn mạnh rằng các phần mềm ô tô cũ vẫn tiềm ẩn những khiếm khuyết nghiêm trọng, có thể bị lợi dụng để chiếm quyền điều khiển thiết bị.
Phân tích cơ chế khai thác hệ thống
Nhà nghiên cứu Rasmus Moorats đã bắt đầu dự án này với mục đích đơn giản là điều chỉnh lại đồng hồ hệ thống sau khi kết thúc giờ mùa hè tại Estonia. Tuy nhiên, tùy chọn "Set time" bị ẩn và menu cài đặt yêu cầu phải có thẻ SD bản đồ gốc mới có thể truy cập. Nhóm phân tích tại NNS.ee đã chỉ ra rằng vấn đề nằm ở cách hệ thống đọc tệp lệnh từ thẻ SD.
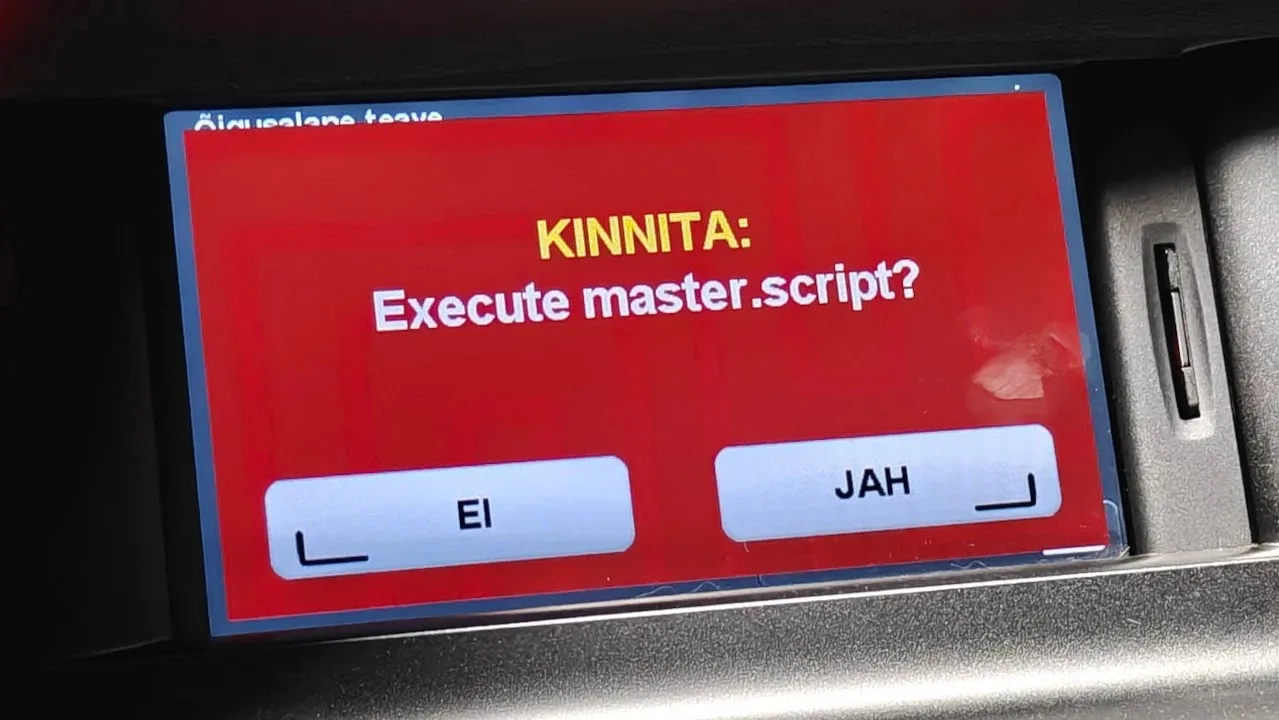
Mặc dù thiết bị có các lớp bảo vệ như phân vùng read-only, cờ noexec và kiểm tra chữ ký số trên các bản cập nhật, nhà nghiên cứu đã sử dụng trình giả lập QEMU để phân tích quá trình khởi động. Họ phát hiện tệp master.script được phân tích bởi chương trình ttn (chạy dưới quyền root). Hai lệnh trong script này đã trở thành chìa khóa cho cuộc tấn công:
- Lệnh SHEX: Thực thi chương trình hệ thống nhưng không hỗ trợ truyền tham số.
- Lệnh LOG: Ghi văn bản vào tệp tin, nhưng tồn tại lỗi Path Traversal cho phép ghi đè ra ngoài thư mục đích.
Vì ttn chạy với quyền root, mọi thao tác ghi tệp đều được thực hiện với đặc quyền cao nhất. Bằng cách kết hợp lỗi này với kỹ thuật kernel exploit, nhà nghiên cứu đã ghi đè vào /proc/sys/kernel/core_pattern. Đây là cơ chế cho phép kernel thực thi một script từ thẻ SD khi một chương trình bị crash. Bằng cách ép /bin/dbus-monitor dừng đột ngột, kẻ tấn công có thể kích hoạt script độc hại chạy dưới quyền root.
Bảng tổng hợp các chỉ số kỹ thuật (IoCs)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Thiết bị | TomTom Carminat LIVE (beaumont) | Đầu giải trí trên Renault Latitude 2014 |
| Hệ điều hành | Linux 2.6.28.10 | Kernel cũ hỗ trợ kỹ thuật core_pattern |
| Phần cứng | Samsung S5P6440 SoC | Chip xử lý trung tâm của thiết bị |
| Tệp tin | master.script | Tệp lệnh khởi động bị lợi dụng |
Tại sao phần mềm ô tô cũ vẫn là mối đe dọa?
Dù cuộc tấn công yêu cầu truy cập vật lý vào xe, đây vẫn là một rủi ro đáng kể đối với các dòng xe cũ. Các thiết bị giải trí trên ô tô thường không nhận được bản vá bảo mật trong suốt vòng đời 15 năm của xe. Những sai lầm trong thiết kế như tin tưởng vào phương tiện lưu trữ ngoài và thiếu kiểm tra đường dẫn tệp tin là những lỗi kinh điển trong thiết bị nhúng.
Các nhà nghiên cứu cảnh báo rằng xu hướng này không chỉ dừng lại ở các dòng xe cũ. Các lỗ hổng trên hệ thống thông tin giải trí của Nissan Leaf hay các mã độc trên màn hình Android cho thấy kẻ tấn công luôn tìm cách khai thác các đường dẫn cập nhật hoặc các thành phần Bluetooth yếu kém để xâm nhập vào mạng nội bộ của xe. Để phòng ngừa, chủ xe nên tránh sử dụng các thẻ SD hoặc USB không rõ nguồn gốc và thường xuyên kiểm tra các bản cập nhật từ đại lý chính hãng.
⚠️ Cảnh báo quan trọng: Việc can thiệp vào hệ thống giải trí ô tô có thể làm mất hiệu lực bảo hành hoặc gây ra các lỗi không thể phục hồi trên thiết bị. Chỉ thực hiện các thao tác kiểm tra trong môi trường lab được kiểm soát.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan