Cảnh báo: Tin tặc lạm dụng Microsoft Entra ID và Azure DevOps tấn công 27 tổ chức
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công nhắm vào Microsoft 365 và Azure thông qua việc lạm dụng thông tin xác thực bị đánh cắp của ứng dụng và danh tính Azure DevOps.

- Phạm vi tấn công: Ít nhất 27 tổ chức thuộc nhiều lĩnh vực như chính phủ, năng lượng, giáo dục và phi lợi nhuận đã bị ảnh hưởng.
- Cơ chế khai thác: Tin tặc sử dụng thông tin xác thực hợp lệ của ứng dụng (Service Principals) để vượt qua các chính sách MFA và Conditional Access.
- Dấu hiệu nhận biết: Hoạt động bất thường từ địa chỉ IP 199.19.77.84 với các truy vấn Microsoft Graph và tải xuống dữ liệu hàng loạt.
- Khuyến nghị: Rà soát nhật ký đăng nhập của Service Principal, thu hồi các phiên làm việc bị xâm phạm và xoay vòng các bí mật (secrets) trong Azure Key Vault.
Các nhà nghiên cứu bảo mật vừa công bố một chiến dịch tấn công mạng tinh vi nhắm vào các tổ chức sử dụng hệ sinh thái Microsoft. Kẻ tấn công đã lạm dụng thông tin xác thực bị đánh cắp của Microsoft Entra ID (trước đây là Azure AD) và danh tính Azure DevOps để truy cập trái phép vào môi trường Microsoft 365 và Azure của ít nhất 27 tổ chức khác nhau kể từ ngày 1 tháng 11 năm 2026.
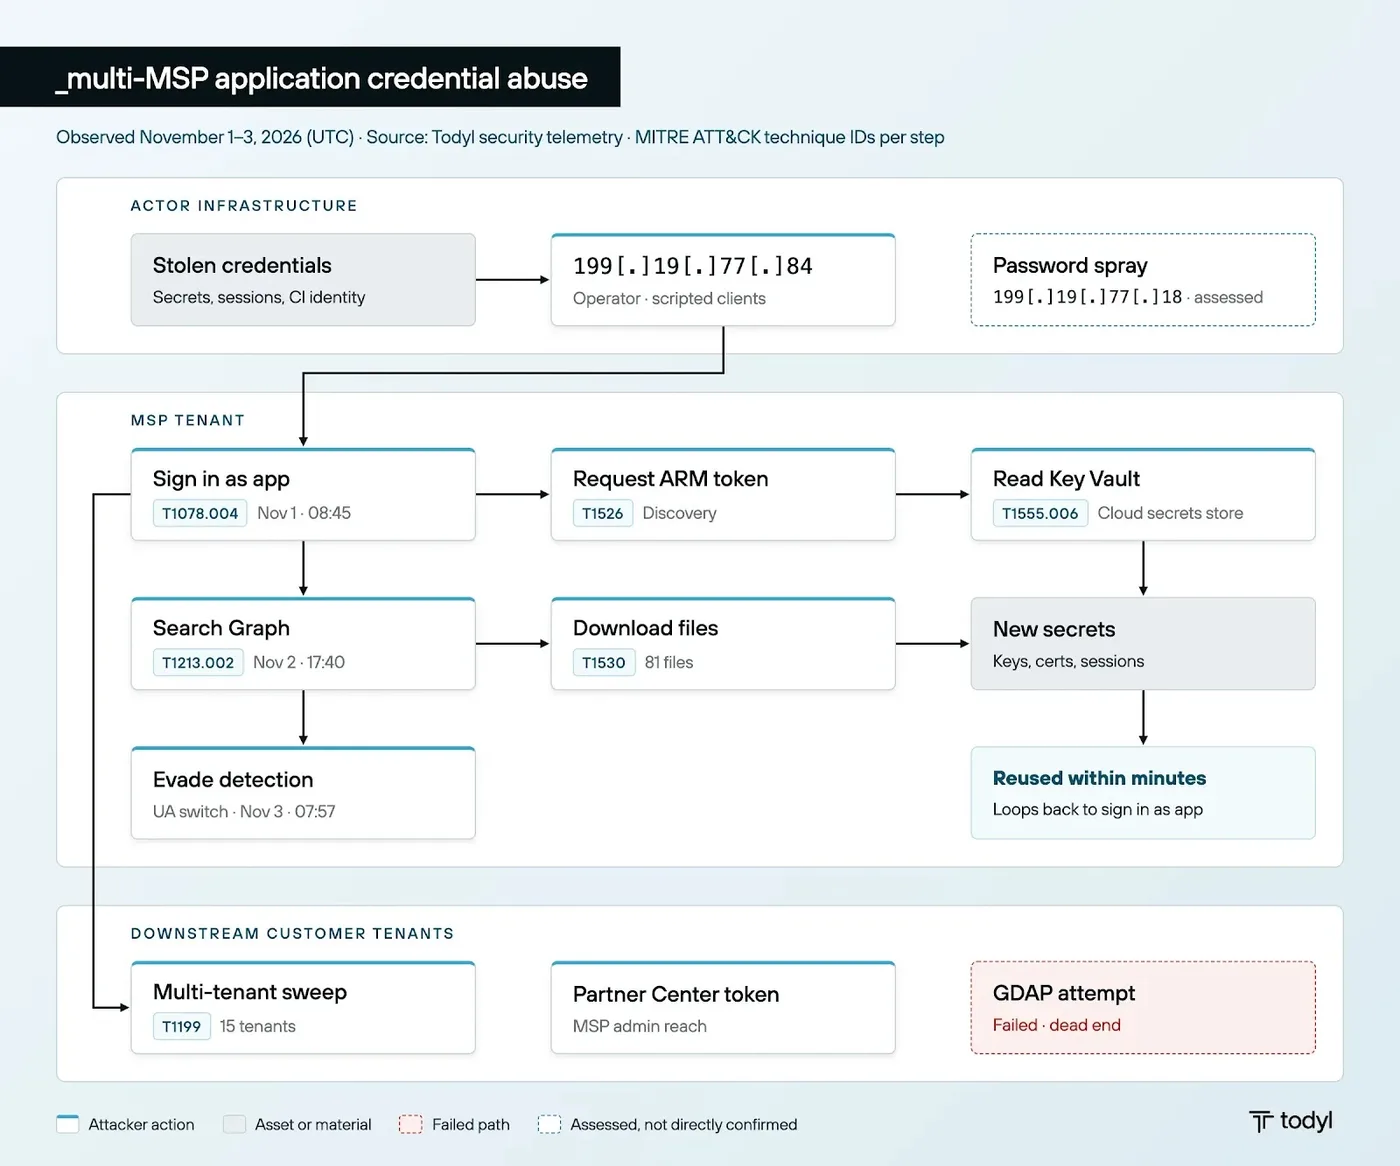
Theo báo cáo từ các chuyên gia an ninh mạng, chiến dịch này không khai thác bất kỳ lỗ hổng bảo mật nào của Microsoft. Thay vào đó, kẻ tấn công sử dụng các thông tin xác thực hợp lệ để đóng vai trò là các ứng dụng đáng tin cậy. Điều này cho phép chúng vượt qua các rào cản xác thực đa yếu tố (MFA) thông thường, vì các chính sách Conditional Access tập trung vào người dùng không áp dụng cho các xác thực chỉ dành cho ứng dụng.
Phân tích kỹ thuật về phương thức xâm nhập
Kẻ tấn công thường yêu cầu mã thông báo (token) từ Azure Resource Manager, sau đó tiếp tục lấy mã thông báo cho Key Vault, Microsoft Graph và Storage. Chuỗi hành động này tạo ra một mô hình đặc trưng giúp các đội ngũ SOC có thể săn tìm mối đe dọa (Threat Hunting). Khi các ứng dụng vốn không được sử dụng bỗng nhiên thực hiện xác thực, đó là dấu hiệu cảnh báo đỏ.
Dưới đây là bảng tổng hợp các chỉ số IOCs và thông tin liên quan đến chiến dịch này:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Địa chỉ IP nguồn | 199.19.77.84 | Nguồn gốc chính của các yêu cầu xác thực độc hại. |
| Đối tượng mục tiêu | Microsoft 365, Azure | Môi trường đám mây bị truy cập trái phép. |
| Phương thức | Service Principal Abuse | Sử dụng danh tính ứng dụng để leo thang đặc quyền. |
Hành vi của kẻ tấn công trong môi trường đám mây
Các nhà nghiên cứu ghi nhận hơn 29 truy vấn wildcard Microsoft Graph, theo sau là các hoạt động tải xuống dữ liệu từ SharePoint với tốc độ khoảng một tệp mỗi giây. Dữ liệu bị đánh cắp bao gồm danh sách mật khẩu, khóa riêng tư (private keys), cấu hình VPN, thông tin sao lưu và các thiết lập truy cập từ xa. Những tài liệu này cung cấp cho kẻ tấn công khả năng mở rộng phạm vi xâm nhập ra ngoài môi trường Microsoft 365.
Đáng chú ý, các mối quan hệ giữa nhà cung cấp dịch vụ quản lý (MSP) và khách hàng đã làm trầm trọng thêm mức độ thiệt hại. Một ứng dụng đa khách hàng (multi-tenant) đã được sử dụng để truy cập vào 15 khách hàng khác nhau trong các vòng lặp liên tục. Mặc dù kẻ tấn công sử dụng các kịch bản tự động hóa (chiếm 95% lưu lượng), nhưng các khoảng dừng dài và sự thay đổi trong chữ ký trình duyệt cho thấy có sự điều khiển trực tiếp từ con người.
⚠️ Cảnh báo quan trọng: Các tổ chức cần ngay lập tức rà soát nhật ký đăng nhập của Service Principal và các nhật ký người dùng không tương tác. Việc chặn địa chỉ IP 199.19.77.84 là cần thiết, tuy nhiên cần lưu ý không chặn toàn bộ dải mạng của nhà cung cấp dịch vụ để tránh ảnh hưởng đến các hoạt động hợp pháp khác.
Khuyến nghị phòng thủ và Hardening hệ thống
Để ứng phó với chiến dịch này, các chuyên gia khuyến nghị các bước thực hiện sau:
- Vô hiệu hóa ứng dụng bị ảnh hưởng: Tạm dừng hoặc xóa các ứng dụng (Service Principals) có dấu hiệu bị lạm dụng trong Entra ID.
- Thu hồi phiên làm việc: Thực hiện thu hồi toàn bộ các phiên làm việc (user sessions) của các tài khoản bị nghi ngờ xâm phạm.
- Xoay vòng bí mật: Thay đổi toàn bộ các secret, khóa API và chứng chỉ trong các kho lưu trữ như Azure Key Vault.
- Cấu hình Conditional Access: Thiết lập các chính sách Conditional Access dành riêng cho workload để hạn chế phạm vi truy cập của các ứng dụng.
Việc bảo mật dựa trên chính sách người dùng đơn thuần là không đủ trong bối cảnh các cuộc tấn công hiện đại ngày càng nhắm vào danh tính máy (machine identities). Các tổ chức cần duy trì nhật ký kiểm toán (audit logs) chi tiết và thường xuyên thực hiện các bài tập săn tìm mối đe dọa để phát hiện sớm các hành vi bất thường trong môi trường đám mây.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan